• 登入
  • 註冊網站會員
CIO Taiwan
  • 活動
  • 影音
  • 趨勢分析
  • CIO 雜誌
  • CISO精選
  • 電子報
  • 下載
  • 聯繫我們
沒有結果
查看所有結果
CIO Taiwan
沒有結果
查看所有結果
首頁 專欄

加密貨幣交易的隱藏陷阱:常見的釣魚攻擊

2024-06-06
分類 : 專欄
0
A A
0

應該隨時保持警惕,並採取以下幾項措施來保護自己的資產:使用雙重身份驗證(2FA)、定期更新錢包軟體、避免點擊不明連結,以及定期備份私鑰。

文/蔡孟凌

蔡孟凌
◤ 蔡孟凌現為睿科金融科技有限公司創辦人兼執行長,曾任知名外商科技業法務、臺灣加密貨幣交易所犯罪預防專員與法律顧問、法務部調查局資通安全委員、刑事司法單位教育訓練的講師,專長是協助加密貨幣金流分析與數位資產託管,並擅長橫向資源整合以共同面對 Web 3.0 的產業新革命,樂於跨領域學習並建立系統與架構。

在先前的專欄〈區塊鏈智能合約的資安風險〉,我曾經分享過關於區塊鏈安全與智能合約漏洞的問題,今天要來跟大家更進一步討論加密貨幣交易的陷阱。

[ 推薦閱讀:防護公司帳號接管攻擊的 6 個最佳實踐 ]

當使用去中心化的加密貨幣進行交易時,在享受其無監管的自由度的另一面就是交易的風險自負,近年來「加密貨幣釣魚」更是時有所聞,常見的類型包含:「蜜罐騙局」、「零 U 攻擊」、「零幣釣魚」、「假 U 詐騙」、「首尾地址釣魚」。本篇將介紹近年來常見的加密貨幣釣魚手法,提醒大家在交易時應該注意的風險。

內容目錄 隱藏
一、蜜罐騙局(TRON HoneyPot Scam)
二、零代幣轉移(Zero Value TransferFrom)
三、首尾地址釣魚

一、蜜罐騙局(TRON HoneyPot Scam)

N200 I156d10 1
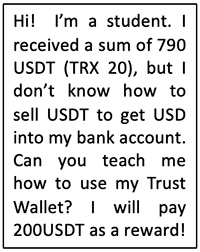
◤ 圖 1 假訊息內容

在社交平台上,詐騙者可能會透過發布一些假訊息(圖 1),讓被害人誤以為他們可以將他人錢包內的加密貨幣佔為己有,當被害人完成詐騙者的指示後,以為可以得到高額的報酬時,卻因為早就失去該帳戶的權限(圖 2),而使加密貨幣被轉移給駭客,此手法稱為蜜罐騙局。
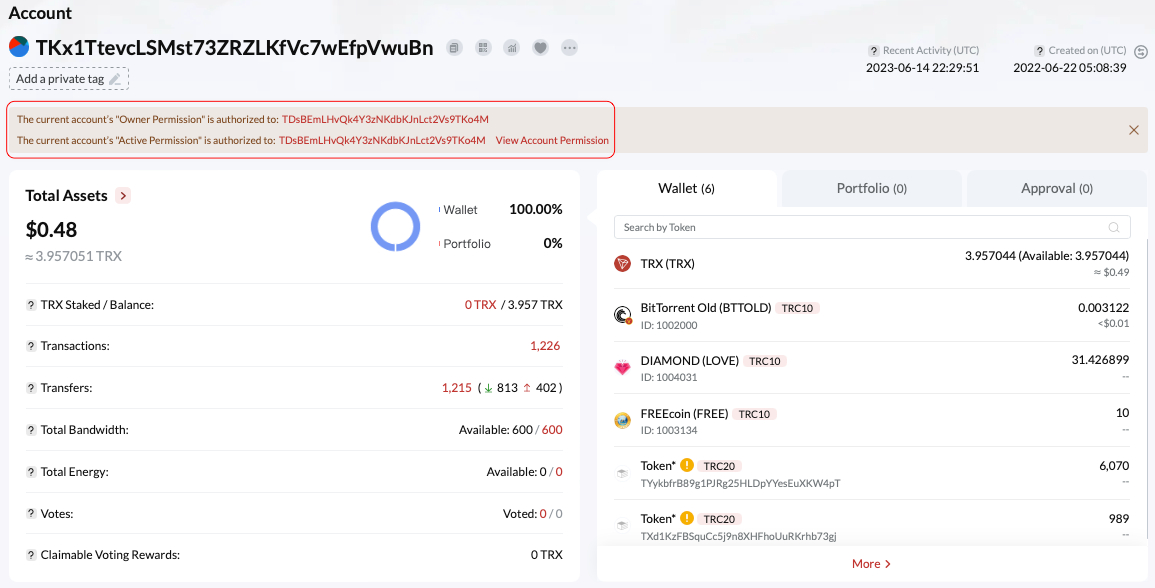
◤ 圖 2 詐騙者提供的錢包地址,權限已被更改。

我們能夠從詐騙者提供的錢包地址中看到他們更新帳戶權限的過程(圖 3),每次的更改都需要支付 100TRX,因此可在鏈上帳本看到更改的紀錄(含時間)。
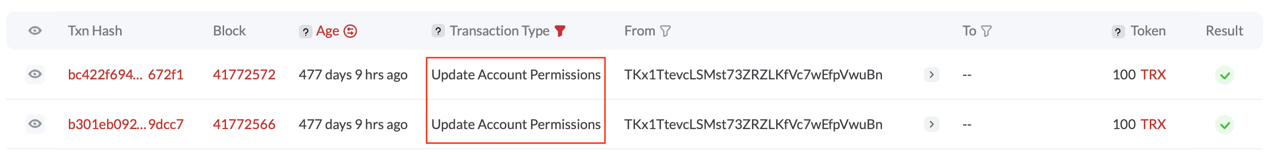
◤ 圖 3 詐騙者在錢包上更新帳戶權限。

二、零代幣轉移(Zero Value TransferFrom)

此類詐騙者是讓自己能夠在未取得被害者私鑰的情況下,從被害者的錢包中發起交易。此攻擊只限用於「數量為零的交易」,對於一些粗心的用戶而言,可能會因為直接參考鄰近的交易記錄,而不小心將代幣發送給攻擊者。

[ 加入 CIO Taiwan 官方 LINE 與 Facebook ,與全球 CIO 同步獲取精華見解 ]

這樣的攻擊主要是利用一些代幣合約中存在的瑕疵,例如「TransferFrom」功能允許任何人將代幣從另一個人的錢包中轉移,只要攻擊者發送的代幣數量小於或等於地址所有者允許的額度。一般來說,允許的額度預設為零,除非它被特別設置為其他數字,這功能被定義在「allowance」函數中。因此,只要攻擊者的交易數量小於或等於零,他們就可以從任何錢包發送交易,而不需要私鑰或地址所有者的事先批准。

三、首尾地址釣魚

攻擊者從被害者的錢包中發送零代幣到一個與被害者稍早發送代幣的地址相似的地址(例如地址的前後四碼)。某些使用者會直接習慣去看過往的交易紀錄,並且只看地址前後幾碼,就認為那是他要發送的地址,而直接發起新交易。因此,他們可能會將代幣直接發送給攻擊者。

更常見的場景是攻擊者會監測鏈上交易的狀況,當發現有大額轉帳交易時,攻擊者會生成首尾相似的地址,並且利用 transferFrom 進行 0 代幣轉移,或是利用假的穩定幣(例如假 USDT)進行相同金額轉帳,進而污染使用者的交易紀錄,再加上粗心的使用者在轉帳時的一時不察,而導致將加密貨幣轉移給攻擊者。

[ 推薦閱讀:隱私 AI 發展應受重視、生成式 AI 調查 ]

在今年曾發生一起巨鯨遭釣魚事件,有 1155WBTC(當時市價約 7,000 萬美元)遭釣魚攻擊,由於數量相當龐大,在網路上掀起一番討論。

該事件之被害者在 2024 年 5 月 3 日早上 9 點 14 分轉帳 0.05 ETH 至 0xd9A1b0B1e1aE382DbDc898Ea68012FfcB2853a91,攻擊者隨即在 9 點 17 分使用頭尾相似地址0xd9A1C3788D81257612E2581A6ea0aDa244853a91 發送 0 ETH 至被害人錢包,在 10 點 31 分被害人要再次轉帳時,就不小心誤把 1155WBTC 轉帳至攻擊者的地址。

被害人於 2024 年 5 月 4 日曾轉帳一筆交易給攻擊者,並在交易裡要求其返還大部分不法所得(圖 4),隨後在隔天被害者也再次透過鏈上跟攻擊者喊話,但仍未得到回覆。根據鏈上追蹤後發現,攻擊者已經將不法所得後續分散至數十個錢包,目前尚未被轉入中心化交易所。
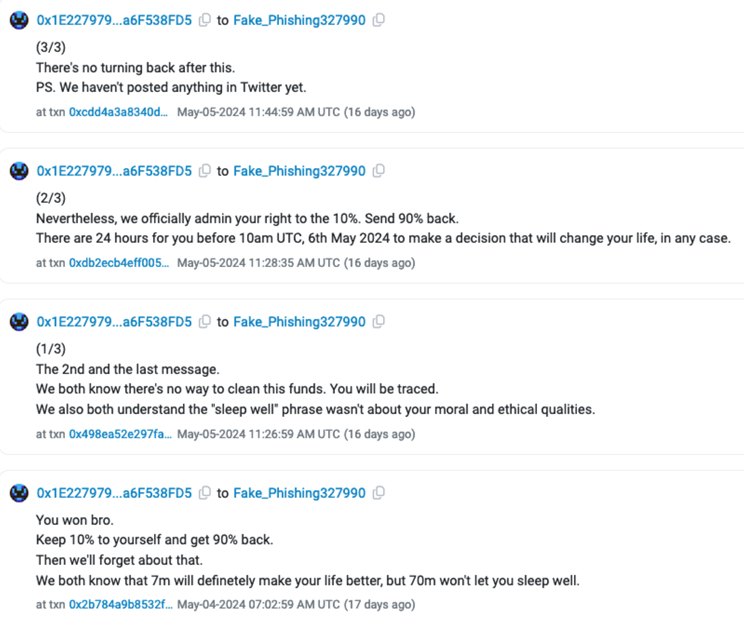
◤ 圖 4 被害人試圖跟攻擊者喊話的交易紀錄。

以上是近期比較常見的釣魚手法,雖然攻擊者的手法也一直推陳出新,然而不變的還是針對人性出發,也就是當使用者因為使用習慣或是粗心大意而一時不察,就可能會落入釣魚的圈套。再加上區塊鏈不可逆的特性,不慎轉出去的加密貨幣通常要失而復得的機率也相對低許多。因此不論是否為新手交易,交易前務必要再三確認後再執行交易。

[ 閱讀所有 蔡孟凌 的文章 ]

此外,投資者應該隨時保持警惕,並採取以下幾項措施來保護自己的資產:使用雙重身份驗證(2FA)、定期更新錢包軟體、避免點擊不明連結,以及定期備份私鑰。透過這些方法,我們可以大大減少遭受詐騙攻擊的風險,保障自己的加密貨幣資產安全。

最重要的是,持續學習並關注最新的詐騙手法和防範措施,才能在這個迅速變化的數位世界中立於不敗之地。


(本文授權非營利轉載,請註明出處:CIO Taiwan)
標籤: 加密貨幣投資私鑰管理網路釣魚詐騙金融交易釣魚攻擊雙重身分認證
上一篇文章

服務設計在資訊管理中的重要性

下一篇文章

【半導體業】SEMI 攜手半導體供應鏈提升資安實力

相關文章

用光點亮大腦暗區:人類正式邁入能「看清並調控」腦內神經網路的新時代
專欄

用光點亮大腦暗區:人類正式邁入能「看清並調控」腦內神經網路的新時代

2026-10-19
金融業如何兼顧 AI 創新與「可解釋性」治理實務
專欄

【編輯室札記】有效規劃 AI 預算之建議

2026-10-13
智慧圈粉,金融續航!演唱會前瞻科技新革命
專欄

智慧圈粉,金融續航!演唱會前瞻科技新革命

2026-10-13
下一篇文章
【半導體業】SEMI 攜手半導體供應鏈提升資安實力

【半導體業】SEMI 攜手半導體供應鏈提升資安實力

2026 Elite Vendor

追蹤我們的 Facebook

近期文章

  • 提示詞竟然會洩密?企業如何防範 AI 成為資安破口
  • 精技電腦正式代理 HPE Networking 產品 佈局完整 全線到位 網路同行         
  • 禾滔科技攜手卡巴斯基推動 MSP 資安服務 強化企業資安維運能力
  • Progress Software 以全新Agentic RAG 能力,串接企業各業務系統的知識
  • 網通設備受PHP漏洞影響 應密切注意更新並儘速修補

📈 CIO點閱文章週排行

  • AI 資安國際標準 ISO 27090 強化 AI 治理

    AI 資安國際標準 ISO 27090 強化 AI 治理

    0 分享
    分享 0 Tweet 0
  • 鴻海科技日揭示 AI Factory 布局 從超級運算、AI Agent 到智慧製造

    0 分享
    分享 0 Tweet 0
  • 【專訪】南山人壽數轉基地:企業架構打造 AI 共用模塊 加速創新應用落地

    0 分享
    分享 0 Tweet 0
  • 【專訪】台北富邦銀行執行副總經理暨數位金融總處長陳弘儒:全行 AI 能力,打造金融生態圈

    0 分享
    分享 0 Tweet 0
  • PHP、Node.js、Go 緊急修補 涵蓋遠端執行與憑證風險

    0 分享
    分享 0 Tweet 0
  • 從告警到可決策:企業還要 4 小時

    0 分享
    分享 0 Tweet 0
  • 神盾 2026 Tech Day 暨臺法國家級 CPU 策略合作簽約

    0 分享
    分享 0 Tweet 0
  • AI 訓練資料如何取得與授權?政府研議資料創新利用與著作權規範

    0 分享
    分享 0 Tweet 0
  • 從 AI 提示詞公開,談企業如何把關資訊

    0 分享
    分享 0 Tweet 0
  • 2026 AI 物聯網大聯盟年會 聚焦主權 AI、算力建設與產業 AI 模型

    0 分享
    分享 0 Tweet 0

數位及平面

  • CIO Taiwan 網站
  • CIO 雜誌紙本
  • CIO 雜誌 HYREAD 版
  • CIO 雜誌 Zinio 版

關注社群

  • Line 加入好友
  • Facebook 粉絲頁

合作夥伴

  • CIO 協進會

關於我們

  • 公司介紹及工作機會
  • 隱私權政策

旗訊科技股份有限公司|統編:84493719|台北市 100 中正區杭州南路一段 15-1 號 19 樓|TEL: 886-2-23214335
Copyright © Flag Information Co.,Ltd. All Rights Reserved.

CIO Taiwan 歡迎你回來!

可用 使用者名稱 或 Email 登入

忘記密碼 註冊

歡迎註冊 CIO Taiwan 網站會員

請設定 Email 及 使用者名稱(使用者名稱不接受中文、將來無法更改)

欄位皆為必填 登入

找回密碼

請輸入 使用者名稱 或 Email 以重設密碼

登入
  • 登入
  • 註冊
沒有結果
查看所有結果
  • 活動
  • 影音
  • 產業速報
  • 新聞速寫
  • 風雲人物
  • 產業瞭望
  • 專欄
  • 精選文章
  • 原生現場
  • 供應商視野
  • 線上調查
  • CIO 雜誌
  • 電子報
  • 下載
  • 聯繫我們

© 2020 CIO Taiwan 版權所有

7/28 活動延期通知

因高雄市政府於7/28早上宣布全日停班停課,因此「智慧醫療研討會高雄場」活動延期舉辦。主辦單位將另行公告研討會相關訊息,歡迎報名參加!

您已閒置超過 3 分鐘了,為您推薦其他文章!點擊空白處、ESC 鍵或關閉回到網頁

AI 資安疫情全球蔓延,機關與企業如何迎戰?

資安院長龔化中上任之期許 資安院是台灣的「數位消防隊」,我們會持續強化情資分析、

【專訪】台北富邦銀行執行副總經理暨數位金融總處長陳弘儒:全行 AI 能力,打造金融生態圈

從 Fubon+ 整合銀行、保險與證券服務,到以 AI 理解客戶、提供個人化建議

銀行接下虛擬資產保管這一棒

文/蔡孟凌‧校訂╱CIO 編輯室 渣打銀行在 2026 年 9 月 3 日宣布在

鴻海科技日揭示 AI Factory 布局 從超級運算、AI Agent 到智慧製造

採訪/鄭宜芬 2026 鴻海科技日(Hon Hai Tech Day,HHTD2

AI 拓日商機!中企署串聯新創與智慧機械布局國際

整理/鄭宜芬 經濟部中小及新創企業署積極協助臺灣企業布局日本市場,10 月偕同

資安院攜沃旭能源簽 MOU 強化離岸風電資安韌性

整理/鄭宜芬 國家資通安全研究院與沃旭能源(Ørsted)於 15 日簽署合作備

【調查】金融業 AI 應用轉向決策支援 生成式 AI 導入率達 76%

整理/鄭宜芬 金融監督管理委員會 15 日公布 2026 年金融業人工智慧(AI

從告警到可決策:企業還要 4 小時

《網路韌性法》的 24 小時通報時限一啟動,差距就在於團隊能否在時限內,從一個受

【電信業】詞元日用量 450 億,AT&T 如何管控 AI 帳單?

自建 AI Gateway 分流並發布電信模型 OTel 2.0,部分應用成本降

文章分類

  • 產業速報
  • 專欄
  • 影音
  • 風雲人物
  • CXO分享
  • 產業瞭望
  • 原生現場
  • 精選文章
  • 趨勢分析
  • 供應商視野
  • 新聞速寫
  • 下載
  • Sponsors

熱門標籤

  • 最新文章
  • 雲端運算
  • 人工智慧
  • 數位轉型
  • 製造業
  • 物聯網
  • 資料與分析
  • 資安
  • 區塊鏈
  • 5G
  • 儲存
  • 基礎架構

活動

  • CIO價值學院 四堂課
  • 智慧醫療研討會 台北/高雄場
  • 金融科技高峰會 春季/秋季場
  • 製造業CIO論壇 台北/台中/高雄場
  • 商業服務科技論壇
  • 亞太CIO論壇
  • CISO資安學院 金融/醫療/新竹場
  • CIO Insight 調查

影音

  • 影音