• 登入
  • 註冊網站會員
CIO Taiwan
  • 活動
  • 影音
  • 趨勢分析
  • CIO 雜誌
  • CISO精選
  • 電子報
  • 下載
  • 聯繫我們
沒有結果
查看所有結果
CIO Taiwan
沒有結果
查看所有結果
首頁 產業瞭望

【中榮系列】不只是附帶條款!落實 SSDLC,讓「安全」成為智慧醫院的 DNA

2026-04-20
分類 : 產業瞭望
0
A A
0

隨著生成式 AI、雲端醫療與遠距照護等應用快速擴散,醫療機構的資訊系統已成為營運的生命線。主管機關應適時更新 AI 使用指引,否則醫院只能遵循過時的規範,但那可能反而造成新的風險。

採訪/施鑫澤‧文/林裕洋


隨著健保制度推動醫療數位化,資料從手寫走向電子化、數據化,資訊系統開始成為醫療作業的中樞。20 多年前,醫療資訊系統(HIS)多被視為行政工具,重點在於能準確填入資料、進行申報等,即便發生系統當機、網路斷線等突發事件,也不會引起太大關注。

然今日醫療場景全依賴資訊系統串接,涵蓋掛號、影像判讀、電子病歷到手術排程。一旦服務中斷,不僅醫療流程受阻,更可能影響病人安全與醫院聲譽。

正因如此,醫療系統也成駭客鎖定攻擊標的,最著名案例莫過於 2024 年英國國家醫療服務體系(NHS)的合作夥伴 Synnovis 遭到攻擊,導致 170 多名患者受到影響,並取消了大量預約和手術,最終導致一名患者因病情延誤死亡。這是全球首例經醫療機構確認的網路安全事件致死事件。

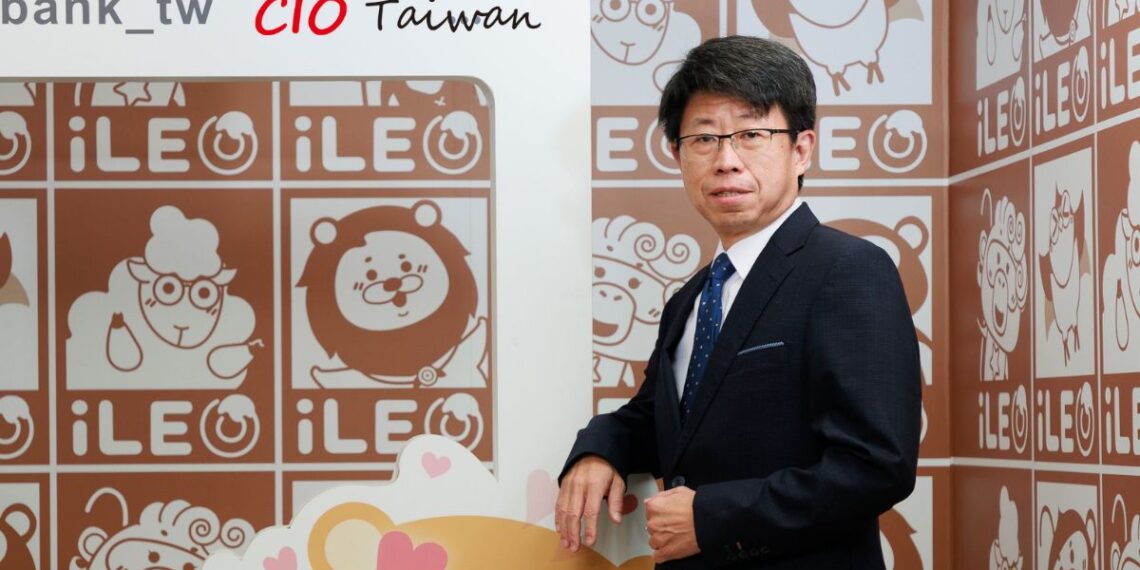
接下臺中榮總醫院在資安方面督導的臺中榮民總醫院資訊室組長陳敬宗指出,醫院、金融業與高科技製造等,是三個「對資訊系統高度依賴」的產業。只是醫療資訊系統承載的不只是營運數據,更牽涉生命安全與病人隱私,也突出醫療資訊環境的脆弱與高度依賴。所以現在醫療環境只要核心系統停半小時,就會被媒體放上頭條。

陳敬川表示,在數位醫療時代,資安已不再是輔助,而是醫院營運與信任的底層核心。

內容目錄 隱藏
資安意識抬頭 功能優先時代已結束
明確定義資料重要性 資安投資效益最大化
鬆綁AI法規 妥善使用醫療資料

資安意識抬頭 功能優先時代已結束

◤ 臺中榮民總醫院資訊室組長陳敬宗。

回顧全球醫院資訊系統發展歷史,長期以來都是朝向「功能導向」為主,強調效能與便利性。然而,隨著資安威脅加劇,過往單純強調功能的思維已成潛在風險來源。儘管現階段政府雖已規定公部門與研究計畫必須編列資安預算,但在執行層面,資安仍常被視為「附帶條款」。若要讓醫療資安制度化,關鍵在於讓「安全」從計畫後段的審查項目,轉變為專案初期的設計思維。

尤其對中小型系統開發廠商而言,資安概念仍在建立階段,醫院往往得「反向輔導」,得協助廠商釐清弱點掃描、原始碼檢測、資料保護等規範。

迄今仍偶有業務單位擬採購的周邊資訊系統廠商,在簽約後,面對資安法資通系統防護需求分級規則及所需執行控制措施,以未在當初估算預算額度中為由表示無法執行,導致合約履約爭議及資安落實陷入困難。這顯示我們仍需持續協助中小型開發商於軟體開發階段就要建立及落實 SSDLC(Secure Software Development Life Cycle)資安思維,逐步建立主流的資安共識。

明確定義資料重要性 資安投資效益最大化

在醫療體系的資安責任歸屬,往往有不夠明確的問題。醫工人員關注的是儀器能否正常運作;資訊室專注於系統連線與權限管理;臨床端則以病人照護為優先,若三方之間缺乏整合與共識,將會導致「醫療儀器的資安」成為模糊地帶。這也凸顯資安治理的重要性,不可能靠單一部門防守,而是透過流程設計與跨部門治理,讓安全責任能被明確分工與追蹤。

特別是近年醫療儀器朝向自動化發展,加上 IoMT(Internet of Medical Things)技術普及,連網設備大量湧入院區,但安全防護卻未同步。美國醫院通常採取封閉網路策略,醫療儀器完全與外部系統隔離,資安風險可控;但台灣醫院空間開放、病患互動頻繁,難以完全封閉。

「以前醫工人員責任只要確保儀器運作正常,現在卻被要求連線、傳資料、雲端化。這部分的安全性,資訊室不一定管得到,醫工也不見得懂,最後成三不管地帶。」陳敬宗解釋:「醫院不像工廠那樣具備封閉的作業環境,可以要求員工交出手機、隨身碟。在一個動態、開放環境下,僅能依靠制度補強整體資安防護力道。」

在資安資源有限狀況下,陳敬宗建議醫療院所落實資安的第一步,在於先定義資料、系統的保護範圍,同時建立資料分級制度。如第一層是病人隱私相關資料、第二層是各項核心醫療資訊系統、第三層是行政、研究與一般營運資料。當有明確系統資安分級與治理架構之後,資安工作才能聚焦、資源也能被合理分配。相反,若所有資料都被視為「最重要」,反而造成管理負擔與效率低落。

鬆綁AI法規 妥善使用醫療資料

生成式 AI 技術蓬勃發展,成為各個產業積極導入的數位科技,也讓醫療資訊環境出現結構性變化。過去防禦以「邊界」為概念,即防火牆內部資料相對安全,但隨著 AI 模型訓練、雲端應用與 API 串接普遍,資料流動已無邊界可言。

在此狀況之下,醫院必須先釐清資料性質。原始資料直接來自病患與臨床系統、整理資料等,是經人工或演算法清理後的資料。而生成資料是 AI 模型生成的新資料或推論結果。

然而現行法規多以「靜態資料」為基礎,無法對生成或衍生資料提供明確規範,導致 AI 時代的資安治理可能陷入灰區。若要解決此類問題,需從兩大面向著手。首先建議主管機關應該要隨著 AI(或各項資通訊)技術的發展與應用演化,即時更新 AI 使用指引,否則醫院只能遵循過時的規範,但那可能反而造成新的風險或致使相關發展停頓不前。其次,醫院端應積極回饋實務經驗,適時向衛福部、數發部等主管機關提出建議,讓制度與現場需求同步演進。

陳敬宗指出,醫療產業運用 AI 技術提升效率已成為趨勢,特別是需大量運用醫療影像與臨床資料,但最大阻礙是個資與病人同意書條款。過去的同意書多為靜態授權,不允許後續資料再利用,導致 AI 研究與系統導入會有難以合法進行的風險。所以中榮在初始開始討論導入 AI 解決方案進入臨床醫療作業與各項醫療 AI 研究專案時,第一步的工作是修訂醫院病人同意書內容條款,讓病人明確知道其個人資料如何管理及法規依據、及是否可被使用於研究等,否則再好的技術都無法推動。未來應該要再依據各項法規的調整,評估再導入「動態授權」與「資料使用鬆綁」機制,即透過 APP、通知信或數位身分,讓病人可以主動決定是否繼續同意資料再利用。如此一來,不僅能提升醫療資料運用的透明度,也有助於建立病人與醫院之間的信任。

在醫療數位轉型的下一個階段,資安不只是守護者,更是創新的前提。只有當安全成為醫療系統的 DNA,智慧醫療才能真正走得遠。


(本文授權非營利轉載,請註明出處:CIO Taiwan)
Image 271
上一篇文章

金融業如何兼顧 AI 創新與「可解釋性」治理實務

下一篇文章

資料安全清理與資料盤點定位及管理組織保有資料

相關文章

設備聯網 鑄就 AI 轉型底座
產業瞭望

設備聯網 鑄就 AI 轉型底座

2026-11-09
數據治理為 AI 規模化的基礎
產業瞭望

數據治理為 AI 規模化的基礎

2026-11-09
從烏克蘭的 AI 應用現況,探尋自主式 AI 發展脈絡
產業瞭望

從烏克蘭的 AI 應用現況,探尋自主式 AI 發展脈絡

2026-11-08
下一篇文章

物流中斷的資安壓力測試 未預警威脅下的營運韌性

2026 Elite Vendor

追蹤我們的 Facebook

近期文章

  • AI 代理人應用於銀行法遵的價值與導入關鍵
  • AI 自己會寫程式,未來真的不需要工程師了嗎?解析軟體開發的大變革!
  • 半導體擴廠人才荒 Profet AI 助企業擴大專家量能
  • 中華電信建置 30 處備援站臺 強化雲林防救災通訊韌性
  • 雲林培育 2,900 人次智慧農業人才 推動 AI 導入與產業升級

📈 CIO點閱文章週排行

  • AI 自己會寫程式,未來真的不需要工程師了嗎?解析軟體開發的大變革!

    0 分享
    分享 0 Tweet 0
  • 平台業者個資外洩 消費者問責品牌商

    0 分享
    分享 0 Tweet 0
  • 強化金融資安韌性 金管會:聚焦 AI 攻擊與代理 AI 安全

    0 分享
    分享 0 Tweet 0
  • 國科會定調九大科技議題 推動 AI 產業化與供應鏈韌性

    0 分享
    分享 0 Tweet 0
  • 台灣數位資產與未來資本市場協會成立 布局代幣化金融基礎設施

    0 分享
    分享 0 Tweet 0
  • 昕力資訊攜手 HPE 深化策略結盟 布局主權 AI 「智算力」服務

    0 分享
    分享 0 Tweet 0
  • 【調查報告】GTIG 首度揭露無人介入漏洞利用 AI 代理自主發動攻擊

    0 分享
    分享 0 Tweet 0
  • 【專訪】合作金庫銀行電子金融部協理潘雲霞:以信任與治理 邁向可信賴 AI

    0 分享
    分享 0 Tweet 0
  • AI 網攻擴大企業受害 72 小時內應變成資安關鍵

    0 分享
    分享 0 Tweet 0
  • 【專訪】國泰金控數位數據暨科技發展中心副總經理陳維銘

    0 分享
    分享 0 Tweet 0

數位及平面

  • CIO Taiwan 網站
  • CIO 雜誌紙本
  • CIO 雜誌 HYREAD 版
  • CIO 雜誌 Zinio 版

關注社群

  • Line 加入好友
  • Facebook 粉絲頁

合作夥伴

  • CIO 協進會

關於我們

  • 公司介紹及工作機會
  • 隱私權政策

旗訊科技股份有限公司|統編:84493719|台北市 100 中正區杭州南路一段 15-1 號 19 樓|TEL: 886-2-23214335
Copyright © Flag Information Co.,Ltd. All Rights Reserved.

CIO Taiwan 歡迎你回來!

可用 使用者名稱 或 Email 登入

忘記密碼 註冊

歡迎註冊 CIO Taiwan 網站會員

請設定 Email 及 使用者名稱(使用者名稱不接受中文、將來無法更改)

欄位皆為必填 登入

找回密碼

請輸入 使用者名稱 或 Email 以重設密碼

登入
  • 登入
  • 註冊
沒有結果
查看所有結果
  • 活動
  • 影音
  • 產業速報
  • 新聞速寫
  • 風雲人物
  • 產業瞭望
  • 專欄
  • 精選文章
  • 原生現場
  • 供應商視野
  • 線上調查
  • CIO 雜誌
  • 電子報
  • 下載
  • 聯繫我們

© 2020 CIO Taiwan 版權所有

7/28 活動延期通知

因高雄市政府於7/28早上宣布全日停班停課,因此「智慧醫療研討會高雄場」活動延期舉辦。主辦單位將另行公告研討會相關訊息,歡迎報名參加!

您已閒置超過 3 分鐘了,為您推薦其他文章!點擊空白處、ESC 鍵或關閉回到網頁

【專訪】合作金庫銀行電子金融部協理潘雲霞:以信任與治理 邁向可信賴 AI

「沒有治理的 AI 是風險,有治理的 AI 才是資產。」合作金庫高度重視相關治理

【專訪】第一銀行副總經理兼資安長劉培文:資安治理 邁向韌性銀行

「法遵,是最低要求;治理,才是真正的競爭。」第一銀行從董事會治理出發,將資安延伸

TLS 憑證亂數強度未達國際標準 企業應檢視憑證安全

整理/鄭宜芬 國際社群 Bugzilla 於 10 月 30 日通報,臺灣網路認

健保署挹注 3 億推動基層醫療上雲 強化雲端資安與資料備援能力

整理/鄭宜芬 為了協助中臺灣基層院所克服硬體維護、設備更新及資安防護等痛點,衛生

金融業 2025 年投資金融科技 324 億元 2026 年預算增近五成

整理/鄭宜芬 金融業持續擴大金融科技布局。台灣金融服務業聯合總會 10 日公布「

2026 IMD 世界數位與 AI 競爭力 我國 13 項指標居全球前三

整理/鄭宜芬 瑞士洛桑管理學院(IMD)11 日發布「2026 年世界數位與 A

SBOM 都備齊了,判定產品未受影響就能結案嗎?

判定產品未受影響,要說得出為什麼,也要知道哪些變動會讓原來的結論失效 文/游政卿

高雄 AI 燈塔計畫秀成果 讓城市治理更聰明有效率

整理/鄭宜芬 高雄市政府 29 日於棧叁庫 PIER F 舉辦「高雄 AI 燈塔

網通設備受PHP漏洞影響 應密切注意更新並儘速修補

整理/鄭宜芬 以色列資安公司 Dream Security 近日發布情資,指稱美

文章分類

  • 產業速報
  • 專欄
  • 影音
  • 風雲人物
  • CXO分享
  • 產業瞭望
  • 原生現場
  • 精選文章
  • 趨勢分析
  • 供應商視野
  • 新聞速寫
  • 下載
  • Sponsors

熱門標籤

  • 最新文章
  • 雲端運算
  • 人工智慧
  • 數位轉型
  • 製造業
  • 物聯網
  • 資料與分析
  • 資安
  • 區塊鏈
  • 5G
  • 儲存
  • 基礎架構

活動

  • CIO價值學院 四堂課
  • 智慧醫療研討會 台北/高雄場
  • 金融科技高峰會 春季/秋季場
  • 製造業CIO論壇 台北/台中/高雄場
  • 商業服務科技論壇
  • 亞太CIO論壇
  • CISO資安學院 金融/醫療/新竹場
  • CIO Insight 調查

影音

  • 影音