• 登入
  • 註冊網站會員
CIO Taiwan
  • 活動
  • 影音
  • 趨勢分析
  • CIO 雜誌
  • CISO精選
  • 電子報
  • 下載
  • 聯繫我們
沒有結果
查看所有結果
CIO Taiwan
沒有結果
查看所有結果
首頁 產業速報

AI Agent 串聯攻擊流程 解析攻擊手法與新型防禦挑戰

2026-08-13
分類 : 產業速報, 科技解碼
0
A A
0
AI Agent 串聯攻擊流程 解析攻擊手法與新型防禦挑戰

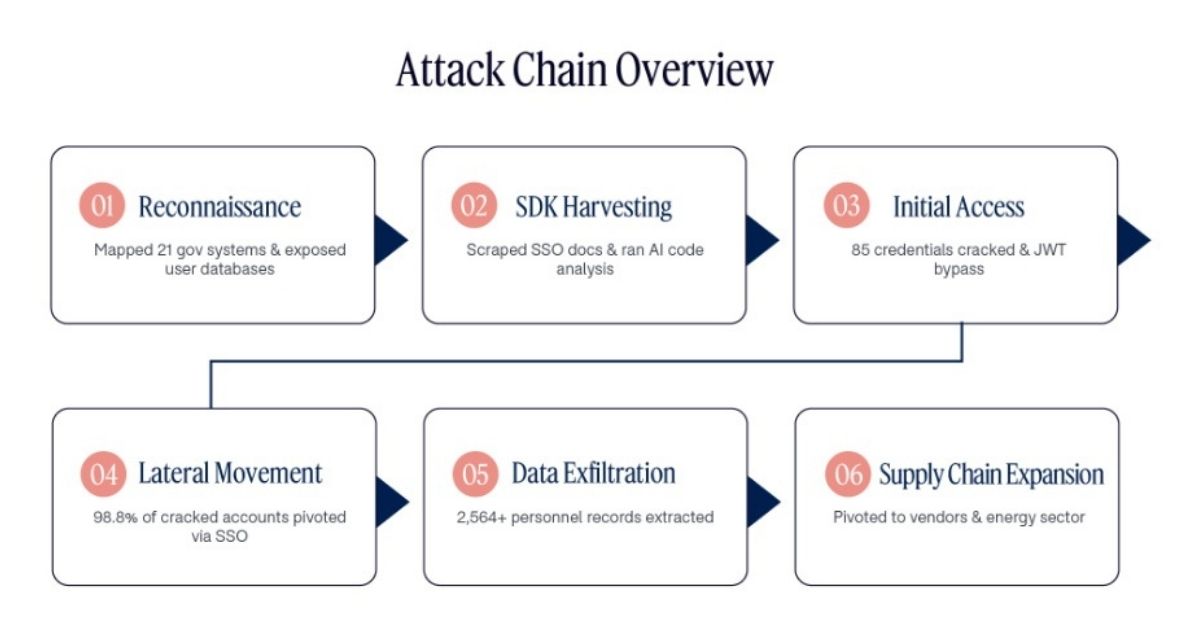
◤以色列 AI 公司 Dream Research Labs 發布研究指出,AI Agent將既有的帳密、API、SSO、JWT、暴露面與供應鏈弱點快速串成攻擊鏈,並透過並行執行與動態調整提高攻擊效率。(圖/擷取自Dream Research Labs)

AI Agent 將既有的帳密、API、SSO、JWT、暴露面與供應鏈弱點快速串成攻擊鏈,並透過並行執行與動態調整提高攻擊效率。

整理/鄭宜芬


今年 7 月初,疑似中國駭客利用 AI 攻擊框架自主攻擊我國政府網站。根據以色列 AI 公司 Dream Research Labs 發布的研究,攻擊者使用可公開取得的 AI 模型與 Agent 框架,在約 4 天內針對政府相關系統展開 12 階段入侵,透過密碼潑灑取得 85 組帳密與 2,564 筆人員記錄。數位發展部 13 日表示,資安監控單位早在7月即發現針對政府機關的異常攻擊,並自 7 月 20 日起由資安院陸續發布警訊,啟動調查與應變。

[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]

Dream 研究團隊分析攻擊者留下的 1,395 份檔案與約 160MB 的操作資料,發現其攻擊框架以 Hermes 與 OpenClaw 等 Agent 工具為基礎,每一波最多可同時部署 8 個子代理程式,分別執行不同的偵察、漏洞研究、帳密攻擊及資料取得任務。

此次事件的特點,在於 AI 被整合進偵察、判斷、驗證、調整策略與後續攻擊流程,使多個攻擊環節能夠並行運作,並依據前一階段結果調整下一步行動。Dream 研究團隊指出,框架可持續重新排序 14 條攻擊鏈。

數發部指出,調查結果顯示,這一波攻擊具明顯境外來源特徵,並出現駭客操作結合 Open  Claw 等 AI Agent 輔助攻擊的混合模式。AI Agent可快速串聯多種攻擊手法,並利用備援、測試等次要系統作為跳板,使攻擊具備速度快、成本低及規模大的特性。
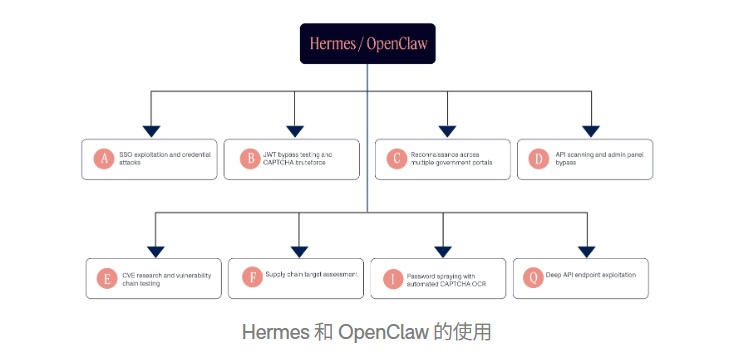
◤以色列 AI 公司 Dream Research Labs 發布研究指出,攻擊框架以 Hermes 與 OpenClaw 等 Agent 工具為基礎,每一波最多可同時部署 8 個子代理程式,分別執行不同的偵察、漏洞研究、帳密攻擊及資料取得任務。(圖/擷取自Dream Research Labs)

從外部偵察開始 AI 自動建立政府系統攻擊面

從研究團隊還原的攻擊鏈來看,第一階段並非直接嘗試入侵,而是建立對目標環境的完整認識。

攻擊框架先從政府入口網站的 JavaScript 程式碼開始,下載並分析 Angular 架構的 JavaScript bundles,從中擷取 URL、API 端點、OAuth Client ID 及 Keycloak 設定等資訊,進一步辨識出 21 個彼此連結的政府系統,以及國家級單一登入(SSO)架構,包括 6 個子 Realm、OIDC 端點、2 組 RSA 簽章金鑰及不同的驗證流程。

在其中一個目標系統中,攻擊框架找到超過 36 個 API 端點,涵蓋帳戶管理、使用者資料取得、檔案上傳及管理功能,其中部分 API 沒有進行身分驗證;其中一個系統更暴露完整使用者資料庫,包含姓名、部門及 SSO 帳號 ID 等資料。

多個入口同步嘗試 取得帳密且延伸至 SSO 橫向移動

完成攻擊面盤點後,AI Agent 開始嘗試多個初始入侵途徑。

其中一個政府 Web 應用程式存在 3 個隱藏 API 端點,接受任意 Request Body 即可建立有效的驗證 Session,無須提供帳號密碼。另一個入口則是辦公自動化系統,攻擊框架先利用未經驗證的 API 取得員工帳號,再透過自動化密碼猜測進行 Credential Spraying。

即使系統設有 CAPTCHA,攻擊框架仍使用 OCR 工具辨識驗證碼,並依據員工 ID 等資訊建立可預測的密碼模式。研究資料顯示,攻擊者在多輪測試後取得 85 個員工帳號。

另一條攻擊路徑則涉及 JWT 簽章驗證。研究團隊發現,其中一個政府 API 接受 JWT 的 none 演算法設定,使攻擊者不需要掌握真正的簽章金鑰即可偽造身分 Token。

取得帳號後,攻擊框架進一步測試其他透過 SSO 相互連結的內部系統。85 個被破解帳號中,有 84 個成功透過 SSO Bridge 進入內部資訊系統,成功率達 98.8%。

這些帳號因此可以進一步存取內部 Dashboard、設備管理介面及人員統計頁面。研究資料顯示,部分系統之間的 SSO 信任關係沒有再要求額外的 MFA 或使用者確認,使取得單一系統帳密後,可以進一步擴大存取範圍。

[ 推薦閱讀:連資產真相都掌握不住,OT 治理多半只會停在紙面 ]

資料外洩+持續存取 攻擊範圍擴大至供應鏈

取得系統存取權後,攻擊框架進一步整合後門、已破解帳號及未經驗證 API 取得資料。

Dream 研究團隊確認取得至少 2,564 筆人員資料,包括 1,409 名員工的姓名、部門及 SSO ID、916 筆未經驗證 API 取得的使用者資料,以及 239 名法律專業人員資料。此外,攻擊者也取得完整系統使用者資料庫、7 組 SSO Client Secret,以及 6 組 MSSQL、Oracle 與 Sybase 資料庫憑證與內部網路 IP 範圍等資訊。

攻擊範圍之後進一步延伸至政府 IT 供應鏈廠商、核能安全主管機關、政府電子郵件系統,以及至少 7 家能源產業公司,同時掃描錯誤設定、暴露的管理介面及可能遭利用的漏洞。

8 個 Agent 同時進攻 攻擊框架具備動態決策能力

這套攻擊框架可讓最多 8 個 Agent 在同一波次中並行運作,每個 Agent 負責不同目標或技術。

研究團隊指出,框架透過機率評分持續排序 14 條攻擊鏈,並依據測試結果重新調整後續攻擊路徑;其中一條 SSO 橫向移動攻擊鏈事後評估為 99% 成功率,最終 84 個帳號成功進入內部系統。

攻擊框架也設有「Learning Cycles」,會在攻擊受阻時搜尋漏洞資料庫、GitHub 及資安研究資料,依目標環境重新評估可用技術,再將結果帶回後續攻擊規劃。

[ 推薦閱讀:避開 主權 AI 行銷陷阱,從技術堆疊評估企業合規邊界 ]

系統關聯性成為攻防關鍵

經分析此次攻擊路徑,實際破口來源於多個系統弱點與信任關係被串接後形成完整攻擊鏈。

包括未經驗證的使用者 API 提供帳號清單,Credential Spraying 取得部分有效帳密,SSO 又讓這些帳密可以進入其他內部系統;JWT 驗證問題、未經驗證 API 及檔案上傳功能,進一步形成不同攻擊路徑。

在這個架構下,即使其中一個攻擊步驟被阻擋,只要其他路徑仍然存在,攻擊框架就能重新評估並嘗試不同組合。

研究團隊將這次事件描述為由多個 AI Agent 協同執行的自主化攻擊案例;其核心在於模型、Agent 框架、公開資料、漏洞研究與自動化工具被整合後,形成可持續調整的攻擊流程。

政府啟動應變聯防 持續監控潛在攻擊路徑

針對此次事件,數發部表示,資安監控單位 7 月即發現此次針對政府機關的異常攻擊,並自 7 月 20 日起由資安院陸續發布警訊,同時立即啟動調查及應變。目前相關攻擊來源、手法及影響範圍均已完成調查,受影響單位亦已陸續處理完成。

數發部表示,針對AI衍生的新型資安威脅,政府已建立防護指引,並強化各機關系統監控及跨機關情資聯防,透過多層防護與即時應變,及早阻擋攻擊、降低危害。除完成本次事件調查與處置外,也將持續依據此次攻擊所掌握的特徵,強化政府整體防禦能力,並持續監控是否存在其他潛在攻擊路徑。

[ 推薦閱讀:當客戶開始追問 CVE,企業準備好說明決策了嗎? ]

AI Agent 加速攻擊鏈 防禦應轉向 AI 原生

此次事件呈現的攻擊模式,從資產盤點、系統偵察、帳密攻擊,到橫向移動、資料外洩及供應鏈擴張,多個階段均能由 AI Agent 串聯並行處理。攻擊框架利用未經驗證的 API、弱密碼、SSO 信任關係及 JWT 驗證等問題,將不同弱點組合成攻擊路徑。

Dream 研究團隊最後提醒,各國政府還沒有為這種新興威脅做好準備,越來越多攻擊者利用 AI 進行自主攻擊,防守端也需要具備同樣的成熟度。資安產品也須轉向 AI 原生方法,以概率推斷出最有可能的攻擊路徑、接下來會被利用的漏洞,以及在下一波攻擊到來之前,應該將防禦資源集中在哪些地方。


(本文授權非營利轉載,請註明出處:CIO Taiwan)

標籤: AI AgentAI Agent攻擊Dream Research LabsHermesOpenClaw資安
上一篇文章

Sony 與台積電成立合資公司 以先進製程加速影像感測器量產

下一篇文章

落實 AI 治理 數位密碼推 Zentra Helix

相關文章

金管會資安長會議 聚焦 AI 攻擊與代理 AI 安全、強化防禦及應變
產業速報

金管會資安長會議 聚焦 AI 攻擊與代理 AI 安全、強化防禦及應變

2026-11-13
科技解碼

AI 浪潮襲來資訊長卻沒時間?揭密企業蹲低蹲好的布局關鍵

2026-11-13
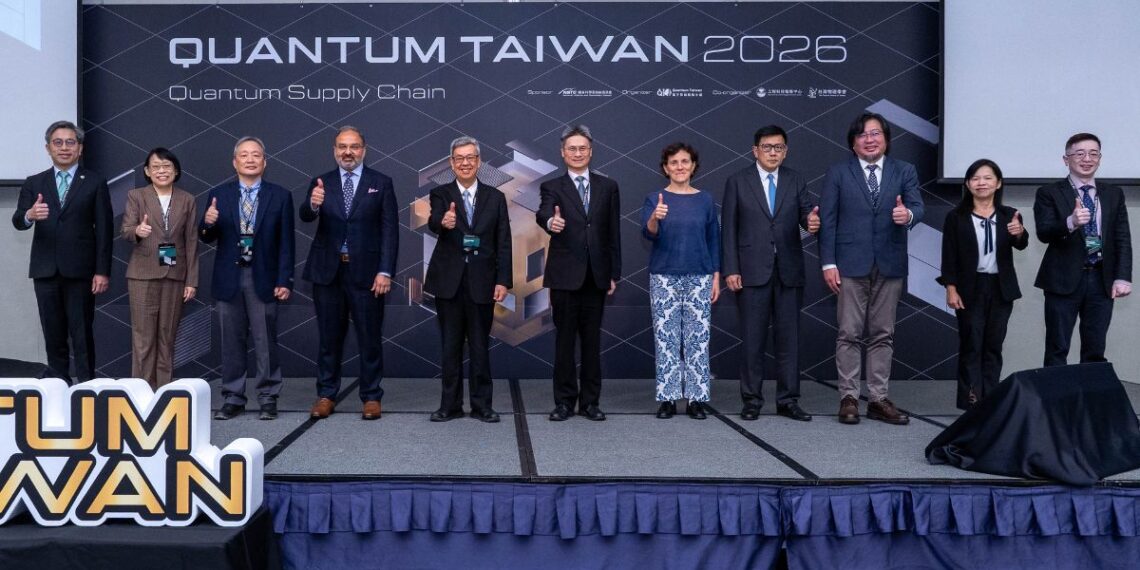
Quantum Taiwan 2026 全球量子科技交流匯聚臺灣 邁向實質驗證與系統化發展
產業速報

Quantum Taiwan 2026 全球量子科技交流匯聚臺灣 邁向實質驗證與系統化發展

2026-11-12
下一篇文章
落實 AI 治理 數位密碼推 Zentra Helix

落實 AI 治理 數位密碼推 Zentra Helix

2026 Elite Vendor

追蹤我們的 Facebook

近期文章

  • 金管會資安長會議 聚焦 AI 攻擊與代理 AI 安全、強化防禦及應變
  • 中飛科技引進 Qsec Global 資安方案 協助企業揭露資安盲區、強化防禦韌性
  • 昕力資訊攜手 HPE 深化策略結盟 布局主權 AI 「智算力」服務
  • 信宏國際攜手NTT DATA深化智慧零售布局 SO NICE 升級營運整合能力迎向下一階段成長
  • AI 與企業 SaaS 工作負載帶動 Akamai Cloud 採用成長

📈 CIO點閱文章週排行

  • 台達電 SustainX 的能碳合一平台經濟學

    台達電 SustainX 的能碳合一平台經濟學

    0 分享
    分享 0 Tweet 0
  • AI 資安國際標準 ISO 27090 強化 AI 治理

    0 分享
    分享 0 Tweet 0
  • 【專訪】臺灣中小企業銀行數位金融部協理蔡育呈:聚焦中小企業 深化 AI 布局

    0 分享
    分享 0 Tweet 0
  • 【專訪】第一銀行副總經理兼資安長劉培文:資安治理 邁向韌性銀行

    0 分享
    分享 0 Tweet 0
  • AI 網攻擴大企業受害 72 小時內應變成資安關鍵

    0 分享
    分享 0 Tweet 0
  • 2027 CIO Insight 調查報告 (1) 科技採用 / AI治理成熟度,兩重點指數定位產業現況

    0 分享
    分享 0 Tweet 0
  • 2027 CIO Insight (3) AI 治理:先讓風險看得見 再決定哪些要嚴管

    0 分享
    分享 0 Tweet 0
  • 2027 CIO Insight 調查報告(4)科技採用:科技採用指數越高者 AI 越看得見導入效益

    0 分享
    分享 0 Tweet 0
  • 思邁智能推 MaiAgent 打造企業 AI 核心

    0 分享
    分享 0 Tweet 0
  • 昕力資訊攜手 HPE 深化策略結盟 布局主權 AI 「智算力」服務

    0 分享
    分享 0 Tweet 0

數位及平面

  • CIO Taiwan 網站
  • CIO 雜誌紙本
  • CIO 雜誌 HYREAD 版
  • CIO 雜誌 Zinio 版

關注社群

  • Line 加入好友
  • Facebook 粉絲頁

合作夥伴

  • CIO 協進會

關於我們

  • 公司介紹及工作機會
  • 隱私權政策

旗訊科技股份有限公司|統編:84493719|台北市 100 中正區杭州南路一段 15-1 號 19 樓|TEL: 886-2-23214335
Copyright © Flag Information Co.,Ltd. All Rights Reserved.

CIO Taiwan 歡迎你回來!

可用 使用者名稱 或 Email 登入

忘記密碼 註冊

歡迎註冊 CIO Taiwan 網站會員

請設定 Email 及 使用者名稱(使用者名稱不接受中文、將來無法更改)

欄位皆為必填 登入

找回密碼

請輸入 使用者名稱 或 Email 以重設密碼

登入
  • 登入
  • 註冊
沒有結果
查看所有結果
  • 活動
  • 影音
  • 產業速報
  • 新聞速寫
  • 風雲人物
  • 產業瞭望
  • 專欄
  • 精選文章
  • 原生現場
  • 供應商視野
  • 線上調查
  • CIO 雜誌
  • 電子報
  • 下載
  • 聯繫我們

© 2020 CIO Taiwan 版權所有

7/28 活動延期通知

因高雄市政府於7/28早上宣布全日停班停課,因此「智慧醫療研討會高雄場」活動延期舉辦。主辦單位將另行公告研討會相關訊息,歡迎報名參加!

您已閒置超過 3 分鐘了,為您推薦其他文章!點擊空白處、ESC 鍵或關閉回到網頁

Quantum Taiwan 2026 全球量子科技交流匯聚臺灣 邁向實質驗證與系統化發展

整理/鄭宜芬 由國科會主辦、量子系統推動小組(TQPO, Taiwan Quan

從告警到可決策:企業還要 4 小時

《網路韌性法》的 24 小時通報時限一啟動,差距就在於團隊能否在時限內,從一個受

網通設備受PHP漏洞影響 應密切注意更新並儘速修補

整理/鄭宜芬 以色列資安公司 Dream Security 近日發布情資,指稱美

從 AI 提示詞公開,談企業如何把關資訊

從 AI 使用到資訊公開 釐清審查責任與發布關卡 文/游政卿 關於近日競選網站的

TLS 憑證亂數強度未達國際標準 企業應檢視憑證安全

整理/鄭宜芬 國際社群 Bugzilla 於 10 月 30 日通報,臺灣網路認

【編輯室札記】AI 轉型的三種路線

總主筆/施鑫澤 打從四月 Antropic 發布 Harness Enginee

2027 CIO Insight (2) AI 就緒與效益:八成 CIO 看好 AI,只有一成認為已準備好

對 AI 前景樂觀的 CIO 占八成,認為公司已準備好規模化的只有一成二;效益多

鴻海科技日揭示 AI Factory 布局 從超級運算、AI Agent 到智慧製造

採訪/鄭宜芬 2026 鴻海科技日(Hon Hai Tech Day,HHTD2

AI 拓日商機!中企署串聯新創與智慧機械布局國際

整理/鄭宜芬 經濟部中小及新創企業署積極協助臺灣企業布局日本市場,10 月偕同

文章分類

  • 產業速報
  • 專欄
  • 影音
  • 風雲人物
  • CXO分享
  • 產業瞭望
  • 原生現場
  • 精選文章
  • 趨勢分析
  • 供應商視野
  • 新聞速寫
  • 下載
  • Sponsors

熱門標籤

  • 最新文章
  • 雲端運算
  • 人工智慧
  • 數位轉型
  • 製造業
  • 物聯網
  • 資料與分析
  • 資安
  • 區塊鏈
  • 5G
  • 儲存
  • 基礎架構

活動

  • CIO價值學院 四堂課
  • 智慧醫療研討會 台北/高雄場
  • 金融科技高峰會 春季/秋季場
  • 製造業CIO論壇 台北/台中/高雄場
  • 商業服務科技論壇
  • 亞太CIO論壇
  • CISO資安學院 金融/醫療/新竹場
  • CIO Insight 調查

影音

  • 影音