整理/鄭宜芬
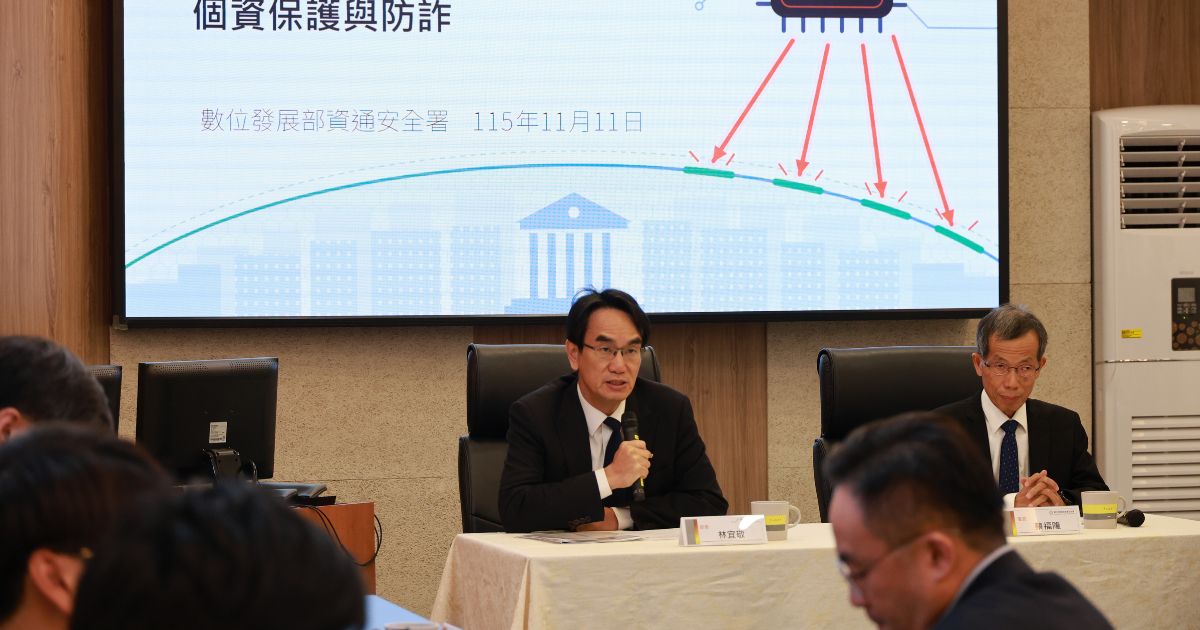
境外駭客自今年7月起運用 AI Agent 工具發動網攻,且近期威脅已由政府機關擴展至各類企業及網路平台。數位發展部資通安全署今(11)日表示,全球與臺灣均面臨速度更快、成本更低、規模更大的 AI 自動化網攻挑戰。資安署呼籲業者落實「補住漏洞」、「通知客戶」及「個資最小化」三大因應作為;同時當資安署或資安院針對某軟體或設備發布重大資安警訊時,各界應於 72 小時之內完成安裝升級軟體、安裝補丁修補漏洞、關閉部分功能、或採取其他防護措施。
資安署說明,近期國際間 AI 網攻情勢持續嚴峻,已有多國傳出相關資安事件,臺灣也已有十餘家企業及網路平台接連受害,累計逾百萬份個資受影響。經初步調查,近半數攻擊事件與 AI 攻擊有關,包含 AI 自動化攻擊結合 ARTEX 滲透測試工具等案例。攻擊者多利用 PHP、Node.js、GitLab 等相關軟體或平台的已知高風險漏洞,並透過具有較高權限、可大量存取資料的 API,取得或擷取大量個資,顯示企業除應及時修補漏洞,也須加強系統權限及資料存取管理。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
三大重點:補漏洞、快通知、個資最小化
資安署指出,面對嚴峻的資安情勢,各企業經營者應將資安視為營運關鍵風險,落實三項核心措施:
- 立即補住漏洞,強化防禦:
事前應依資安警訊進行源碼掃描與滲透測試,限期修補已知漏洞;受駭後應全面換發或廢止可能洩漏之金鑰、密碼及存取權杖(Token),並改用短時效憑證;全面清查同類系統與內部後台;修補前務必保全系統日誌(Log),並委由專業鑑識團隊確認無留存後門。企業若應作為而未作為致生損害,可能需負法律賠償責任。
- 盡速通知客戶,搶在詐騙集團前面:
依《個人資料保護法》第 12 條規定,個資遭竊或洩漏時應查明後以適當方式通知當事人。業者於初步掌握受影響範圍後即可發出先行通知,無須等待調查全面告結;公告應清楚說明外洩事件;明確提醒民眾「官方絕不會做的事」(如要求操作 ATM、網路銀行或 LINE 退款);委外代管或系統服務平台亦應依約及時同步通知各合作夥伴與品牌。
- 個資收集最小化,少收少風險:
企業應重新審視業務流程,僅收集履約必要欄位(例如超商取貨毋須強制填寫完整戶籍住址);訂定保存年限,過期訂單依法刪除或進行去識別化處理;落實敏感資料分開存放與加密遮罩;合約中應嚴格約束委外廠商遵循同等規範,業務終止時確實銷毀資料並提供證明。
[ 推薦閱讀:SBOM 都備齊了,判定產品未受影響就能結案嗎? ]
善用事前預警與事後通報機制
資安署強調,企業面對 AI 網攻不必單打獨鬥,可善用政府提供的資安情資及協助資源:
- 事前掌握漏洞,先一步修補:
企業可免費加入台灣電腦網路危機處理暨協調中心(TWCERT/CC)情資分享,資安預警情資將直接寄送至信箱;透過官網發布的漏洞紀錄(TVN)與警訊,對照自家系統與設備,優先進行修補。
- 事後受害通報,取得必要協助:
若不幸遭遇資安事件,應通報 TWCERT/CC 以協助判斷範圍、保密止血應變、分析可疑檔案與惡意樣本,並媒合專家與防護資源避免損害擴大;若涉及個資外洩,應依《個人資料保護法》第 12 條、第 27 條及各目的事業主管機關所訂之個人資料檔案安全維護辦法,於法定期限內向目的事業主管機關完成通報,並於查明後依法通知當事人。
五項應變行動 強化企業資安防護
為協助企業及早防範資安威脅、降低個資外洩風險,數發部提出五項應變行動:
一、當資安署或資安院針對某軟體或設備發布重大資安警訊時,各界應參考資安署發布「各機關基於風險導向之弱點處置期限評估指引」,於 72 小時之內完成安裝升級軟體、安裝補丁修補漏洞、關閉部分功能、或採取其他防護措施。
二、如果數位經濟相關企業發現個資外洩,應於 72 小時內通報主管機關。
三、如果企業發現個資外洩,應該在 72 小時內以適當方式個別通知當事人,通知潛在詐騙風險。
四、如果企業發現個資外洩,應該在 72 小時內找到原因,或是完成漏洞修補,或是關閉軟體部分功能,或是採取其他有效措施以防止災情擴大。
五、事件發生後,企業應該於一個月內提出檢討與改善計劃,落實「個資最小化原則」,避免搜集不必要的個資,以降低攻擊面(Reduce Attack Surface)。
[ 推薦閱讀:從 AI 提示詞公開,談企業如何把關資訊 ]
自保四原則 防範個資外洩後的詐騙
資安署呼籲,個資外洩事件發生後,須嚴防詐騙集團利用真實資料進行精準詐騙,並掌握「自保四原則」:一、對方能說出姓名、訂單與消費細節,不等於是真客服;二、切勿點擊簡訊或通訊軟體內的不明連結,應自行開啟官方App或官方網站查證;三、凡提及「操作 ATM、網銀解除扣款」或「透過通訊軟體退款」,均為詐騙,請立即掛斷電話;四、各大常用帳號全面啟用雙重驗證(2FA),不同平台避免共用密碼。若遇有疑慮請先掛斷電話,並即刻撥打 165 反詐騙諮詢專線查證。
(本文授權非營利轉載,請註明出處:CIO Taiwan)