整理/鄭宜芬
面對 AI 自動化攻擊威脅升溫,以及 PHP、Node.js 與 Go 接連釋出緊急安全更新,企業資安防護與漏洞修補工作更顯迫切。數位發展部資通安全署提醒,AI 工具與自動化技術降低攻擊成本、提升攻擊速度,企業與機關應落實資安基本防護,並儘速盤點及修補相關系統漏洞,強化備份備援、帳號管理與異常監控,降低遭受攻擊的風險。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
AI 自動化威脅加劇 國際重大資安事件頻傳
面對新興 AI 工具與自動化技術遭攻擊者「武器化」,國際間頻傳高效能且規模化的網路攻擊事件,如韓國金融機構遭 AI 工具結合多層跳板入侵並外洩逾 6 萬筆個資;日本多個關鍵基礎設施密集遭遇勒索軟體攻擊;國內公私部門亦面臨備用與測試系統遭刺探風險。此外,法國數百家超市工控系統因預設密碼及已知漏洞遭駭停擺,顯示傳統盲區仍是破口。
PHP 釋出緊急安全更新 兩項漏洞嚴重度達 9.2 分
資安署示警,開源伺服器端腳本語言 PHP 安全團隊於 10 月 21 日晚間 10 時(台灣時間)釋出緊急安全更新,修補兩項嚴重漏洞,編號分別為 CVE-2026-109618 與 CVE-2026-109619,嚴重度評分(CVSS v4.0)均為 9.2 分。攻擊者可能在未經身分驗證的情況下,從外部執行任意程式碼,提醒使用 PHP 的機關、學校及企業儘速確認版本並完成修補。
資安署提醒,PHP 同時是 WordPress、Drupal、Joomla、Magento 等主要內容管理系統的底層架構,部分未明示使用 PHP 的軟體內部也以 PHP 運作。呼籲各單位盤點所有 PHP 系統與相關套件,確認版本後依原廠公告方式完成修補。更新後,亦應檢視系統日誌及異常存取紀錄,如發現可疑活動,應進一步確認相關帳號與憑證安全性。
[ 推薦閱讀:24 小時考驗判斷力:CRA 要問的是多快釐清受影響產品 ]
國際資安業者示警:僅靠應用程式驗證不足以防禦
針對此次 PHP 漏洞,國際資安業者進一步指出,攻擊者可能在應用程式執行身分驗證前,就利用 PHP 底層處理請求的缺陷執行任意程式碼。Datadog Security Labs 的研究人員已重現相關漏洞,並指出,僅停用特定 PHP 設定項目等社群流傳的緩解方式,無法完全防範攻擊,修補至安全版本才是根本措施。
Palo Alto Networks 旗下 Unit 42 則指出,其遙測資料已發現超過 2,260 萬個可能受影響的對外曝險實例,建議企業立即評估曝險範圍,優先處理對外公開的 PHP 系統。
Cloudflare 亦已部署 Web 應用程式防火牆(WAF)防護規則,協助攔阻相關惡意請求。對企業而言,除儘速更新 PHP 外,也應盤點容器映像檔、第三方軟體及各類網站執行環境;若無法立即修補,可評估透過反向代理或 WAF 等邊界防護措施降低風險,並持續監控異常請求與非預期的 Shell 程序,及早發現可能的入侵跡象。
[ 推薦閱讀:設置資料管理層 機敏資料進 AI 就攔截 ]
Node.js、Go 接連更新 遠端執行與憑證風險受關注
因應開源執行環境 Node.js 與程式語言 Go 於10 月 21 日緊急發布安全性更新。Node.js 廣泛應用於現代網頁前端工具鏈、後端微服務架構與各類 API 伺服器。此次 Node.js 官方共修補 10 項資安漏洞,其中 4 項屬高風險(High)等級。最受矚目之 CVE-2026-111497 漏洞存在於 Brotli 解碼器中,因邊界外寫入(Out-of-bounds Write)缺陷,攻擊者可藉由惡意構造之請求觸發記憶體損壞,進而達成遠端執行程式碼(RCE)。
此外,此次更新亦同步修復 TLS 憑證驗證繞過、DNS 解析異常及權限模型(Permission Model)繞過等核心安全問題。官方已釋出安全修復版本(Node.js 22.23.4、24.22.1 及 26.12.1),各單位應即刻檢視伺服器主機與容器化映像檔(Docker Images)並完成升級。
針對 Go 語言部分,此次安全更新主要因應近期印度憑證授權中心(Intermediate CA)發生 8 個已知私鑰外洩之重大資安事件。為防範憑證遭惡意利用而引發中間人攻擊(MitM),Go 官方已於新版本(Go 1.27.3 與 Go 1.26.10)中,將受影響之中間憑證強制加入攔截清單,杜絕信任鏈遭突破之風險。
資安署特別提醒,與直譯式語言不同,使用 Go 語言開發的系統在防護處置上有其特殊性。開發團隊在升級本機或伺服器的工具鏈(Toolchain)後,務必針對現有之 Go 應用程式進行「重新編譯(Recompile)」並重新部署,該憑證安全攔截機制方能正式寫入執行檔並生效。若僅更新環境而未重新編譯,系統將持續處於曝險狀態。
資安署於掌握相關情資後,已透過資安警訊、國家資安資訊分享與分析中心(N-ISAC)及 TWCERT/CC 等管道,通知各機關與企業儘速完成漏洞清查與修補。針對 Go 語言應用程式,亦提醒開發團隊更新工具鏈後,須重新編譯並部署應用程式,確保修補機制生效。
落實資安基本功 縮小攻擊面並強化備援
資安署同時強調,AI 改變的是「攻擊速度與成本」,防守方必須鎖定「縮減攻擊面」與「做好備份備援」兩大核心目標。
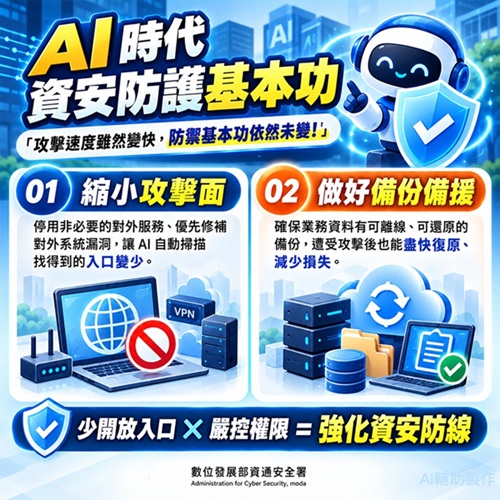
重點一:縮小攻擊面,讓 AI 自動掃描找到的入口變少
- 減少暴露資產:
建立包含網站、VPN、遠端桌面、NAS 及路由器之對外資訊資產清冊並指定負責人;定期運用外部曝險檢測服務檢查開放服務與連接埠;秉持「非必要不對外」原則,後台與測試站只限 VPN 存取;原廠停止支援之設備列冊汰換,暫時無法汰換者先行隔離網段。
- 優先修補漏洞:
依風險訂定修補期限並逐項追蹤;參考 TWCERT/CC 預警與 KEV 清單,優先修補「已被利用」之漏洞;作業系統、網通設備與 NAS 啟用自動更新;暫時無法修補者採限制連線或隔離措施爭取時效。
- 嚴密帳號管理:
遠端連線、郵件與管理員帳號全面導入多因子驗證(MFA)或 Passkey;從遠端存取逐步導入零信任架構(Zero Trust);離職當天停用帳號並定期清理閒置帳號,每季覆核權限;管理用帳號與員工日常收信上網帳號實施分流。
重點二:做好備份備援,遭受攻擊後也能盡快復原
- 落實備份 3-2-1 原則:
保留 3 份資料、使用 2 種不同媒介,且至少 1 份離線或設為不可刪改;備份範圍須涵蓋系統設定與資料庫;備份環境與正式環境採用獨立帳號及網段隔離;每季至少執行一次實際還原演練。
- 建立備援與持續監控:
由經營層排定系統恢復優先順序與最大可容忍停機時間;關鍵服務準備備援主機、雲端備援或手動替代作業流程;每年至少實際切換演練一次。同時,針對異常改名、加密、備份刪除或非上班時間登入建立告警機制;部署端點偵測(EDR)並集中保存日誌,確保事後追查能力。
政府提供防護資源 協助企業建立資安韌性
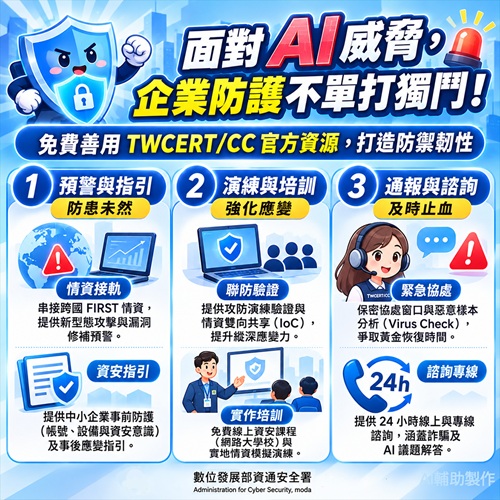
資安署表示,面對 AI 武器化的高速威脅,企業不需單打獨鬥。數位發展部已提供產官學多項免費防護資源:
- 提供免費企業防禦資源與協作支援:
TWCERT/CC 接軌國際 FIRST 與各國情資,發布攻擊趨勢及漏洞預警;辦理攻防演練、雙向共享受駭指標(IoC)並經營產業防護社群;設有去識別化的保密協處窗口,提供惡意樣本分析(Virus Check)與專家媒合,爭取黃金復原時間。
- 提供中小企業免費指引與培訓工具:
發布《中小企業基本資安防護指引》協助事前自檢,及《資安事件應變處理行動指引》建立標準處置流程;整合中小企業網路大學校線上課程與實體必修課,以案例解析、情境模擬與實作演練強化實戰防護力。
- 提供企業諮詢專線與即時服務:
結合「馬上辦服務中心」設立企業資安專線(0800-280-280),提供線上 24 小時服務,專人窗口為平日 08:30–18:00。內容持續滾動更新資安常見問答集(FAQ),納入最新網路詐騙與新興 AI 議題,提供中小企業即時且多元的支援網絡。
資安署最後呼籲,企業與機關應立即檢視自身資安防線,扎實落實基本功。政府將持續關注國際 AI 攻擊趨勢,即時提供預警與指引,攜手國內產業共同構築安全、具韌性的數位環境。
(本文授權非營利轉載,請註明出處:CIO Taiwan)