盤點加密資產 布局後量子密碼
隨著後量子時代來臨,企業必須提前面對更換加密演算法,還包括盤點既有加密資產、評估系統相容性,以及規畫遷移時程等挑戰。DigiCert透過Quantum Central、PQC Test Lab與PQC憑證方案,協助企業建立因應PQC能力。
採訪╱施鑫澤‧文╱林裕洋
隨著量子運算技術持續進步,後量子密碼(PQC)已從過往學術討論,成為現今企業必須面對的現實議題,多方專家均建議企業應及早啟動 PQC 遷移規畫。傳統電腦解 RSA、ECC 等加密機制,約需要花上數百年之久,但若改用量子電腦可能需數分鐘、數小時便能完成,然多數企業尚未意識正是「先攔截、後解密」(Harvest Now、Decrypt Later)的嚴重性。現今犯罪組織正大量蒐集企業的機密資料,等待日後量子電腦商業化之後再進行破解。
根據 DigiCert 最新研究顯示,仍有高達 78% 企業沒有進行加密資產盤點,不清楚環境中有哪些憑證與演算法,以至於無法採取相對應的措施。為協助企業落實 PQC,DigiCert 提供三項工具,分別是用於探索加密資產與評估準備度的 Quantum Central、供客戶註冊並試用的 PQC Test Lab,以及可用於私有信任環境正式運作的 PQC 憑證,協助企業防範量子電腦時代來臨的資安威脅。
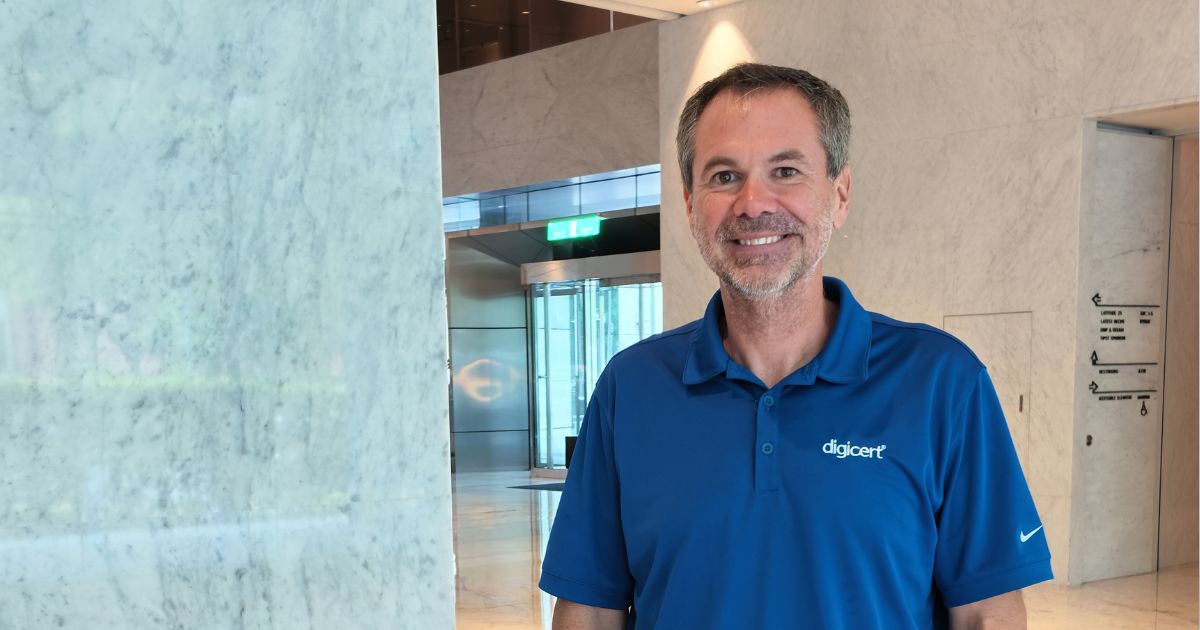
DigiCert 全球數位信任策略資深副總裁 Jeremy Rowley 表示,若企業未能事先掌握加密資產的種類與分布,等到必須導入 PQC 時,將更難有效規畫遷移工作。企業必須具備足夠的加密靈活性(Crypto Agility),才能在短時間內從 RSA 等傳統演算法,快速遷移到 PQC 演算法。
量子遷移時程逼近 企業應提早做好準備
今年中金管會發布「金融業後量子密碼遷移參考指引」,期盼引導金融機構強化量子風險整備。
長期協助企業因應量子威脅的 DigiCert 建議,由於金融、醫療等產業受到法規與繁複的核准流程影響,資訊架構變更速度相對較慢,加上資產價值較高,必須及早準備才能因應 2028~2030 年可能來臨的量子攻擊。而台灣半導體業向來注重資安,不僅很早就開始進行規劃、編列預算,所以在 PQC 準備程度領先其他產業。
Rowley 建議,CIO 應該從三大面向著手,首先是盤點加密資產,了解公司使用的憑證與演算法。其次將伺服器升級至 TLS 1.3,因為 TLS 1.2 不支援 PQC 演算法,且可望帶來效能提升。第三點則是啟用 ML-KEM 與 ML-DSA,讓用戶端以 PQC 進行協商時,伺服器能夠回應。企業可先在內部伺服器之間部署 PQC 憑證,藉此掌握實際效能與系統承載能力,累積正式上線前的信心與預算依據。
另外,2025 年已有超過三成的伺服器開始支援 PQC,2026 年支援比例更高,所以企業現在投入密碼轉換的門檻相當低,且根據 DigiCert 自身汰換 SHA-1 經驗顯示,更換整套密碼演算法可能需要五年,CIO 應該把握僅剩的兩年時間。
至於外界擔心的效能問題,根據 DigiCert 實驗室測試結果,在 TLS 1.3 上運行的 PQC,速度大致與 RSA 3072 相當,甚至優於 TLS 1.2 上的 RSA 4096。不過轉移到 TLS 1.3 時,也會面臨憑證容量暴增的狀況,企業應該早因應。
[ 推薦閱讀:當產品的 PQC 升級受限,誰有權決定繼續支援? ]
從盤點、測試到部署 建立 PQC 遷移路徑
前面提到,DigiCert 提供三大工具協助因應 PQC 挑戰,首先是可以協助企業自動盤點網路、伺服器、憑證與應用程式中,所有加密資產的 Quantum Central。該產品提供企業整合式儀表板,除可掌握自身的「量子防護準備度」外,也同步提供修復建議與追蹤進度。
其次則是 PQC Test Lab,企業可在此沙盒環境中,註冊、產生並試用最新標準的後量子加密憑證,例如美國國家標準技術研究所的標準化演算法,如 ML-DSA、ML-KEM 等。企業能在不影響正式營運的情況下,提前測試自身系統和應用程式是否能相容這些全新的抗量子演算法。
當企業透過前兩項工具完成盤點與測試後,便可在私有信任環境(Private Trust)或正式環境中部署 DigiCert PQC。該產品採用能夠抵抗量子運算攻擊的新型數學演算法,保護正式對外提供服務的網站、內部伺服器、設備或軟體供應鏈,確保企業的核心資料不會被未來量子電腦破解。
「目前 Quantum Central 採雲端架構,原因在於 PQC 標準與法規要求變動極快,地端方案很容易過時。只是台灣金融業偏好地端部署,與 DigiCert 現行做法存在落差。」Rowley 解釋:「雲端架構最大優勢在於確保平台始終與最新要求一致,可避免客戶被過時的資訊誤導。目前僅探索憑證的掃描代理等元件可在地端運作,PQC 憑證也能都部署在客戶自己的環境中。」
[ 推薦閱讀:量子風險升至董事會層級 金管會揭 PQC 遷移指引七大策略 ]
AI 代理自主運作 身分與權限管理更重要
隨著 AI 代理(AI Agent)快速普及,企業應該把 AI 代理視為機器身分,賦予可辨識的數位身分、明確的權限,並持續監控其行為。AI 代理之間溝通也需要被保護,如同網路從 HTTP 走向 HTTPS,以防範竊聽與中間人攻擊,並避免未知代理彼此對話。
DigiCert 的 AI Trust 是以 PKI 為每個 AI 代理建立數位身分,再以 JSON 格式的「護照」定義該代理被授權執行的事項,並持續比對代理的實際行為與護照內容。一旦代理逾越授權範圍,系統可在 DNS 層級自動阻斷其存取,使其無法再運作。
該產品包含 AI 護照與簽證(AI Passports & Visas)、自動化緊急終止開關(Kill Switch)、AI 系統治理與內容來源驗證等核心功能,其中 AI 護照是為每一個獨立運作的 AI 代理人發行一個加密簽署的數位身分憑證,並將其綁定至負責的擁有者,取代傳統模糊不清的服務帳戶。
Rowley 說,當企業發現某個 AI 代理人出現異常行為、偏離預期軌道,或是帳號或憑證遭到濫用時,此時系統可透過自動化緊急終止開關機制,立即撤銷其底層憑證,並於邊緣端阻斷該 AI 代理人權限,達到即時止損的效果。簡單來說,DigiCert AI Trust 就是要把過去企業對「真人員工」或「伺服器主機」的嚴格身分驗證與權限控管(PKI 機制),延伸套用到自主 AI 代理人身上,讓企業能夠安全、透明且受控地大規模部署 AI 應用。
從後量子密碼遷移到 AI 代理治理,企業正面臨掌握數位資產、驗證身分並有效控管權限等挑戰,因此應該從加密資產盤點、系統相容性測試與遷移規畫著手,逐步建立可因應演算法變化的密碼敏捷性。
(本文授權非營利轉載,請註明出處:CIO Taiwan)