AIFF:人工智慧可信賴治理框架
生成式 AI 快速滲透企業營運,也讓治理挑戰同步浮現。BSI 推出 AIFF、AI MoT,希望透過成熟度模型、國際標準及模組化治理架構,協助企業循序建立 AI 治理能力,在創新、風險與合規之間取得平衡。
採訪/施鑫澤 · 文/林裕洋
隨著生成式 AI 對企業內部流程產生深遠影響,AI 治理正成為關鍵戰略議題。為此,各國政府紛紛制定嚴格管理機制,如歐盟的「人工智慧法案」(EU AI Act)、台灣「AI 基本法」、道瓊最佳類別指數(Dow Jones Best-in-Class Indices,簡稱 DJBIC)等,都開始關注企業是否建立 Responsible AI 治理機制。尤其在金融、科技、電信與關鍵基礎設施等產業,AI 治理能力已逐漸成為企業信任與國際競爭力的重要指標。
為此,英國標準協會(BSI)推出「人工智慧可信賴治理框架」(Artificial Intelligence Foundation Framework;AIFF)與「人工智慧信賴標誌」(Artificial Intelligence Mark of Trust;AI MoT),助產業因應 AI 發展所帶來的治理挑戰。此兩項創新方案最大特色,在於協助企業透過國際標準、成熟度模型及模組化架構,逐步建立可信任的 AI 治理能力,強化組織在 AI 領域的信任度與合規性。
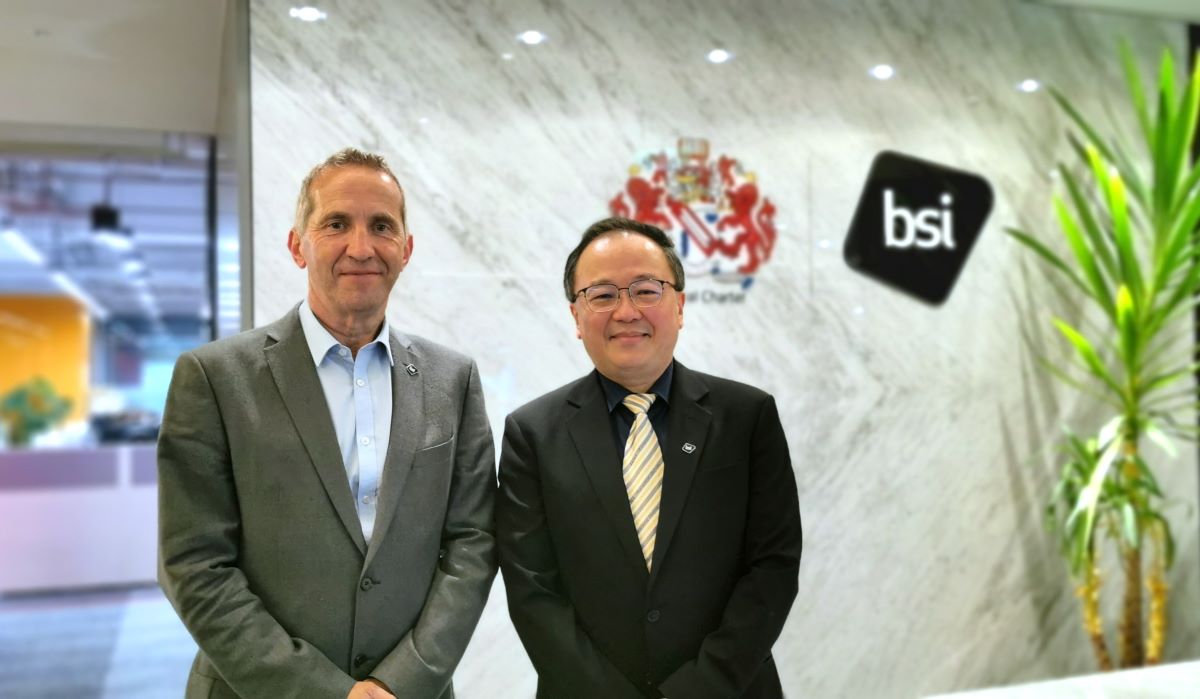
BSI 全球數位信任驗證總監 David Mudd 說,全球法規與市場要求正快速推動 AI 治理發展,企業也逐漸意識到,不當使用 AI 將帶來營運、法遵與信任風險。BSI 因此推出 AIFF 與 AI MoT,希望透過成熟度模型、模組化架構及第三方驗證,協助企業循序建立可信任 AI 治理能力。
BSI 東北亞區董事總經理謝君豪表示,台灣《人工智慧基本法》為框架性基本法,採風險導向並與國際接軌。不同於歐盟 AI Act 直接訂定分級義務與罰則,台灣由數位發展部建立共通風險框架,再由各目的事業主管機關依產業特性訂定規範,強調支持創新、比例原則與自律,但對高風險應用仍可採取審查、限制或禁止措施。2026 年可以視為台灣 AI 治理的「實踐元年」,這符合任何新技術發展的規律,即企業先重視應用,等應用到一定程度、風險逐漸浮現後,才會回頭建立相對應的管控機制。
AI 治理非資安延伸 全新管理課題
AI 治理並非只是把既有資安制度套用到生成式 AI。AI 生命週期從資料蒐集、模型訓練、部署至應用,涉及資料品質、模型透明度、偏誤、公平性、可解釋性、智慧財產權及人為監督等全新議題,已超出傳統資安管理範疇。企業若仍以過去的資安思維管理 AI,不僅難以全面掌握風險,也可能因缺乏治理機制而影響客戶信任、法規遵循與商業合作。因此,如何建立兼顧資訊安全、風險管理與 AI 責任治理的新框架,已成為企業導入 AI 時不可迴避的重要課題。
David Mudd 指出,歐盟 AI Act 是全球最成熟、也最完整的 AI 相關法規,聚焦在 AI 產品本身,對於將大型生成式 AI 或 LLM 推向市場的業者,提出透明性、著作權管理與風險評估等高度要求。
[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 LinkedIn,與全球CIO同步獲取精華見解 ]
此外,使用者同樣有義務評估這些模型的使用方式,是否會對歐盟公民構成高風險——這裡的「高風險」不只限於人身安全,還涵蓋金融、就業、教育等重要領域。值得注意的是,金融業本身已具備高度成熟的監管架構,但對其他產業與新興 AI 應用場景而言,相關監管仍屬新興領域,企業仍面臨不小挑戰。
「企業推動新制度,驅力通常來自法規、客戶合約與自身要求。台灣是淺碟市場,法規常是第一驅力,其次是客戶要求。」謝君豪解釋:「半導體科技業必須向國際大客戶證明服務不中斷、機密不外洩。正因如此,當 Apple、Tesla 在印度發生外洩事件後,對供應鏈的資安要求更趨嚴格。」
AI 時代來臨 傳統資安難以因應
儘管 ISO/IEC 27001 是國際資安管理的最佳實務,但 AI 從多個面向衝擊著傳統的資訊安全。首先是攻擊面大幅增加,加上 AI 生態系涉及更多供應鏈參與者,供應鏈越長、資料量越大,企業對整體環境的可視性反而下降。
其次,出現全新型態的風險與漏洞,例如攻擊者操縱訓練資料使模型產生錯誤結果的「資料投毒」、利用模型弱點在輸入端操控使 AI 誤判的「對抗性攻擊」,以及透過大量輸入分析輸出、進而逆向推導或重建模型本身的「模型萃取攻擊」。
第三,AI 也開始成為網路犯罪的重要工具,使攻擊規模、範圍與有效性大幅提升,企業同樣需要以 AI 來強化防禦能力。
對不少台灣企業而言,ISO/IEC 27001 幾乎成了資安管理的「保命符」。然而,許多企業的驗證範圍仍停留在機房、資訊系統或 IT 部門,當 AI 開始深入研發、生產、客服及營運流程後,企業面對的已不只是資訊系統安全,而是模型、資料、供應鏈與 AI 應用帶來的新型態風險。這也意味著,過去以 ISO/IEC 27001 為核心的治理模式,已不足以全面因應 AI 時代的資安挑戰。
因應這類新興威脅,國際間也正逐步建立專屬於 AI 的資安治理框架。ISO 國際標準組織即將發布的 ISO/IEC 27090,將提供 AI 特有資安風險的國際最佳實務,可與企業既有的 ISO/IEC 27001 管理系統相互整合,協助企業將 AI 模型、資料、供應鏈及開發流程納入一致的資安治理架構。換言之,企業不必推翻既有的資安管理制度,而是在既有基礎上補足 AI 時代的新風險管理能力,建立更完整的 AI 資安管理能力。
David Mudd 指出,資安只是 AI 治理的一環,企業還必須管理模型偏誤、透明度、倫理及決策品質等風險,因此 ISO/IEC 42001、ISO/IEC 22989 及 ISO/IEC 23894 等新標準相繼出現,協助企業建立完整治理架構。這對 CIO、CISO 及其團隊而言,不僅要快速掌握新型態的威脅,更必須熟悉 AI 治理的框架、術語與管理方法,才能在 AI 快速普及的環境下,同時兼顧創新、安全與可信任。
謝君豪指出,ISO/IEC 27001 無法有效解決 AI 治理問題,因多數組織導入 ISMS 時,驗證範圍仍以資訊安全相關業務、關鍵資訊與所支援的營運流程為主。相較之下,AI 治理涉及的資安挑戰更廣,除既有系統、資料與權限外,還須涵蓋模型安全、訓練資料與提示詞管理、AI Agent 權限與自主行動、第三方模型與 API 風險,以及 AI 全生命週期的安全、監測與事件應變。目前 AI 相關國際標準已逾百項,涵蓋生命週期、資料管理與韌性等不同系列,但尚無單一標準能全面應對,這正是企業面臨龐大壓力的主因。
AIFF 以成熟度導向 循序建立 AI 治理能力
儘管 ISO/IEC 42001 被視為 AI 管理的國際黃金標準,但 BSI 實務經驗顯示,企業要完整完成 ISO/IEC 42001 合規建置,往往需一到兩年。然而在 AI 治理議題重要性日增下,企業需要一套能快速向客戶、合作夥伴或主管機關證明,已經理解 AI 風險,並建立基本的治理與管理機制的方案。
因此,BSI 推出 AIFF 正是希望協助企業以務實、循序漸進的方式建立 AI 治理能力。這套方案採用模組化設計,涵蓋 AI 治理、AI 管理、AI 資安、AI 隱私與 AI 資料管理等七大模組。其中,AI 治理與 AI 管理是所有組織必備的核心能力;AI 隱私、AI 資安及 AI 資料管理則可依產業特性彈性導入。例如,醫療、金融或消費服務業更重視隱私保護,而工業製造或農業則能優先關注模型安全與資料品質。
此外,每個模組都會依據國際標準要求,拆解為不同的領域,企業可依自身成熟度選擇優先推動的項目。例如,AI 導入初期的企業,可先從治理架構、風險管理、人類監督及供應商管理等基礎能力著手;已經建立 AI 開發團隊的組織,則可優先強化 AI 生命週期管理、MLOps、模型品質管理等技術面控制,再逐步擴展至更完整的治理制度。
[ 推薦閱讀:2027 CIO Insight 調查報告 (1) 科技採用 / AI治理成熟度,兩重點指數定位產業現況]
David Mudd 指出,相較於傳統驗證採用「通過或不通過」的二元評估方式,AIFF 更強調成熟度概念,協助企業掌握目前所處的治理階段,並規畫後續改善路徑。換言之,即使距離取得 ISO/IEC 42001 驗證仍有一段時間,企業也能透過 AIFF 清楚了解已建立哪些管控措施、仍有哪些缺口,以及未來將如何逐步提升 AI 治理能力。
謝君豪表示,ISO/IEC 42001 標準主要涵蓋 AI 管理的範疇,還需加以搭配具體、結構化的評估工具鑑別風險,以量化企業實際 AI 治理成熟度,而 AIFF 不僅教導如何操作,更提供執行層面的細節指導,涵蓋更廣泛的應用情境與實用技巧。因此,建議企業可以考慮兩種不同的導入模式,首先,企業可以先運用 AIFF 模組來評估現況,透過成熟度分析與 AI MoT 驗證,了解自身在 AI 治理方面的實際表現。
對台灣企業而言,現階段最務實的策略是教育訓練,即使不必修習 BSI 的課程,也必須讓組織的各個層級,特別是高階主管,真正理解 AI 治理的核心重點與關鍵議題。若組織內部未能建立共識,後續推動相關改革將會面臨較大的困難,成功機率也會降低。
從盤點到治理 AI 落地藍圖
針對企業「知其要做、卻不知從何著手」的普遍困境,BSI 提出一套清晰的行動路線。首先是成立跨技術、法務、風險管理等多領域的專責「AI 治理委員會」,負責制定整體 AI 發展策略與規範。委員會隨後應進行詳盡盤點(AI Usage Audit),全面掌握內部已部署的應用、使用情境及所依賴的資料來源。釐清現況後,下一步則是「量化風險」,包含評估如資料隱私洩漏、演算法偏見、決策失誤等 AI 系統可能產生的風險,以掌握哪些場景需要更嚴格的管控並制定相應緩解措施。最後,再依風險評估結果明定「可接受與不可接受的使用範圍政策」,確保其符合倫理、法規與內部管理制度。
David Mudd 認為,提升團隊「AI 素養」更為重要,確保全員具備理解技術原理與風險的能力,這可透過內部培訓、外部課程或專業合作達成。BSI 的 AIFF 與相關教育訓練即是落實此目標的重要工具,提供一套標準化評估與治理流程,有助組織建立完善的 AI 管理系統,並透過 BSI 教育訓練深入掌握應對潛在 AI 風險的實用技能。
總之,AI 治理已不再只是法規遵循或資訊安全議題,而是企業導入 AI 能否持續擴大應用、取得客戶信任及建立市場競爭優勢的關鍵。當全球 AI 監管持續完善、供應鏈要求日益提高,愈早建立治理能力的企業,愈能在創新與風險之間取得平衡。對企業而言,AIFF 不只是一套治理工具,更是一條從成熟度評估走向國際標準的實踐路徑,協助組織穩健邁向可信任 AI。
(本文授權非營利轉載,請註明出處:CIO Taiwan)