AI Agent 加速創新 治理挑戰全面升級
當 AI 已從聊天工具進化為能自主執行任務的 Agent,傳統資安架構已難以掌握 AI 行為與資料流向。數位密碼 Zentra Helix 可協助企業建立跨模型、跨平台與跨 AI Agent 的統一治理能力,兼顧創新效率與安全合規。
採訪╱施鑫澤‧文╱林裕洋
隨著生成式 AI 快速進入企業日常營運,從 ChatGPT、Claude、Gemini 到各類 AI Agent,企業使用 AI 已逐漸成為常態,但治理挑戰也隨之而來。研究報告指出,2025 年全球已有 88% 的組織正在使用 AI,其中卻有 51% 已產生負面效果;資料外洩事件平均損失約達 440 萬美元,更有 63% 企業坦言尚未建立完整的 AI 治理機制。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
當員工將客戶資料、原始碼或機敏文件直接輸入 AI 平台,或 AI Agent 開始自主存取檔案、操作系統、呼叫工具時,傳統資安機制已難以掌握資料流向與行為風險——企業需要的不再是單一新工具,而是一套專為 AI 時代打造的治理基礎設施。
鑑於企業導入 AI 的速度已超過治理能力,數位密碼推出 AI 治理平台 Zentra Helix,以「可視」、「可控」、「可問責」三大核心理念,協助企業安全且有效地擁抱 AI。
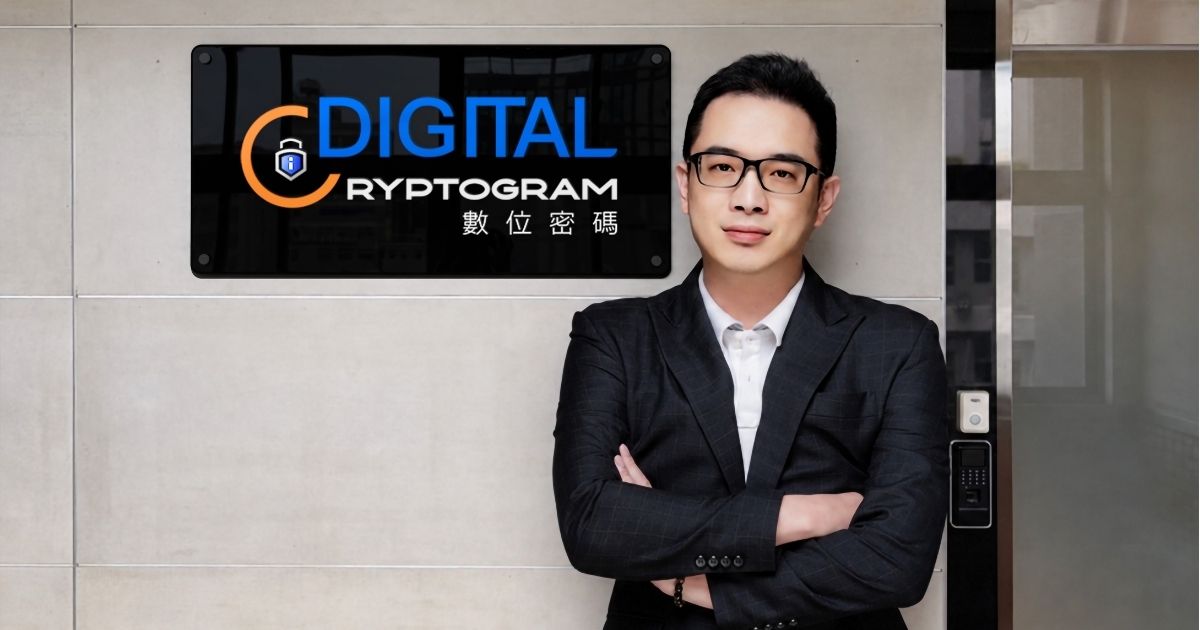
數位密碼創辦人趙翌有指出,過去企業管理 IT 系統時,主要關注裝置、帳號與資料存取權限;但生成式 AI 普及後治理邊界隨之改變。企業雖知道哪些員工可使用 AI,卻難以掌握其輸入的資料種類、使用的模型,以及 AI 存取的企業資源,導致治理能力與導入速度出現落差。
他進一步指出,企業若缺乏統一管理機制,除了可能造成機敏資料外洩,也將增加法規遵循、稽核追蹤與責任歸屬等挑戰,因此需要建立涵蓋多模型、多平台與不同 AI Agent 的治理體系,而 Zentra Helix 正是企業落實 AI 治理的最佳方案。
從 Shadow AI 到 Shadow Agent AI 治理挑戰全面升級
過去談到資安治理,企業多聚焦在「Shadow IT」,即員工私自使用未經核准的軟體或服務。生成式 AI 普及後,員工透過瀏覽器連上外部 AI 服務、在不自知狀況下上傳機敏資料,引爆「Shadow AI」議題;隨著 AI Agent 技術成熟,AI 不再只是被動回應查詢,而能直接安裝於員工電腦、主動呼叫工具、串接 MCP(Model Context Protocol)伺服器,甚至自主完成一連串操作,風險也進一步升級為「Shadow Agent」。
近期即有新手駭客組織利用 Claude Code 等 AI 程式碼代理,自動化完成高達 80~90% 的攻擊鏈。只需給予模糊指令,AI 便能自動偵查、挖掘漏洞、編寫 Exploit,大幅縮短攻擊時間。
生成式 AI 攻擊中最受關注的則是「間接提示注入」(Indirect Prompt Injection)漏洞:駭客可利用微軟 M365 Copilot 等整合特性,在電子郵件中夾藏惡意隱藏指令,當 AI 自動讀取或摘要郵件時即被誘發執行非預期行為,如繞過安全限制或外洩敏感資料,此類威脅也已陸續被納入 CVE 漏洞資料庫。
趙翌有表示,上述案例顯示 AI 濫用已不只是資料外洩問題,更可能演變為具備自主攻擊能力的資安事件。Zentra Helix 是一套針對 AI 原生設計的治理架構,支援 Web Chat、API Gateway、AI Agent 與 Network Proxy 四種接入方式,不論企業使用公有雲大型語言模型、自建模型、第三方 AI SaaS 或新興 AI Agent,都可透過同一平台統一管理,避免因不同 AI 工具各自為政而形成治理孤島。
[ 推薦閱讀:AI Agent 串聯攻擊流程 解析攻擊手法與新型防禦挑戰 ]
AI Agent 行為風險高 傳統資安難以應對
面對 AI Agent 引爆的新型態威脅,企業既有資安防線已難以招架。傳統防火牆的判斷邏輯建立在「合法 IP、合法網域」之上,本質上不具備偵測內容與行為的能力;即便部分 UTM 設備具備攻擊特徵比對功能,面對 AI 在終端上千變萬化的行為模式,仍難以精準辨識。身份與存取管理(IAM)系統則只能確認帳號,無法判斷帳號透過 AI 執行的行為是否合規,也無法得知帳號或裝置是否已遭他人挪用。
資料外洩防護雖具備內容檢視能力,但多以傳統檔案傳輸情境為設計基礎,通常只能偵測由內向外的單向流量;一旦資料經 HTTPS 加密傳輸,或透過 LLM 對話、瀏覽器外掛及 SaaS 內建 AI 功能交換,便容易形成偵測盲點。尤其近年企業大量導入 AI 助理、Copilot 與各式 AI Agent 後,資料流向已散布於不同模型、平台與工具之間,使傳統 DLP、IAM 與邊界防護各自為政,缺乏統一的 AI 治理控制點。
目前企業面臨的五大資料外洩路徑,分別如下:
- 透過瀏覽器直接貼上或上傳資料
- 於瀏覽器外掛插件
- 與 AI 互動
- 內建 AI 功能的 SaaS 服務
- 最關鍵的 AI Coding Agent 工具,如 Codex 類型的 Agent 等
趙翌有解釋,AI 已不只是聊天工具,而是具備自主執行能力的新型工作模式,因此治理不能侷限於單一產品或防護機制,而須建立跨模型、跨平台、跨 AI Agent 的統一治理層,才能涵蓋所有 AI 使用情境,讓企業做到可視、可控、可問責,有效堵住資料外洩與 AI 濫用風險。
[ 推薦閱讀:連資產真相都掌握不住,OT 治理多半只會停在紙面 ]
建立企業統一治理層 滿足 AI 應用需求
數位密碼將 Zentra Helix 定位為企業 AI Trust Infrastructure,而非另一套資安產品。它扮演企業與各類 AI 服務之間的統一治理層,無論是 ChatGPT、Claude、Gemini、公有雲模型、自建模型,甚至 AI Agent 與 MCP 工具,都須先經過 Zentra Helix 的治理與政策控管,才能與企業資料互動。
Zentra Helix 整體架構分為三種作業模式:
- 提供治理視角的管理平台
- 負責攔截與路由控管的 AI Gateway
- 作為判斷核心的 AI Security Engine
其中,AI Security Engine 配備本地 GPU 運算資源,扮演類似「大腦」的角色,針對流經系統的每一筆 AI 互動進行評分判斷,決定應放行、監控、遮罩,還是直接阻斷。
Zentra Helix 可依企業情境提供四種部署模式:
第一種是企業內部專屬的 Web Chat 介面,讓同仁以帳號整合登入直接使用 AI,無須再透過外部服務
第二種是 API Gateway,讓企業對外或自建的 AI 服務串接時先經統一閘道過濾
第三種是 Agent Proxy,透過部署在員工電腦上的代理程式即時偵測終端 Shadow AI 與 Shadow Agent 行為,並在偵測到惡意操作時強制關閉相關程式
第四種則是 Network Proxy,以類似 TLS 代理的方式攔截並檢視所有走向 AI 服務的網路流量
趙翌有解釋,Zentra Helix 不僅能滿足多元應用情境,也對齊多項國際治理框架,包括 OWASP Top 10、NIST AI 風險管理框架(AI RMF)1.0 版、ISO 42001 與 ISO 23894,以及 MITRE ATLAS 攻擊手法知識庫,讓每一起偵測事件都能自動對應到具體合規條文,形成可稽核的證據鏈。
整合多項創新技術 強化資料保護與行為分析
在資料保護方面,Zentra Helix 核心判別引擎整合多項技術,包括 Prompt 注入檢核、涵蓋中英日三語的個資(PII)比對式資料外洩防護、能辨識語句意圖的語意行為分析,以及檔案指紋比對、OCR 圖片文字擷取與使用者行為分析(UBA)等模組,讓系統得以判斷一段行為究竟是正常操作,還是具備攻擊意圖的異常模式。
Zentra Helix 也支援高強度雙向遮罩:使用者將機敏資料送往 AI 服務前,系統可先遮蔽住址、姓名等個資欄位再送出;AI 服務回傳內容時,系統同樣能攔截並遮蔽其中可能外洩的機敏內容,避免使用者直接看到未經處理的原始資訊。
他透露,下一階段將強化「可還原式去識別化」功能,讓保險、金融等高度仰賴統計分析的產業,無須再經額外流程去識別化,即可直接透過閘道完成處理後送往外部 AI 服務。
趙翌有指出,Zentra Helix 也將治理延伸到 MCP 工具與 Agent 執行層:當 Agent 呼叫 MCP 工具或第三方服務時,系統會即時檢視其行為軌跡,一旦出現未經授權存取、異常刪除檔案等疑似攻擊行為,便會即時告警並記錄完整事件鏈,作為後續稽核與究責依據。
[ 推薦閱讀:當客戶開始追問 CVE,企業準備好說明決策了嗎? ]
AI 治理循序推進 兼顧安全與使用效率
考量過度嚴格的攔截機制可能誤傷正常作業、影響生產力,數位密碼在導入策略上採漸進式做法:Zentra Helix 初期以「監控模式」運作,先讓企業掌握 AI 使用全貌、累積資料降低誤判率,再視情況逐步收緊為強制攔截。
各部門也可能適用不同策略,例如一般行政同仁可直接透過企業內部 Web Chat 使用 AI,研發團隊則可能需串接外部 API 服務;治理策略須因應各部門工作型態調整,最終再將所有事件統一收斂至同一套稽核儀表板管理。
在資安控管之外,Zentra Helix 也將 AI 使用成本納入治理範疇:透過與企業身份系統(AD)整合,平台可依部門設定 Token 用量與預算上限,並統計各部門、各員工的 AI 使用花費,作為合規與內部問責依據。
畢竟,AI 用得多不是問題,過程是否透明、費用是否清楚才是關鍵。
趙翌有表示,Zentra Helix 並非要取代企業既有的 EDR、SIEM 或 SOAR 等資安系統,而是聚焦 AI 這項新興風險載體,補齊既有工具偵測不到的治理缺口,並可將偵測事件進一步串接至企業既有的 SOC 維運流程,形成完整的資安協作網路。
這也呼應全球監理機構推動 AI 治理的共同方向:無論是台灣主管機關的 AI 治理指引,或歐盟、美國陸續推出的相關規範,核心精神都在要求企業證明自身對 AI 使用具備完整的可視性與控管能力。AI 治理的目的並非限制企業使用 AI,而是建立可持續管理、稽核與問責的機制,讓 AI 能真正安全落地;隨著全球法規與框架陸續成形,未來企業競爭力將不僅取決於 AI 導入速度,更取決於治理能力是否完善。
(本文授權非營利轉載,請註明出處:CIO Taiwan)