解析美國衛福部 HHS 資安績效目標與臺灣關鍵落差
整理/鄭宜芬
如果醫療資料交換不順,或許只會引發立委關切或民眾不便;但若醫療院所爆發大規模資安事件,導致資訊系統甚至臨床服務中斷,影響的就不只是資料安全,而是醫療體系的正常運作與病人安全。
衛生福利部資訊處處長李建璋就任第一年(2024年)時,當時全臺灣參與資安稽核的醫院中,尚無任何一家能達到 75 分的及格標準。促使衛福部在次年投入資源致力改善,將稽核從單純的考試深化成讓各醫院資安長互相觀摩、比較與學習的過程,分析未達標的原因,並且加入輔導機制,後續包括國泰醫院與慈濟醫院等多家院所已成功達到及格分數。
如果資安稽核不能從實際社會事件的沉痛教訓中提煉出防範措施,就無法改善現狀。因此,新版的資安稽核特別強調勒索軟體演練、攝影機規範檢查,以及權限控管必須基於工作範圍而非官階高低等條件,並納入行為監控政策。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
HHS CPGs 雙層防護架構
近年國際醫療資安最高標準的核心概念為:資安即是病患安全(Patient Safety)。醫療資安的衡量標準過去以 IT 為中心的「保護資料、避免違規與罰款」,轉向醫療視角,確保臨床醫療不中斷為重點。
李建璋表示,確保資安品質的關鍵的是依循《資通安全法》,例如要求設置資安長、制定應變計畫、進行通報、落實弱點掃描或滲透測試。但完成這些基本功,並不代表醫院就能免於勒索軟體的威脅。
為了達到更高標準,資訊處最新參考的是美國衛生及公共服務部(HHS)定出的醫療與公共衛生領域資安績效目標 Healthcare and Public Health(HPH)Cybersecurity Performance Goals(CPGs),將醫療機構常受到的攻擊與進階威脅所需要具備的能力,區分為 10 項基礎必要目標(Essential CPGs)與 10 項進階優化目標(Enhanced CPGs),為醫療體系建立資安能力的一套雙層架構,讓不同規模與成熟度的醫療機構,都能建立相對應的安全防線。
李建璋表示,「基礎必要目標」為醫療體系最低防線,主要為消弭常見漏洞,適用所有大小醫療機構;「進階優化目標」則是抵禦 APT 與橫向擴散,協助成熟的醫療機構強化對進階威脅的防禦。他期許臺灣能全面跟進,一般醫院達成基礎目標,關鍵基礎設施(CI)醫院則應做到進階目標。
[ 推薦閱讀:沉浸式 AI 病歷表單 ~SMART on FHIR 案例 ]
- 第一道防線 建立全院最低安全基線
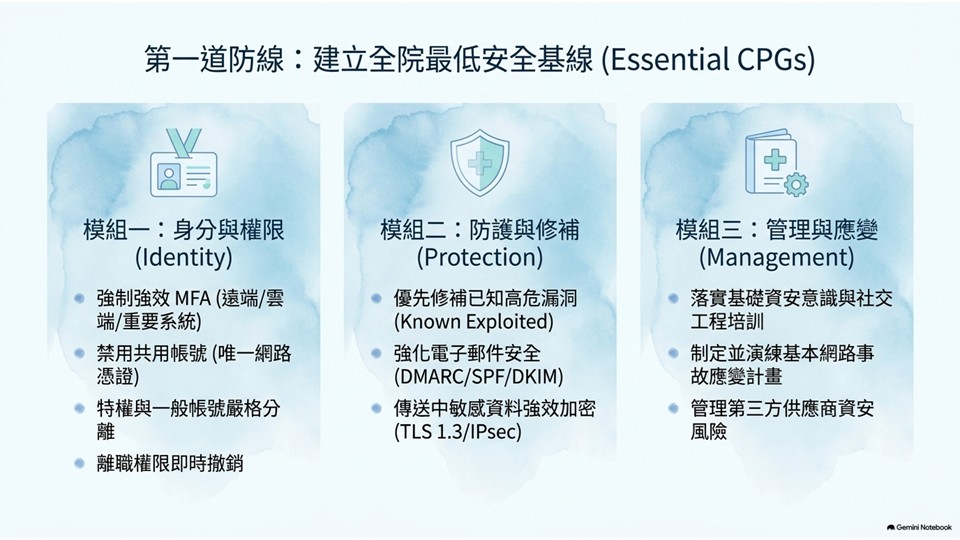
基礎必要目標(Essential CPGs)涵蓋身分與權限、防護與修補,以及管理與應變等面向。
在身分與權限管理上,包括強制多因素驗證(MFA)、禁止共用帳號、區隔一般與特權帳號,以及在員工離職時即時撤銷權限。防護方面則強調優先修補已知遭利用的高風險漏洞、強化電子郵件安全,以及對傳輸中的敏感資料進行加密。
除了傳統的已知漏洞修補,李建璋也鼓勵利用 AI 技術進行掃描,不僅是比對病毒資料庫,例如利用 GPT 等大型語言模型(LLM)協助分析複雜的攻擊路徑與異常行為。
管理與應變則包括資安意識與社交工程訓練、建立基本網路事故應變計畫,以及納入第三方供應商的資安風險管理。
- 第二道防線 抵禦高複雜度進階威脅
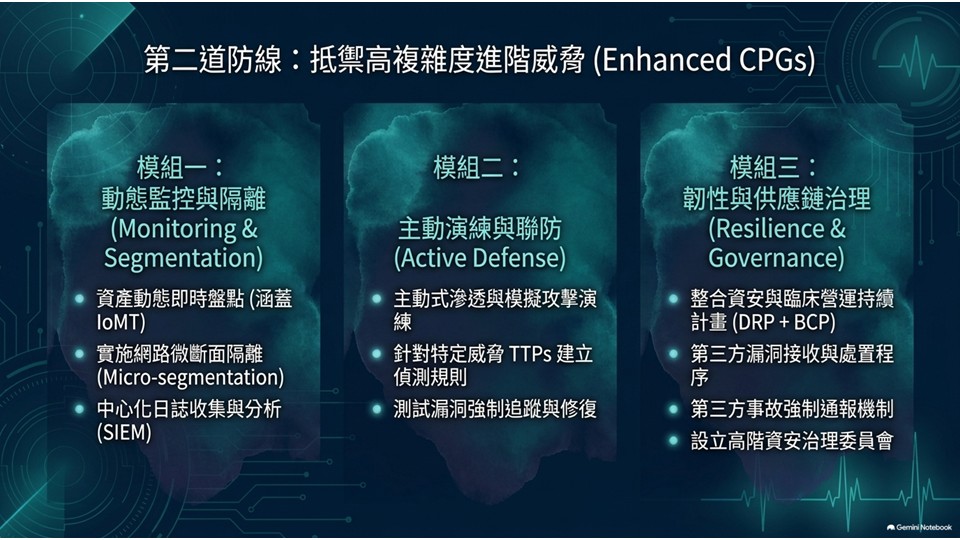
進階優化目標(Enhanced CPGs),針對具備較成熟資安能力的大型醫療體系,進一步提升對APT與攻擊者橫向移動的防禦能力。
許多舊有的 OT 設備難以安裝補丁,醫院必須建立動態盤點機制,清楚掌握有多少設備連入網路,而且不只 IT 資產,也需涵蓋醫療物聯網(IoMT);透過網路微分段(Micro-segmentation)降低攻擊者在環境內橫向移動的可能;集中蒐集與分析日誌,建立針對特定威脅 TTPs 的偵測能力;並透過主動式滲透測試與模擬攻擊,驗證現有防禦機制。
進階目標也強調主動演練,將資安與營運持續性結合,包括整合 IT 災難復原計畫(DRP)與業務持續計畫(BCP)、建立第三方漏洞接收與處置程序、追蹤漏洞修復,以及要求第三方發生資安事件時進行通報。
資安不僅是技術問題,更影響醫院管理。李建璋強調,建立醫療資安韌性,要從資訊室提升到院長室的層級,這些決策需要由院長室主導,並透過 BCP 將醫療持續運作納入整體應變機制。在通報機制上,衛福部正推動改革,改變過去自主通報的做法,未來將鼓勵由例如 SOC 等中立的第三方單位直接向主管機關通報異常,確保資訊透明。此外,CI 醫院應建立高階資安治理委員會,讓醫療長、法務人員及管理層共同參與危機應變。
[ 推薦閱讀:FHIR 風險評估及最佳實務(1):FHIR 開發者風險藍圖:TW Core ]
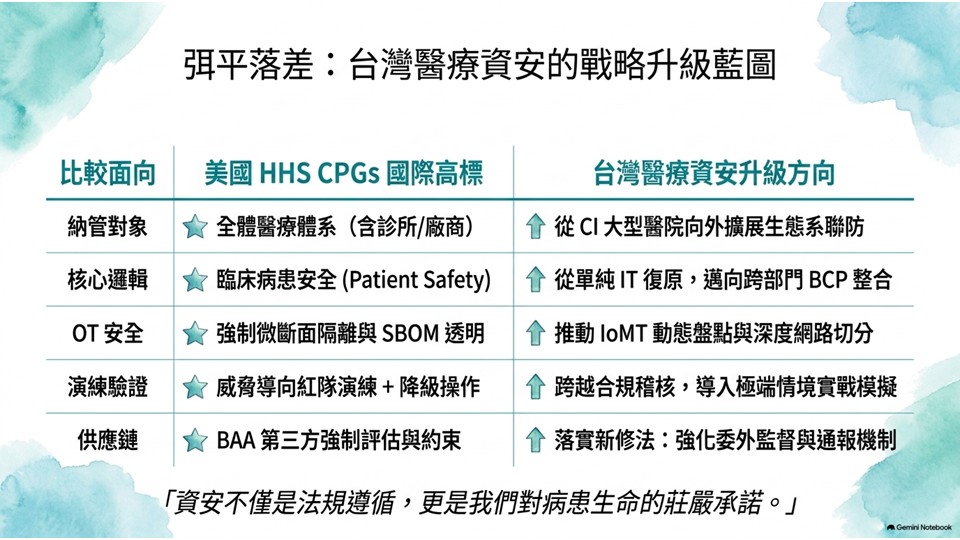
臺灣與國際最高標準的五大關鍵落差
「我們是否只達到了法規遵循 Compliance,卻忽略了真實的防禦韌性?」
- 落差一:從少數關鍵節點到整體醫療生態系
如果以 HHS CPGs 所代表的國際趨勢來檢視臺灣醫療資安,第一個需要思考的問題,是資安治理的範圍究竟應該到哪裡。
美國的做法,是將醫療資安視為完整生態系,全產業涵蓋分級指引,從大型醫學中心,基層診所、藥局,以及 SaaS 與供應商都被納入整體防護藍圖。
相較之下,臺灣現行《資通安全法》主要聚焦於依法納管的公務機關與特定非公務機關,未被直接納管的大量基層醫療機構、供應商與連網服務,可能形成醫療供應鏈的資安風險。
面對這樣的治理落差,李建璋表示,未來衛福部將結合「健康台灣深耕計畫」的資源,支持醫院落實進階目標。醫院在申請應用 AI 或新科技改善服務時,應同步確保符合資安進階實項。
- 落差二:系統停擺時,急診還能繼續運作嗎?
醫院資安事件最直接的風險,是資訊系統無法使用之後將影響臨床服務。臺灣目前的資安應變仍著重於資訊系統的防護,以及重大事件發生後的通報。然而,當系統全面停擺時,IT 團隊忙於系統修復與事件處理,臨床人員無計可施,醫療服務中斷,病患面臨風險,缺乏跨部門的「臨床醫療降級應變」實戰驗證。
美國的做法則是將 IT DRP 與臨床 BCP 高度整合。當系統停擺時,臨床立即啟動 Downtime SOP,醫師與醫護人員切換至紙本及手動醫囑等降級作業模式,維持急診等關鍵醫療服務的基本運作,將資安事件對病患安全的影響降至最低。
- 落差三:防堵橫向擴散的最後一哩路
院內大量醫療設備連接至網路,但臺灣多數醫院仍停留在基礎網路隔離。連網醫材(IoMT)缺乏動態盤點,醫工與 IT 權責劃分模糊,極易成為橫向擴散跳板。
IoMT 資安不能只是設備管理層級的問題,需要納入整體攻擊面管理、網路分區及事件偵測機制。
HHS CPGs 將網路分段(Network Segmentation)列為重要防護措施,將核心資訊系統與 IoMT 等不同環境進行嚴格切分,提升資產透明度,並且要求廠商提供軟體物料清單(SBOM)。
[ 推薦閱讀:FHIR 風險評估及最佳實務(2):Native 跟 Façade 架構的十字路口 ]
- 落差四:從合規稽核升級至實戰驗證
還有一項關鍵差異,在於資安能力究竟是合規而已,還是經歷實戰攻防驗證。
醫療機構即使具備完整的資安制度、政策與應變文件,也不代表真正發生攻擊時,各單位一定能依照計畫執行。「不要等到駭客來幫醫院做免費的極限壓力測試」李建璋說。
臺灣多數醫院目前是合規性演練,以符合稽核要求的年度常規演練為主,尚缺乏全方位實體與系統入侵的實境模擬(包含弱掃、一般滲透與社交工程)。
相較之下,美國醫療資安實務更強調透過滲透測試、攻擊模擬與威脅情資驗證實際防禦能力,透過紅隊、紫隊等演練,模擬 APT、AD 橫向移動等攻擊情境,並結合 HHS HC3 等威脅情資進行驗證。
- 落差五:第三方供應鏈與通報機制
醫療體系資安最脆弱的環節,是第三方供應商所形成的供應鏈風險。
美國醫療資安治理除了 HHS CPGs,也透過 HIPAA 等法規要求管理第三方,例如Business Associate Agreement(BAA)建立資料保護與安全責任。
近年,臺灣的修法趨勢也持續朝強化供應鏈治理的方向發展,2025 年修正的《資通安全管理法》進一步提高特定非公務機關違反資安規範的罰鍰上限至最高新臺幣 1 千萬元,以及強化主管機關對重大資安事件的調查權與委外監督要求。
李建璋最後強調,透過弭平與國際最高標準的落差,未來臺灣的醫療資安將能戰略升級、實現對病患的莊嚴承諾。
(本文授權非營利轉載,請註明出處:CIO Taiwan)