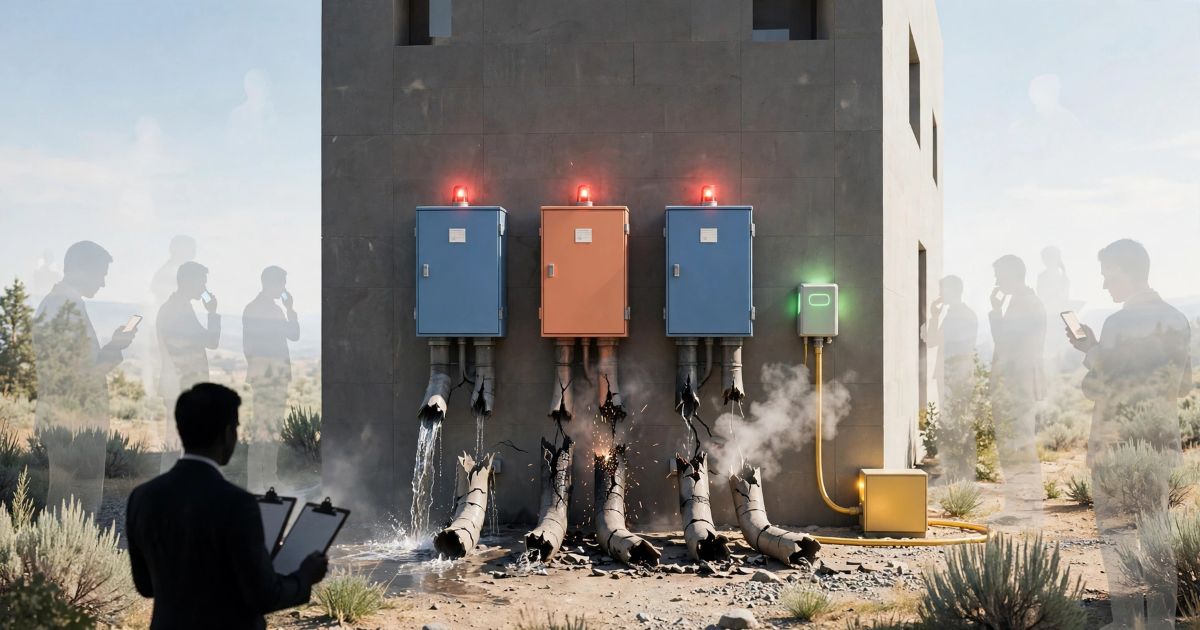
不知資訊長是否有意識到,9 月 3 日的 ChatGPT、Claude、Grok 三個平台同時中斷是一次重大警訊。也許資訊長不只要建立員工用了哪些 AI 工具的清單,還必須清點哪些工作流程斷線就會讓公司停擺。
編譯/Frances
日前 9 月 3 日早上,美國東岸時間 9 點多開始,ChatGPT、Claude、Grok 三個平台在幾個小時內陸續出現異常。OpenAI 事後說是路由錯誤,Anthropic 說是基礎架構問題,xAI 則說曼菲斯機房出了狀況——三個官方說法,三種原因,沒有一家承認彼此有關。
但對用戶來說,原因是什麼可能沒那麼重要。化學家暨科普作家 Simon Maechling 在 X 上寫:「Claude、Grok 和 ChatGPT 都掛了,這是要人怎麼工作?」AI 工具開發商 Every 執行長 Dan Shipper 則自嘲:「ChatGPT 掛了,我瞬間變笨 50 個智商點。」但這樣的斷線狀況和玩笑話背後,將是資訊長的夢魘 ─ AI 已經悄悄變成企業的水電,而這些管線同時斷了三條!
66% 員工違規用 AI,52% 企業出事先怪資訊長
如果只看企業官方採購的 AI 服務,這次事故頂多是幾小時的不便。但風險藏在看不見的地方。專精事件管理平台的 PagerDuty 委託全球市場調查與公關民調諮詢公司 Wakefield Research 於 2026 年 6 月調查 1,250 位年營收 5 億美元以上企業的辦公室專業人士,發現 66% 員工承認在自知違反公司政策的情況下使用 AI 工具(Shadow AI),88% 曾把工作資訊分享給 ChatGPT、Claude 這類公開 AI 系統。在三個平台同時中斷的那幾個小時,停下來的,除了公司核准的官方帳號,還有無數個員工自己開的個人帳號——而這部分,IT 部門從頭到尾都看不見。
[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 LinkedIn,與全球CIO同步獲取精華見解 ]
這個看不見,最後會變成資訊長的問題。Ivalua 資安長 Amit Maloo 對 CSO Online 說得直白:「當高層使用未受治理的 AI 工具做出商業決策,這些決策依然會產生後果——財務承諾、合約審查、資料分享。但沒有稽核軌跡、沒有權限模型,也沒辦法重建當初發生了什麼。」雲端通訊軟體公司 8×8 委託市場研究與數據諮詢公司 Censuswide 於 2026 年 7 月調查 2,501 位全球資訊長與技術長,52% 的受訪者說出了問題發生時究責的第一站是資訊長,遠高於客服的 16% 與法遵的 6%。8×8 執行長 Samuel Wilson 的形容很尖銳:「資訊長現在是 AI 的最後一道防線,而在很多組織裡,這根本不是他們當初申請的工作。」
更麻煩的是,問題不必然出在員工身上。TrustedTech 的調查顯示,近三分之二的高階主管坦承使用未經核准的 AI 工具,比例甚至高於基層員工的 31%。Cisco 首席工程師 Nik Kale 觀察到的現象相當諷刺:三分之二的企業 AI 活動其實跑在個人帳號上,即使公司早就買了受治理版本的授權。「大家花錢買了受管控的版本,卻在用不受管控的版本,問題根本不在工具本身。」TrustedTech 技術副總裁 Andy Nolan 說得更直接:「如果高層自己繞過核准的 AI 工具,等於在告訴全公司,速度比合規更重要。」
資訊長進行 Shadow AI 盤查,雲端 AI 商仍可能同時掛掉
面對這個局面,加強治理是直覺反應。英國國家網路安全中心(NCSC)2026 年 9 月的建議,更看重提供員工真正想用、又受管控的替代方案,全面禁止並非優先選項。Nitro 執行長 Cormac Whelan 對 CIO Dive 解釋了員工為何寧可先斬後奏:「如果你的競爭對手正在用 AI 加速內容產出,等核准流程就是每天在落後。他們已經算過帳,先斬後奏比等合規划算。」
但治理能解決的,終究只是「看不看得見」的問題。資訊長在 9 月 3 日前一天,把所有 Shadow AI 都盤查清楚、全部納管進企業版帳號,三家供應商仍可能在同時間一起掛掉。原因在於三家供應商的底層基礎架構彼此相連,員工手上開了幾個帳號的影響反而是其次。治理解決的是能見度,解決不了三家公司同時斷線這件事本身。
按工作流程斷線容忍度,決定地端備援比例
於是問題轉向另一個方向:企業該不該有自己的 AI 備援?答案沒有想像中乾脆。
渣打銀行(Standard Chartered)花了兩年時間,打造橫跨 200 多個叢集的全球私有雲,但該行全球私有雲基礎架構負責人 Hemant Rijhumal 在 VMware Explore 2026 上明確表示,並未做任何大規模的工作負載遷回:「我們正在檢視公有雲與地端之間的失效域——有些工作負載可能得搬去雲端,有些可能得搬回地端。」連砸下重本建置基礎架構的銀行,都還在謹慎評估,整批把 AI 工作負載搬進自己機房的做法則尚未提上日程。
[ 推薦閱讀:從 OpenAI 到台灣遭駭,「AI 代理自主攻擊」正成為資安新隱患 ]
Grasshopper Bank 技術長 Peter Chapman 正在多雲架構之上,試行「本地 LLM 備援」,理由是「即使雲端供應商同時中斷,我們也不會完全暴露在風險中」。但他自己也承認,這不代表萬無一失。這句話值得資訊長記住——連正在做這件事的人,都不敢說這是解方,只敢說這是降低風險的一種方式。
VB Intelligence 首席分析師 Rob Strechay 的建議,大概是目前最務實的收尾:「如果我是資訊長,我會兩邊下注,設法讓我的私有基礎架構做好迎接 AI 的準備。」這句話的重點,在於把工作流程分成兩類:斷線半天無所謂的,以及一斷就會讓公司停擺的。真正值得花錢留一條地端備援路線的,是後面這一類,至於該全押雲端還是全部自建,反而是次要的選擇。
9 月 3 日那幾個小時,沒有人被駭,基礎架構也沒有全面崩潰,三家公司只是各自出了各自的小問題,卻在同一個早上疊在一起。下一次疊在一起的時候,資訊長桌上真正該有的,不只是一份「員工用了哪些 AI 工具」的清單,還必須有一份「哪些工作流程斷線半天,公司就會停擺」的清單。後者是韌性,前者是治理,兩者缺一不可。
(本文授權非營利轉載,請註明出處:CIO Taiwan)