AI 不會等待企業把治理架構準備好才進入組織,它先從員工的日常工作、部門的效率需求與專案時程壓力中滲透進來。對 CIO 來說,這已經從單純的系統整合,升級成治理整合的問題:資安防護、決策權歸屬、採購控管,都得重新放回同一張治理藍圖裡一起考慮。本文把這種能隨技術擴散速度與風險密度動態收放的治理機制,歸納為「自適應 AI 治理循環」(Adaptive AI Governance Loop,AAGL)。它的重點,是在不失控的前提下讓企業把創新經驗逐步累積成組織的治理能力,而無需再多設一道審核關卡。
文/林華庭(公共價值創造、創新生態系與 AI 治理研究者)‧校訂/CIO 編輯室
生成式 AI 與 AI 代理人正在改變企業內部的技術擴散邏輯。過去,IT 導入多半遵循清楚程序:需求提出、預算編列、系統採購、資安審查、測試上線與維運管理。然而,隨著大型語言模型(LLM)、低程式碼工具與雲端 API 快速普及,企業內部的 AI 採用不再完全等待 CIO 辦公室批准。行銷部門可能自行使用 AI 工具生成客服回覆,研發團隊可能透過 AI 協助撰寫程式碼,法務與財務單位也可能嘗試用外部模型處理合約、報表與內部文件。這些行為未必出於惡意,已經改變企業的風險邊界。
「地下 AI」的本質:效率套利的治理訊號
許多企業談到「地下 AI」(Shadow AI),第一反應是禁止。禁止員工使用外部 AI 工具,禁止上傳內部資料,禁止在未經核准的系統中處理工作內容。這些禁令在資安與合規上有其必要性,但若企業只把地下 AI 視為違規行為,便會錯失更深層的組織訊號。
地下 AI 可以被解讀為一種效率訊號。當正式系統的導入速度、便利性或功能跟不上業務節奏,部門自然會找上更順手的替代工具來完成任務。麻煩的是,業務單位通常不會主動申報這類使用:一來怕一申報就被要求停用,二來覺得「僅是個小工具」,於是 IT 看到的只是冰山一角。這種繞道反映的是正式治理跟不上真實工作需求,逼得組織自己長出替代路徑,未必是員工存心不守規則。
[ 推薦閱讀:用 OKR、AI Evals 與工程 KPI 重構 AI 原生管理 ]
以一家匿名化的零售業情境為例。該大型零售企業在年度促銷檔期前,客服處理量與社群訊息大幅增加。行銷部門為了快速回應顧客問題,未經 IT 授權便自行訂閱第三方 AI 客服工具。這套工具因使用便利,很快被複製到電商與售後部門。短期來看,它確實降低了人工回覆負擔;但由於沒有與企業內部 CRM 系統整合,也沒有經過資安與法遵審查,導致回覆紀錄無法完整回寫正式客戶資料庫,客訴路徑難以追蹤,部分顧客資料也可能流入外部模型服務或第三方雲端環境。
這個零售情境點出一個常見落差:業務為了即時回應顧客,先自行訂閱外部 AI 客服工具,正式流程的 CRM 回寫與資安、法遵審查卻還沒跟上。當正式管道的取得成本與等待時間過高,部門就會自行找工具頂上。過去的 IT 導入照著規劃、開發、部署、治理的線性順序走,現在的 AI 採用則是多點同時冒出。CIO 在此階段的優先工作,是讓申報、整合與審查的路徑夠快、夠清楚,讓正式系統的效率追得上客服與行銷現場的實際需求;若只把非正式使用一律關閉,需求並不會消失,只會換個工具再繞回來。
自適應 AI 治理循環
AAGL 定位為「循環」,特性與線性流程不同,強調多點同時冒出、持續修正,無法一次設定就長期適用。為了方便溝通,筆者後文把它簡稱為「治理飛輪」。
AAGL 的設計重點,在於讓 CIO 能判斷哪些 AI 使用可以快速放行、哪些必須暫停、哪些需要回到資料、法遵與業務端重新設計,目的是建立判斷機制,無需再增加一道審核表單。若治理只停留在事前簽核,地下 AI 很快會繞過制度;若治理能隨著使用結果修正規則,企業才可能把原本分散在部門中的非正式 AI 嘗試,轉化為可管理的組織能力。
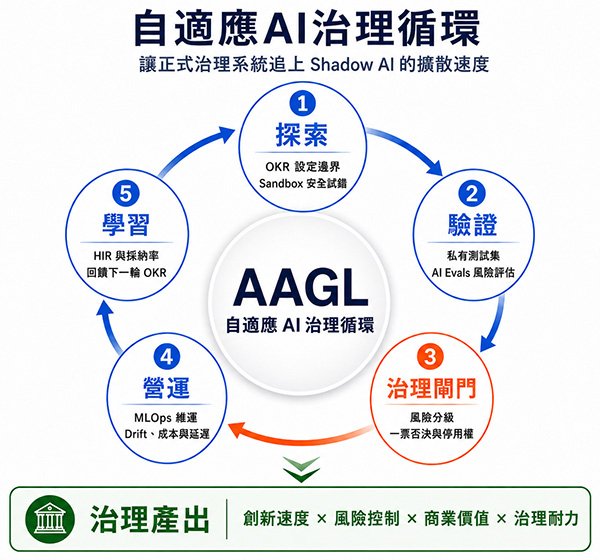
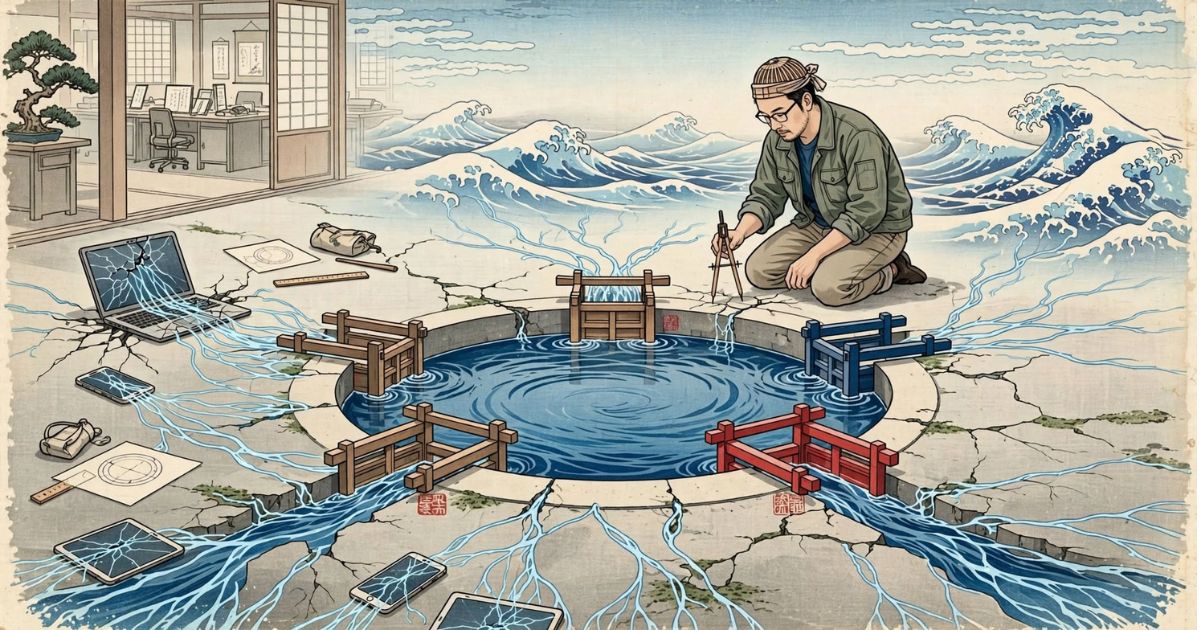
AAGL 將企業 AI 治理分為探索、驗證、治理閘門、營運與學習五個環節。其核心目的是讓正式治理系統能追上地下 AI 的擴散速度,讓治理節奏在風險控制、模型維運與商業回饋之間持續修正,重點不在降低創新速度。
AAGL 包含五個環節:探索、驗證、治理閘門、營運與學習。這五個環節構成持續運轉的循環,會不斷循環運轉。
- 探索:CIO 不應在 AI 創新的最初階段就過早以傳統 ROI 進行壓制,而應提供安全的探索空間。此時 OKR 的功能在於設定探索方向、風險邊界與學習目標,重點在設定探索方向與邊界,財務報酬的追蹤先放後面。企業可以建立 AI sandbox、合成資料環境與內部模型試驗區,讓先遣團隊在可控範圍內試錯。
- 驗證:AI 系統不能只依賴供應商展示資料或外部公開 benchmark。企業必須建立屬於自己的私有測試集,也就是根據自身業務情境、風險場景與真實使用案例所設計的評估資料庫。AI Evals 的價值在於確認它在企業真實情境中是否足夠可靠、可控與可追蹤,重點在情境可靠度的確認,不是追求漂亮分數。
- 治理閘門:治理閘門是 AAGL 的樞紐。這道閘門由資訊、資安、法遵、資料治理與業務單位共同判斷,由跨部門共決,不是資訊部門單方面批准:這項 AI 能否安全進入生產環境?是否涉及敏感資料?是否需要人工覆核?是否具備停用機制?若輸出錯誤,誰負責修正?對高風險應用而言,治理閘門必須具備實質否決權。跨部門共決聽起來理想,落地時卻常卡在一個現實:法遵與資安習慣做負面把關,願意指出風險,卻不願為「放行」背書;於是閘門很容易變成沒人敢點頭的瓶頸,業務端等不及,又繞回地下 AI。要讓閘門運作,CIO 得先把「誰有權否決、誰有權放行、放行後責任歸誰」三件事講清楚,否則它只會是一張延後決策的會議桌。
- 營運:當 AI 從實驗走向生產環境,就不能再用探索階段的語言管理,而必須回到高紀律的工程 KPI。CIO 應追蹤模型版本、訓練資料版本、提示詞版本、API 調用紀錄、Token 成本、首字回傳延遲、服務可用性與模型漂移。模型目錄、版本控制、漂移閾值與回溯能力,將成為 AI 時代的基礎治理設施。
- 學習:AI 治理不能止於上線後監控,而必須把真實使用回饋轉回下一輪探索。人類介入率、人工覆核比例、用戶採納率、錯誤修正距離、客戶轉人工比例與業務轉換率,都是重要的學習指標。若某一套 AI 客服系統的人類介入率居高不下,問題未必是客服人員抗拒,也可能是模型沒有理解真實客訴脈絡。
CIO 如何落地 AAGL?
許多 AI 治理失敗,問題在於原則沒有轉化為可執行的管理動作,不是企業沒有原則。CIO 應把 AAGL 轉化為一張可操作的治理檢核表,讓每一個 AI 專案在不同階段都能回答三個問題:現在的主要風險是什麼?誰負責判斷?要用什麼指標追蹤?
| AAGL 階段 | CIO 核心檢核問題 | 關鍵監控指標 | 治理目的 |
|---|---|---|---|
| 探索 | 是否已隔離真實客戶資料?是否已界定 AI 使用邊界? | 沙盒隔離率、概念驗證(PoC)學習成果、算力預算 | 讓創新在可控範圍內發生 |
| 驗證 | 是否通過企業私有測試集?是否完成偏誤、安全與合規測試? | 私有測試集通過率、幻覺率、偏誤檢測率 | 避免模型在真實情境中失控 |
| 治理閘門 | 發生重大錯誤時,誰有權停用服務?是否具備版本回溯機制? | 跨部門簽核率、版本回溯成功率、人工覆核覆蓋率 | 確保高風險 AI 具備問責邊界 |
| 營運 | 模型效能是否衰退?API 成本是否失控?服務延遲是否影響體驗? | Token 成本、首字回傳延遲、服務可用性、模型漂移 | 管理 AI 規模化後的技術債 |
| 學習 | AI 結果是否已被實際採用?使用者需要花多少時間修正輸出? | 人類介入率、修正距離、用戶採納率 | 將使用回饋轉化為下一輪治理修正 |
這張表的重點,是讓不同風險層級的 AI 專案走不同通道,達到分級分流,不把所有專案一律拖慢。低風險、僅用於內部生產力的工具,可以透過自助式申報與標準化清單快速通過;高風險、涉及客戶資料、醫療安全、財務建議、法遵義務或外部服務承諾的 AI,則必須進入跨部門治理閘門。這種分級治理,能避免 CIO 辦公室被大量低風險需求淹沒,也能把高風險的 AI 應用放在最需要關注的位置。
這張檢核表還可以成為 CIO 與董事會溝通 AI 風險的共同語言。AAGL 的價值在於,它能把 AI 風險拆成可以討論的管理問題:哪些專案還在探索階段,哪些模型已通過私有測試集,哪些應用需要治理閘門,哪些系統正在產生成本、漂移或偏高的人類介入率。當 CIO 能用這種方式報告 AI 狀態,董事會看到的是可監督、可追蹤、可問責的治理能力,價值超出技術投資本身。
從系統管家到治理架構設計師
當 AI 進入客服、財務、授信、招募、供應鏈、醫療與決策支援流程後,盤點重點已從「有沒有導入」轉向「誰要負責」。
誰對 AI 的最終決策負責?當模型錯誤導致客戶損害、資料外洩、法遵爭議或營運中斷時,責任應歸屬於 IT 部門、資料團隊、業務單位、供應商,還是最終批准導入的管理層?企業如何量化 AI 治理風險的曝險金額?AI 帶來的生產力提升,是否有對應的成本效益與風險控制機制?這些問題意味著 CIO 得換一種語言跟董事會對話:董事會要聽的是風險、價值、責任與可追溯性,不是模型參數。這類責任歸屬,平時很少有人主動釐清,破口最常出現在供應商合約。多數 SaaS 與模型服務條款只談服務可用性,沒有寫模型輸出錯誤誰負責,企業要等到客訴上門、主管機關來函,才發現合約這一塊是空白的。務實的做法,是在採購與導入時就把責任條款談清楚。
過去,CIO 的權力基礎來自於掌握系統入口、資料庫、網路、應用程式與基礎設施。今天,AI 工具可以透過 SaaS、API、瀏覽器外掛、個人帳號與部門預算快速進入組織。若 CIO 仍以「我必須控制所有工具」為前提,治理將永遠落後於使用行為。
新的 CIO 角色,工作重心是設計約束條件:哪些資料不能進外部模型、哪些任務可以走輕量審核、哪些情境必須進治理閘門、哪些輸出必須人類覆核、哪些風險等級要立即停用模型。能把這些邊界說清楚,就是 AI 時代 CIO 的權力基礎。
結語:未來競爭的是治理耐力
當 AI 開始滲透企業核心流程後,企業未來比拚的是治理耐力。AI 能不能帶來長期優勢,關鍵在於組織能不能持續吸收新技術。多數企業都能快速導入工具,難的是導入之後還能不斷修正規則、累積經驗,把零散的做法沉澱成制度。缺乏這種耐力的企業,能在短期靠 AI 嚐到效率紅利,卻會在長期累積看不見的模型技術債、資料風險債與責任不明的治理負債。
當正式治理追得上工作現場的需求,原本繞道的地下 AI 就會變成制度改進的線索;而當審查、評測與商業回饋能彼此銜接成迴路,AI 也才會從一次性的工具導入,慢慢長成企業能長期依靠的能力。
當創新不再等待治理,治理也不能停留於事後補救。對新時代的 CIO 而言,核心任務是設計一套讓 AI 能被安全、快速且負責任地使用的組織架構,重點不在阻止 AI。唯有如此,CIO 才能從系統管理者,轉型為 AI 時代的治理架構設計師。
作者簡介

林華庭長期關注 AI 治理、永續轉型、數位轉型及創新生態系,致力於將科技導入議題提升為制度設計與治理能力建構的管理課題。(本文授權非營利轉載,請註明出處:CIO Taiwan)