• 登入
  • 註冊網站會員
CIO Taiwan
  • 活動
  • 影音
  • 趨勢分析
  • CIO 雜誌
  • CISO精選
  • 電子報
  • 下載
  • 聯繫我們
沒有結果
查看所有結果
CIO Taiwan
沒有結果
查看所有結果
首頁 CISO精選

資通安全管理新法對企業的影響

2026-09-02
分類 : CISO精選, 專欄
0
A A
0
資通安全管理新法對企業的影響

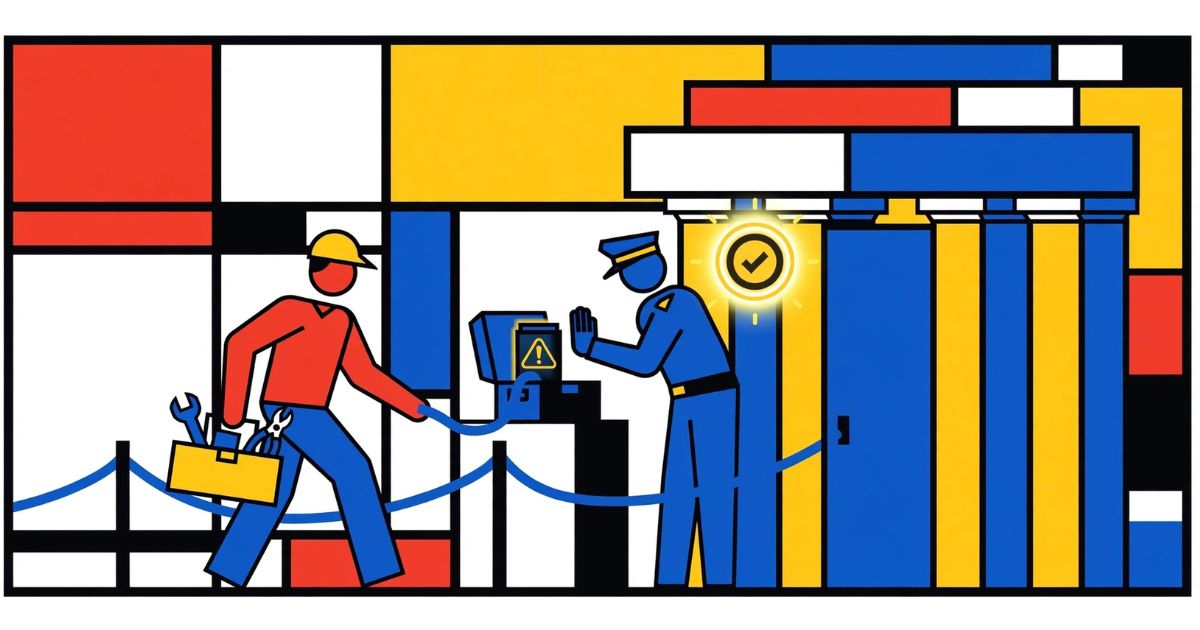
(圖片來源:AI生成)

文/蕭奕弘


I169d08蕭奕弘
◤蕭奕弘律師主持律師,電機及法律碩士,曾任檢察官及法官。

現行針對資訊安全進行規範的法律,主要是個人資料保護法與資通安全管理法。依照現行個人資料保護法第 27 條第 1 項規定:「非公務機關保有個人資料檔案者,應採行適當之安全措施,防止個人資料被竊取、竄改、毀損、滅失或洩漏。」但何謂適當之安全措施,則是透過施行細則,以及由中央目的事業主管機關就其指定之非公務機關訂定相關辦法加以補充。這套做法的結果是各產業標準不一,也不是每個產業都有主管機關指定。

114年11月11日修正公布的個人資料保護法,則將安全維護事項、管理機制及應採取之措施,授權由個人資料保護委員會訂定辦法,以確保個資保護與管理達到一定水準,該次修正之施行日期雖尚待行政院訂定,但個人資料保護委員會籌備處已經預告個人資料檔案安全維護管理辦法草案,作為新制上路後的共通性安全維護事項。

[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 LinkedIn,與全球CIO同步獲取精華見解 ]

至於資通安全管理法,其規範密度高於個人資料保護法。須先依受規範機關的業務重要性與機敏性、機關層級、保有或處理之資訊種類、數量、性質、資通系統之規模及性質等條件,核定其資通安全責任等級。受規範的機關再依照等級的不同,訂定、修正及實施不同等級的資通安全維護計畫,過程中提出實施情形並接受稽核。如計畫實施有缺失或待改善者,應提出改善報告。針對資通安全事件,應訂定通報及應變機制。萬一發生資通安全事件,則依機制進行通報、調查、處理及改善報告。總結來說,是透過事前規畫、事中稽核、事後檢討,來預防資通安全事件的發生,並透過通報及應變機制,來降低事故損害。

雖然資通安全管理法聚焦於資通安全管制,但規範的對象僅限公務機關及特定非公務機關。並不是每一個民間企業都在規範的範圍,更具體的說,只有很少數的民間企業會被納入管制範圍。所謂特定非公務機關是指:關鍵基礎設施提供者、公營事業、特定財團法人或受政府控制之事業、團體或機構。至於關鍵基礎設施,則是指實體或虛擬資產、系統或網路,其功能一旦停止運作或效能降低,對國家安全、社會公共利益、國民生活或經濟活動有重大影響之虞,且經行政院定期檢視並公告之領域。

看到這裡,讀者或許會認為資通安全管理法主要是針對公務機關,民間企業只要關注個人資料保護法的規範即可。但這個想法在114年12月1日施行的資通安全管理法修正條文上路之後,可能需要稍作調整。

首先,公務機關使用的資通系統多為委外開發、建置及維護。依照新法規定,公務機關或特定非公務機關將資通系統之建置、維運或服務提供委外辦理時,應選任適當之受託者,要求受託者建立有效之資通安全管理機制,並監督該機制之實施。此外,受託者辦理受託業務之相關程序及環境,應具備完善之資通安全管理措施或通過公正第三方驗證。

可以說,即便不在規範範圍的民間企業,也會因為承接政府標案,提供公營事業資通系統建置、開發、維護或服務時,需配合該政府機關、公營事業的資通安全要求,並承擔相應契約責任。這不僅及於資通系統的建置、維運或服務之提供,也包括受託者辦理的程序與環境。甚至,委託機關為了確認受託者的資通安全措施是否符合要求,也可能會要求受託者應通過公正第三方驗證。

其次,新法也規定公務機關或特定非公務機關委外辦理資通系統之建置、維運或資通服務之提供時,應該以書面契約的方式,載明雙方的權利義務關係及違約責任。也就是說,公務機關應透過書面的方式,將法遵義務轉換成契約責任。當企業未遵循契約規範的要求時,可能須承擔違約責任並支付違約金。換言之,即便資通安全管理法並未規範到絕大多數的民間企業,但只要企業承接公部門的資通業務,就要滿足相對應的資通安全要求。

第三,新法規定,公務機關不得下載、安裝或使用危害國家資通安全產品;僅在因業務需求且無其他替代方案,經資通安全長核可,函報主管機關核定後,始得以專案方式使用,並列冊管理。公務機關自行或委外營運之場所提供公眾視聽或使用之傳播設備及網際網路接取服務,於維護資通安全之必要時,亦同。至於特定非公務機關,則由中央目的事業主管機關限制或禁止使用。換言之,委外營運的場所即便由民間企業受託營運,亦須接受相同的管控。

從資通安全管理法的立法及修法過程,可知政府對資通安全的管制是採取漸進式的方式,先要求公務機關、公營事業、特定財團法人或受政府控制之事業、團體或機構遵循資通安全規範,至於其他非公務機關的管制範圍則比較限縮,僅在關鍵基礎設施提供者,涉及重大國家安全、社會公共利益、國民生活或經濟活動的情況,才加以管制。但隨著資通安全事件頻傳,公私部門交流日趨密切,新法要求機關透過契約課予受託業者遵循資通安全規範的義務。

隨著個人資料保護法及資通安全管理法相繼修正後,民間企業不僅要遵循日益嚴格的個資安全維護要求,在承接公部門標案時,更應考量契約中所規範的資通安全事項,並於營運、資通產品開發過程中,同步思考資通安全、個資保護等相關要求,讓個資保護與資通安全維護,成為企業不可或缺的要素,而非在承接標案時才開始因應。


(本文授權非營利轉載,請註明出處:CIO Taiwan)
標籤: 資安
上一篇文章

當產品的 PQC 升級受限,誰有權決定繼續支援?

下一篇文章

全球AI 高峰會 攜全球夥伴打造AI 軟硬整合新未來

相關文章

迎戰永續 IFRS 年報專章
專欄

迎戰永續 IFRS 年報專章

2026-09-23
AI 資安國際標準 ISO 27090 強化 AI 治理
專欄

AI 資安國際標準 ISO 27090 強化 AI 治理

2026-09-22
代理式 AI 治理新趨勢:從新加坡 SAFR 白皮書看執行期治理概念
專欄

代理式 AI 治理新趨勢:從新加坡 SAFR 白皮書看執行期治理概念

2026-09-22
下一篇文章
全球AI 高峰會 攜全球夥伴打造AI 軟硬整合新未來

全球AI 高峰會 攜全球夥伴打造AI 軟硬整合新未來

2026 Elite Vendor

追蹤我們的 Facebook

近期文章

  • 合規不該只在稽核前準備,盛合網路攜手 ninjaOne & DRATA,讓IT維運持續合規
  • AI-Native、天地融合到網路韌性 台灣加速布局 AI-Native 6G
  • 是德科技電子量測論壇 展現橫跨AI、通訊、能源與自主系統的驗證布局
  • Agent 時代資安新防線 來毅數位從多因素認證跨入信任治理
  • 【影】無人載具新國力 臺灣產業升級的新布局

📈 CIO點閱文章週排行

  • AI 資安國際標準 ISO 27090 強化 AI 治理

    AI 資安國際標準 ISO 27090 強化 AI 治理

    0 分享
    分享 0 Tweet 0
  • 迎戰永續 IFRS 年報專章

    0 分享
    分享 0 Tweet 0
  • KPI 管不住 AI:CIO 如何用 OKR、AI Evals 與工程 KPI 重構 AI 原生管理

    0 分享
    分享 0 Tweet 0
  • 當 AI Agent 開始做事,CISO 真正該管的是什麼

    0 分享
    分享 0 Tweet 0
  • 從 Cloud First 邁向 Agent First 國泰金 AI 數位同事亮相

    0 分享
    分享 0 Tweet 0
  • 代理式 AI 治理新趨勢:從新加坡 SAFR 白皮書看執行期治理概念

    0 分享
    分享 0 Tweet 0
  • 打造世界級醫院資安:邁向國際最高標準

    0 分享
    分享 0 Tweet 0
  • AI 邁向「代理經濟」 AI Agent 加速融入企業營運核心

    0 分享
    分享 0 Tweet 0
  • 現代化醫療資安 攻防演練改革計畫

    0 分享
    分享 0 Tweet 0
  • 【專訪】全一電子資訊長王志文:以 AI 與Data Platform 布局全球車聯網

    0 分享
    分享 0 Tweet 0

數位及平面

  • CIO Taiwan 網站
  • CIO 雜誌紙本
  • CIO 雜誌 HYREAD 版
  • CIO 雜誌 Zinio 版

關注社群

  • Line 加入好友
  • Facebook 粉絲頁

合作夥伴

  • CIO 協進會

關於我們

  • 公司介紹及工作機會
  • 隱私權政策

旗訊科技股份有限公司|統編:84493719|台北市 100 中正區杭州南路一段 15-1 號 19 樓|TEL: 886-2-23214335
Copyright © Flag Information Co.,Ltd. All Rights Reserved.

CIO Taiwan 歡迎你回來!

可用 使用者名稱 或 Email 登入

忘記密碼 註冊

歡迎註冊 CIO Taiwan 網站會員

請設定 Email 及 使用者名稱(使用者名稱不接受中文、將來無法更改)

欄位皆為必填 登入

找回密碼

請輸入 使用者名稱 或 Email 以重設密碼

登入
  • 登入
  • 註冊
沒有結果
查看所有結果
  • 活動
  • 影音
  • 產業速報
  • 新聞速寫
  • 風雲人物
  • 產業瞭望
  • 專欄
  • 精選文章
  • 原生現場
  • 供應商視野
  • 線上調查
  • CIO 雜誌
  • 電子報
  • 下載
  • 聯繫我們

© 2020 CIO Taiwan 版權所有

7/28 活動延期通知

因高雄市政府於7/28早上宣布全日停班停課,因此「智慧醫療研討會高雄場」活動延期舉辦。主辦單位將另行公告研討會相關訊息,歡迎報名參加!

您已閒置超過 3 分鐘了,為您推薦其他文章!點擊空白處、ESC 鍵或關閉回到網頁

臺美啟動專利電子交換系統 提升企業跨國布局效率

整理/鄭宜芬 臺美專利審查合作邁入新階段!智慧局表示,我駐美國台北經濟文化代表處

AI 推動 6G 進化 企業下一代網路架構提前布局

整理/鄭宜芬 因應全球 6G 布局,數位發展部今(10)日舉辦「頻譜政策領航:邁

AI 治理、防詐到數位身分 企業如何建立數位信任防線

整理/鄭宜芬 AI快速從應用工具走向企業決策與自主執行,企業面對的資安風險也從單

數位轉型打地基,AI 轉型展翅飛

每一次的企業轉型都是一場蛻變 企業轉型之路無盡頭,每一次轉型涵蓋躍進機會以外的意

從 Cloud First 邁向 Agent First 國泰金 AI 數位同事亮相

採訪/鄭宜芬 國泰金控 15 日舉行 2026 國泰金控技術年會,首度公開以 A

SEMI E187 驗證標章 從制度建構邁向驗證落地

整理/鄭宜芬 臺灣不只打造全球最先進的晶片,更為全球半導體產業立下資安驗證的新標

當產品的 PQC 升級受限,誰有權決定繼續支援?

技術路徑走到硬體與信任鏈邊界時,企業要說清楚支援期限、客戶通知與退場責任。 文/

全球資料中心資本支出上看 50 兆美元 電力、GPU成 AI 布局關鍵

整理/鄭宜芬 人工智慧(AI)正快速改變全球經濟與產業發展模式,也推動新一輪規模

AI 與全球化雙重變局下 女性領導企業加速重整人才、供應鏈與治理

採訪整理/鄭宜芬 台灣女董事協會與安永聯合會計師事務所 9 日共同發布第七部《女

文章分類

  • 產業速報
  • 專欄
  • 影音
  • 風雲人物
  • CXO分享
  • 產業瞭望
  • 原生現場
  • 精選文章
  • 趨勢分析
  • 供應商視野
  • 新聞速寫
  • 下載
  • Sponsors

熱門標籤

  • 最新文章
  • 雲端運算
  • 人工智慧
  • 數位轉型
  • 製造業
  • 物聯網
  • 資料與分析
  • 資安
  • 區塊鏈
  • 5G
  • 儲存
  • 基礎架構

活動

  • CIO價值學院 四堂課
  • 智慧醫療研討會 台北/高雄場
  • 金融科技高峰會 春季/秋季場
  • 製造業CIO論壇 台北/台中/高雄場
  • 商業服務科技論壇
  • 亞太CIO論壇
  • CISO資安學院 金融/醫療/新竹場
  • CIO Insight 調查

影音

  • 影音