文/游政卿
這兩年,企業談生成式 AI,已經不是在問它會不會寫、會不會答,而是開始問:它能不能真的進流程,幫忙把事情做完。
從查資料、整理脈絡、產出初稿,到呼叫工具、串接系統、往下推動任務,AI 正在從輔助工具變成可以參與執行的 Agent。這個轉變對應用單位來說代表效率,對管理階層來說代表新的可能;但對 CISO 來說,這代表另一件更現實的事:企業開始把原本由人執行的一部分工作,慢慢交給 AI。
問題不在於這件事該不該發生,而在於企業是否真的準備好了。
我這裡想談的,不是 Harness Engineering 這個名詞本身,也不是 AI Agent 有哪些熱門的應用場景,而是一個更務實的問題:當 AI 已經不只是提供答案,而是開始接觸資料、調用工具、推動流程,CISO 真正該管的是什麼?
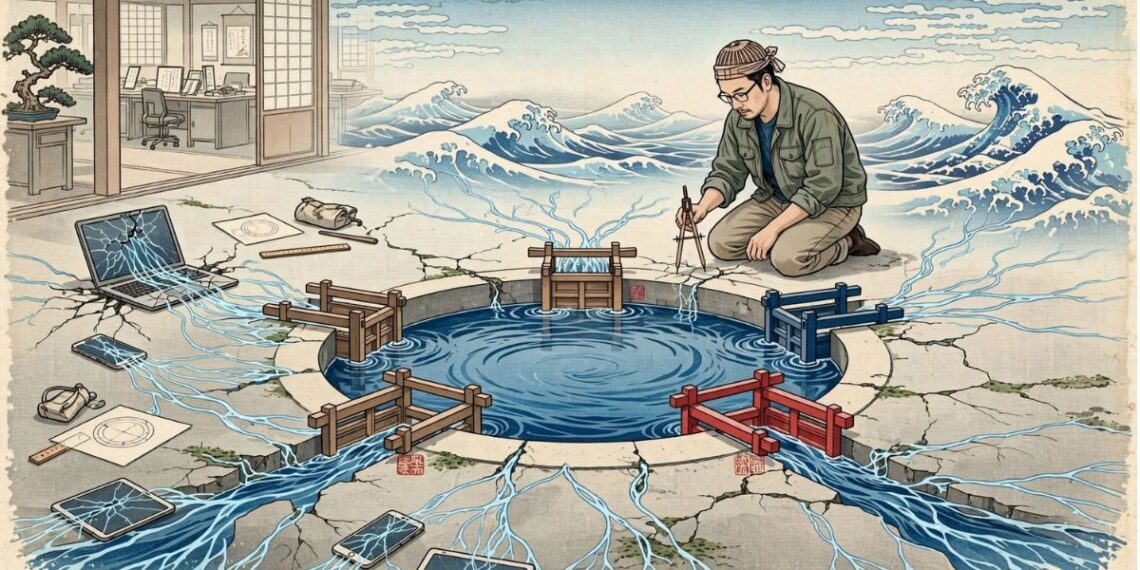
因為從資安治理的角度看,企業真正要面對的,從來不是模型夠不夠聰明,而是當它開始做事時,組織有沒有足夠的邊界、控制與追溯機制來管理它。很多 PoC 看起來都很順,但一碰到正式環境,問題往往不是功能能不能跑,而是權限怎麼給、責任怎麼分、出了事怎麼查。
這也是我認為,AI Agent 這個題目不能只用創新或效率的角度來看。它表面上看起來只是多一種應用方式,實際上更像企業正在引進一種新的執行角色。既然是角色,就一定有權限問題,也一定有治理問題。這一點如果一開始沒想清楚,很多看起來像效率的東西,後來都可能變成麻煩。
PoC 順不代表能進正式環境
我自己在看這類案子時,通常不太會先被展示效果說服。
原因很簡單。現在展示效果通常不差,PoC 也常常推得很快。模型接上去、資料串起來、工具掛進來,一個場景很快就能跑。問題是,PoC 能成立,和能不能進正式環境還是兩回事。很多東西在展示階段看起來很順,真正進到權限、稽核、責任分工這些事時,麻煩才慢慢出來。
實務上常見的是,前期越順,後續越容易補得辛苦。
例如,一個原本只被期待協助查詢、整理資料的 Agent,如果後來一路接進客服回覆、採購流程,甚至維運作業,治理問題就完全不同了。前面看起來只是把效率往前推一步,後面其實已經不只是效率問題,而是在改變權限怎麼給、責任怎麼分,出了事誰來承擔。很多企業一開始沒有把這件事看清楚,等到場景越接越深,才發現真正麻煩的不是功能,而是邊界。
[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 LinkedIn,與全球CIO同步獲取精華見解 ]
因為一旦要進正式環境,企業面對的就不是「它能不能做」,而是「誰准它做」、「它能做到哪裡」、「做錯了以後怎麼處理」。這幾個問題如果一開始沒有先想清楚,後續通常不是多補幾個控制點就能收回來的。
企業真正要小心的,不是 AI 看起來很能做,而是它一旦接進正式流程,原本由人承擔的判斷、授權和責任,會跟著被重新分配。
Harness Engineering 不只是工程方法,更是治理問題
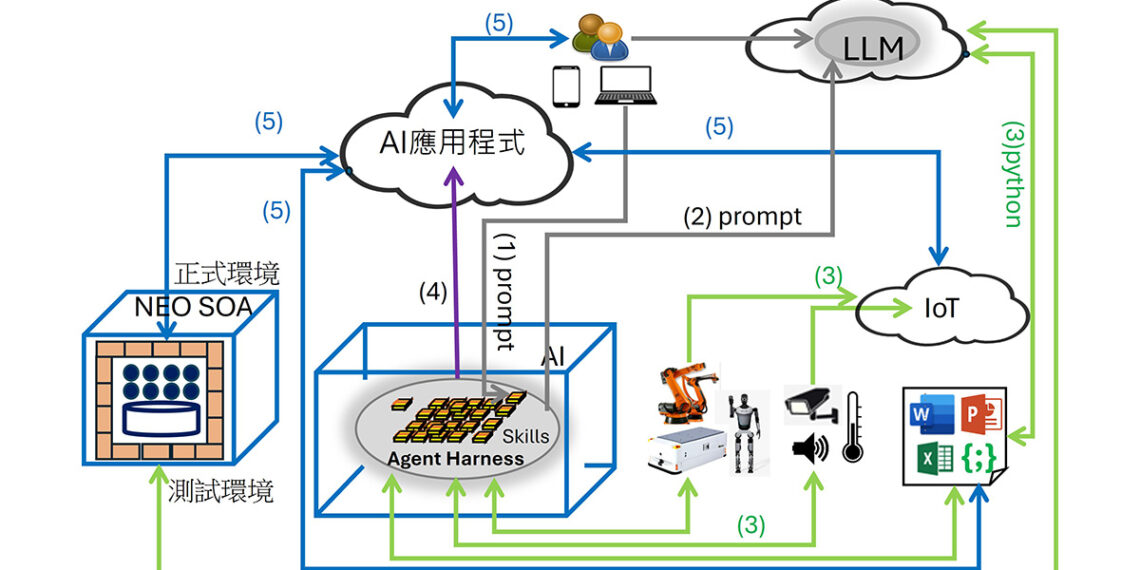
最近不少討論會把焦點放在 Harness Engineering,強調如何替 AI Agent 建立一套可運作的骨架。這個方向沒有錯,但如果只停在工程方法,對企業來說其實還不夠。真正決定它能不能進正式環境的,不是架構圖漂不漂亮,而是企業有沒有先把治理邊界畫清楚。
這件事講起來不難,但真正做下去就沒那麼簡單。
因為大家最容易看到的是模型表現,最容易忽略的是後面那一整套治理成本。模型好不好,很容易展示,也很容易變成討論焦點。可是真正決定它能不能走到正式環境的,往往不是展示畫面,而是那些比較不討喜的問題:權限怎麼切、邊界怎麼定、哪些地方一定要有人看,出了事能不能查清楚。
[ 推薦閱讀:當客戶開始追問 CVE,企業準備好說明決策了嗎? ]
很多案子最後卡住,不是因為技術做不到,而是正式環境根本還沒準備好導入這類能力。
這也是為什麼,我一直不太認同把 AI Agent 單純當成效率工具。它比較像是一個還不成熟、但很快就可能被賦予工作能力的新角色。既然是角色,就一定有權限問題,也一定有責任問題。
AI Agent 和傳統自動化,差別比你想的大
很多人喜歡把 AI Agent 和傳統自動化放在一起談,但兩件事其實差很多。傳統自動化通常是在已知規則裡跑,流程固定,例外有限;AI Agent 則不是。它會根據上下文決定下一步,也可能改變處理方式,甚至自己安排步驟。換句話說,它不是完全照腳本走。企業如果還是拿過去管理一般流程系統的方法來管它,表面上看起來好像也有控制,但很多時候只是看起來有管,實際上未必真的控得住。
資安團隊真正該擔心的,也不是它答錯一句話而已。真正麻煩的是,它在理解不完整、判斷有偏差的情況下,還有能力繼續往下做。只要它碰得到資料、連得到系統、推得動流程,問題就不只是內容對不對,而是內控、法遵、營運責任都會一起進來。走到這一步,就不是哪個部門自己做個試驗就好的事了。
講白一點,資安最怕的不是它不聰明,而是它還沒真的成熟,企業就先讓它碰不該碰的東西。
CISO 要早進場,至少把這四件事管好
所以我認為,CISO 在 AI Agent 這件事上,不能只在最後做風險審查,而是要更早進場。不是為了擋,而是很多邊界如果一開始不先畫,等東西接進去了、流程跑起來了,再回頭補,通常都比較狼狽。
如果要講得更直接一點,CISO 真正該管的,至少有以下四件事。
第一:權限
如果只能先抓一件事,我還是會先抓權限。多數 AI Agent 真正出問題,不是模型本身,而是它被放進了原本不該碰、也還不該做的範圍。
這件事聽起來很基本,但往往也是最先被放鬆的地方。很多時候,為了讓 PoC 快一點,大家很自然會先用方便的方法——例如沿用既有帳號,或者先把可用範圍開大一點,想說先跑起來再調。這種做法放在一般系統上就不見得合理,放到 AI Agent 上,風險只會放得更大。因為它不是固定照一條路走,它會根據前後文決定下一步。只要權限開得太寬,它就可能在企業沒預期的情況下,把事情推得比原本預期更遠。
所以 AI Agent 適合的是任務型授權,不是方便型授權。它能查什麼、能調什麼工具、能不能寫入、做到哪裡就該停,最好一開始就講清楚。很多專案最後出問題,不是模型不夠強,而是權限先放出去了,後面的控制沒有跟上。
第二:哪些事不能完全放手
現在很多討論很喜歡講自治型 Agent,但對企業來說,先問的通常不該是它能不能自己做完,而是做完之後誰負責。不是每個流程都要人工介入,但也不是每個流程都適合全自動。只要碰到個資、合約、採購、金流、設備控制,或者任何可能對外造成影響的動作,我都傾向主張保留人工確認。這不是保守,而是企業最後還是要自己承擔結果,這不會因為中間多了一個 Agent 就改變。
PoC 階段大家都在看它好不好用,真的上線以後,看的通常就不是這件事了,而是出了狀況誰要處理。
第三:紀錄
很多單位第一個反應會是看結果,只要任務做完,就覺得差不多。但治理不是只看結果。你得知道它看過哪些資料、用了哪些工具、怎麼決定下一步、在哪裡出過例外。因為真的出事時,最麻煩的通常不是事情本身,而是回頭查時什麼都不完整。做過事件處理的人都知道,查不回來,比單純做錯更難收。AI Agent 如果要進正式環境,至少得把行為紀錄留得下來,否則後面不管是稽核、檢討還是責任釐清,都會變得很被動。
第四:供應鏈風險
很多人第一時間只看模型供應商,但實際上,AI Agent 背後通常不會只有模型。它可能接了代理框架、外部 API、第三方工具、向量資料庫、知識來源,還有各種內外部整合。表面上看是一個 Agent,實際上背後拉著的是一整條執行鏈。只要其中一段沒有看清楚,風險就可能從那一段進來。這也是為什麼,我不太把 AI Agent 當成單點工具來看。它比較像多了一個新的操作層,而不是單純多上一個應用。
治理能力才是真正的差距所在
如果從管理角度回來看,Harness Engineering 真正值得企業在意的,不是它是不是一個新名詞,而是它提醒了一件很現實的事:AI 真正難的地方,從來不是接不接得上,而是接進來以後,組織有沒有能力管得住。這裡面的差別很大——前者比較像技術整合,後者才是治理能力。
[ 閱讀所有游政卿之文章 ]
我一直覺得,未來企業一定會有越來越多 AI Agent 進到流程裡,這個方向大概不會逆轉。真正會拉開差距的,也不會只是誰比較早做出展示,而是誰比較早把邊界、責任、控制和例外處理講清楚。
企業最後要的,不是它看起來很能做事,而是出了問題還能收得回來。
對 CISO 來說,現在真正該問的,也許不是「AI Agent 能幫我們做多少事」,而是「在它真的開始做事之前,我們準備拿什麼去管它」。
這一題如果一開始沒想清楚,很多看起來像效率的東西,後來都可能變成麻煩。
(本文授權非營利轉載,請註明出處:CIO Taiwan)