整理/鄭宜芬
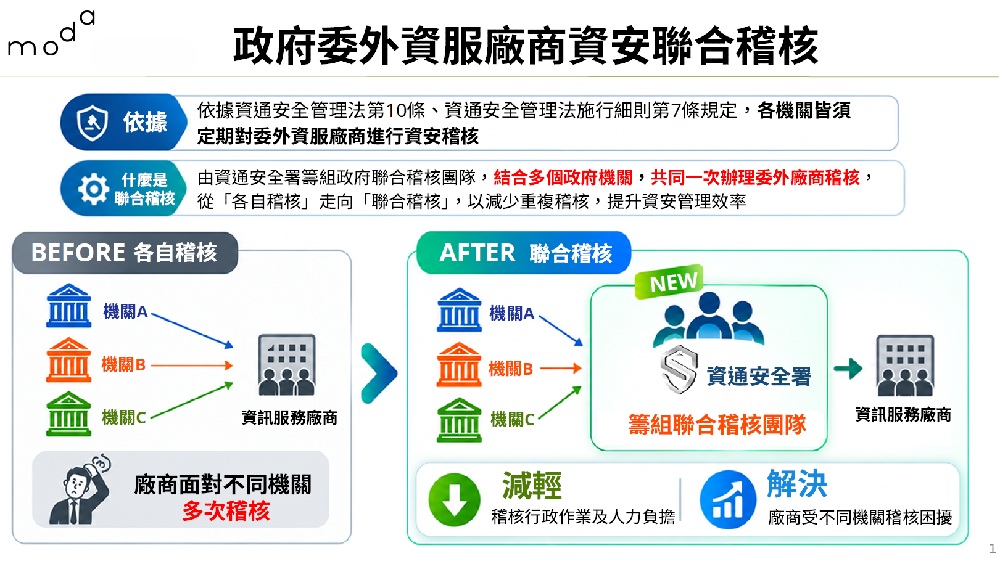
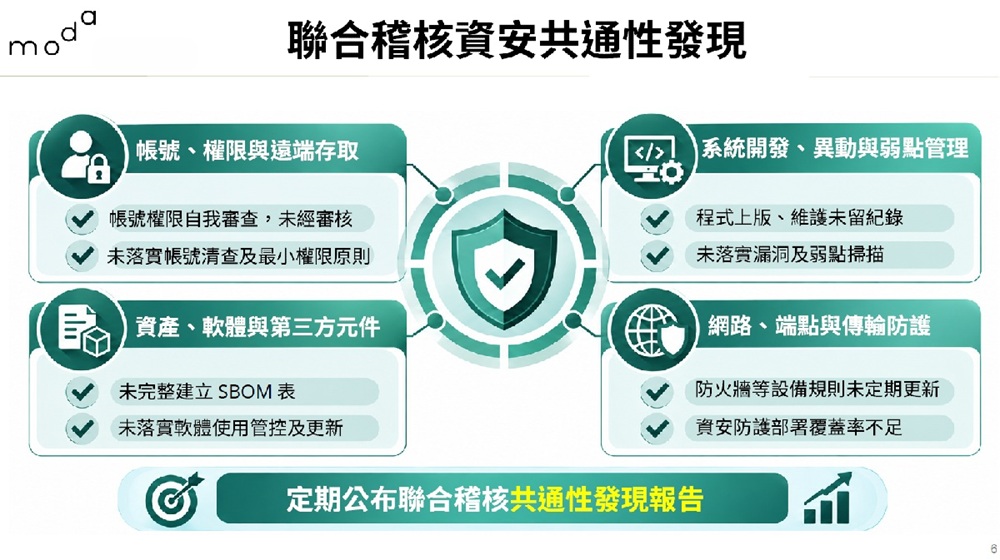
數發部今年推動「政府委外資服廠商資安聯合稽核」,將各機關121場稽核整合為16場,降低行政負擔並歸納供應鏈共通資安風險。資安署署長蔡福隆30日指出,現階段發現的主要缺失集中於帳號權限、第三方元件、系統開發與弱點管理,以及網路與端點防護,包括未落實最小權限、SBOM與軟體更新不完整、弱點掃描及異動紀錄不足。明年將擴大至全國政府,並涵蓋30家重要資服業者,公私協力強化國家資通安全。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
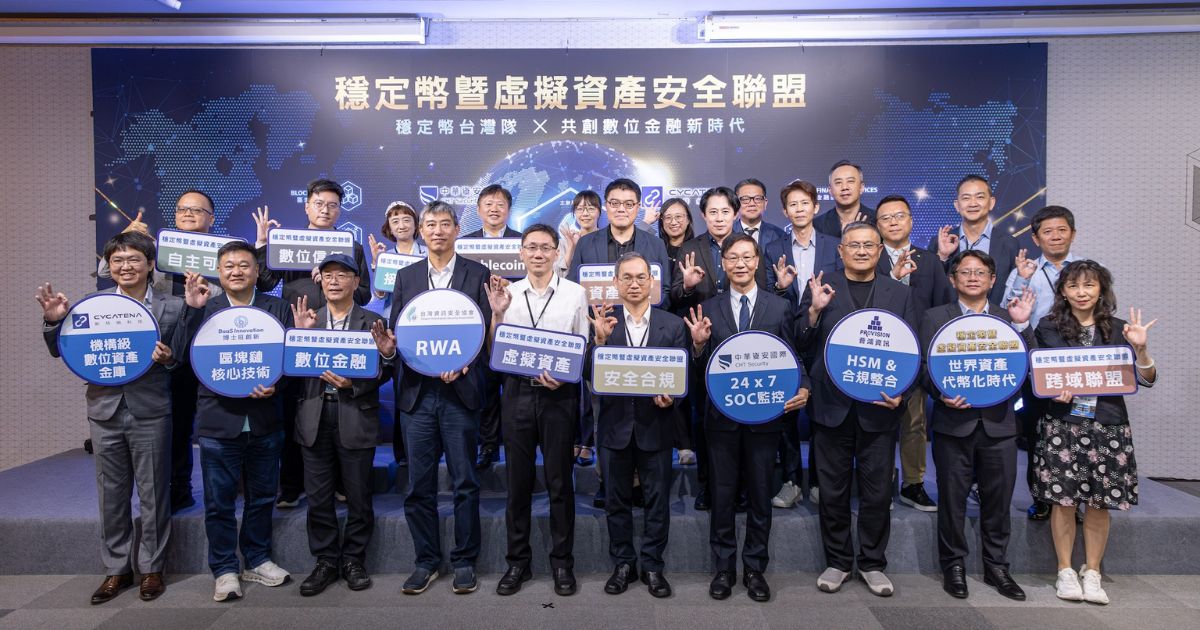
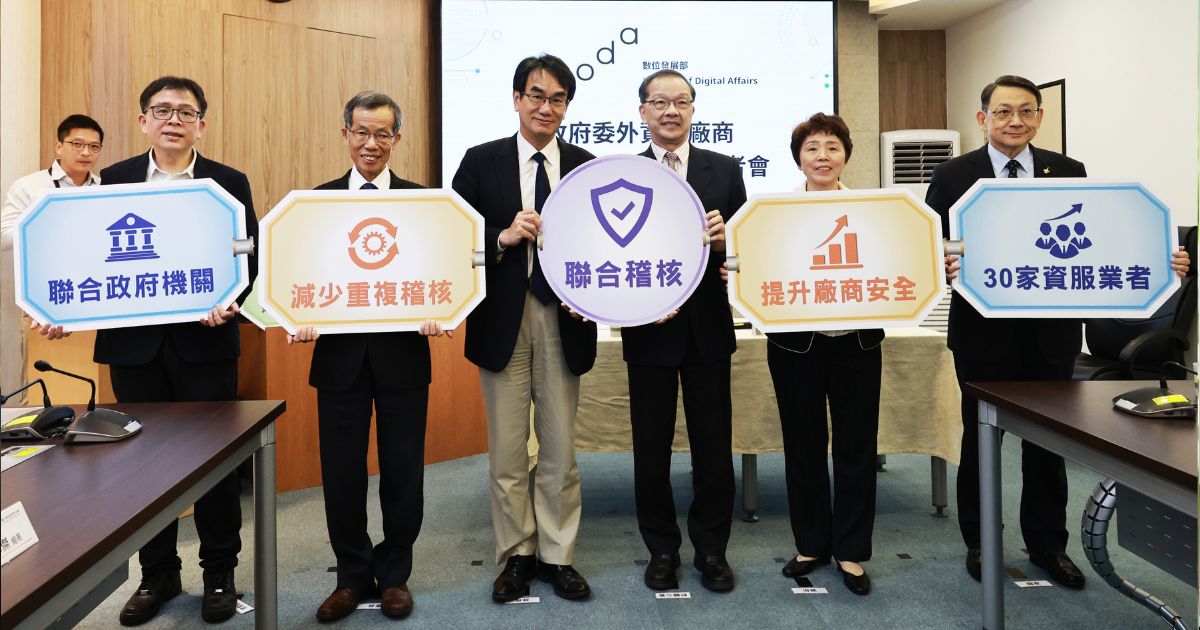
數發部 30 日舉辦「政府委外資服廠商資安聯合稽核成果 」記者會,由數發部部長林宜敬主持,並邀請產業專家分享參與聯合稽核的實務經驗與觀察,透過公私協力凝聚資安治理共識,將稽核經驗及共通性發現轉化為產業持續精進的動能,共同提升資服業者資安防護能力。
蔡福隆表示,過往資服業者若同時承接多個政府機關系統的開發或維運服務,須分別配合多個機關辦理資安稽核,對廠商與政府機關來說都是耗時的行政作業。資安署今年啟動資安聯合稽核作業,整合各機關稽核需求及查核標準,由聯合稽核團隊一次完整檢視資服業者的資安管理措施,廠商無需再配合不同機關分別接受多次資安稽核。透過政府委外資服廠商資安聯合稽核機制,將可減輕公私行政負擔,並強化國家資安把關。
教育部資訊及科技教育司司長葉家宏表示,透過資安署統籌聯合稽核,教育部及各學校得以共享稽核成果,並由資安署追蹤共通性事項、各機關負責特定契約事項,透過分工機制提升改善成效。
中華民國資訊軟體服務商業同業公會副理事長陳世安指出,聯合稽核將過去「多對多」模式整合為「一對一」,有效減輕業者行政負擔,更是由「聯合稽核」邁向「聯合防護」的重要起點。
資拓宏宇董事長吳麗秀表示,聯合稽核將原有 19 場整合為 1 場,使業者能將更多資源投入資安改善,包括 VPN 遠端連線監控、漏洞管理,以及落實程式碼審查紀錄等安全發展生命週期文件留存,並藉由一致的稽核標準,強化供應鏈資安。
凌群電腦副總經理胡延年則指出,聯合稽核兼具合規性、真實性及可追溯性,讓稽核回歸日常維運及實際管理紀錄,有助業者持續精進資安治理與服務品質,共同建構安全、可信賴且具韌性的數位環境。
[ 推薦閱讀:資通安全管理新法對企業的影響 ]
資安署表示,聯合稽核是透過共同稽核機制,建立一致性稽核標準,將重複行政作業轉化為更有效率的資安風險管理。經過聯合稽核發現,受稽核廠商共通性問題主要集中於帳號權限與遠端存取、資訊資產與第三方元件管理、系統開發與弱點管理,以及網路與端點防護等面向,常見缺失包括未定期審查帳號權限及落實最小權限、SBOM 與軟體更新管理不完整、系統異動及弱點掃描紀錄不足,以及防火牆規則未定期檢視等。資安署將持續透過聯合稽核,歸納共通性風險,推動業者共同改善,強化資安防護與供應鏈韌性,確保政府數位服務穩定運作。
資安署強調,政府資訊服務的安全,必須由政府與產業共同承擔。未來將持續從「各自稽核」走向「聯合稽核」,以減少重複稽核、找出共通風險、落實持續改善三大方向,打造安全、可信賴的數位生態系。
(本文授權非營利轉載,請註明出處:CIO Taiwan)