連網醫材資安升級!
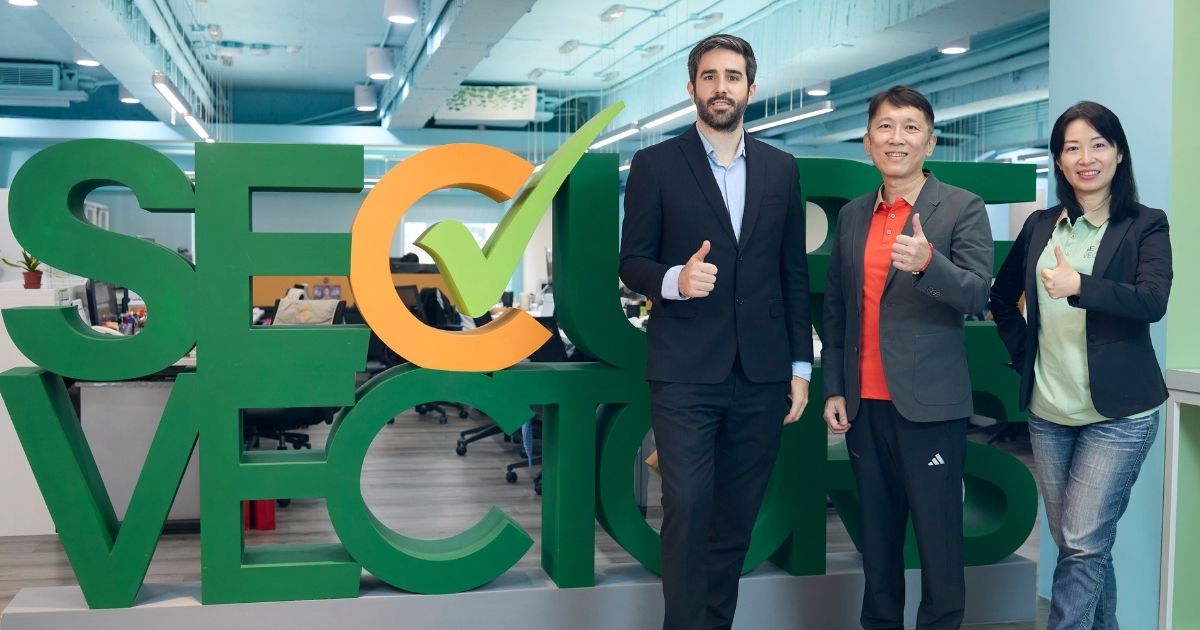
面對美國 FDA、歐盟 MDR、Cyber Resilience Act,以及台灣 TFDA 等法規陸續提高資安要求,安合規律與 Applus+ Laboratories 攜手打造台灣資安實驗室,協助台灣醫療設備廠商解決資安驗證的問題,全力助攻國際醫療器材出口商機。
採訪╱施鑫澤‧文╱林裕洋
近年來在智慧醫療加速普及、數位化及連網醫療器材成為主流,也讓醫療資安的攻擊面增加,攻擊事件呈現倍數成長。如廣泛應用於醫學數據傳輸協定、軟體更新和外接連接的 USB 介面,已成為惡意攻擊與模糊測試的重災區。設備、器材與電腦間基於藍牙(BLE)、Wi-Fi 或 LTE 傳輸的用戶面資料,控制指令,若傳輸過程中未進行端到端加密及保護,極易被駭客實施中間人攻擊或是資料竊取與篡改。
此外,由於醫療器材軟體開發過程中會採用大量開源第三方元件(如 Apache Log4j),一旦爆發零時差(Zero-day)漏洞,將會直接導致製造商的雲端資產與醫療網路系統等面臨重大資安威脅 。
為此,過去幾年,各國衛生主管機關一改過去「指導原則」的被動作法,正全面推動強制性的立法監督,美國 FDA、歐盟、台灣 TFDA 等紛紛制定相關法規。這代表醫療設備中有軟體(含韌體)、具備聯網能力等,存在潛在的資安威脅時,都必須被納入極為嚴格的「全生命週期資安監管框架」中。
安合規律執行長 Vincent Huang 指出,金融資安事件頂多造成財產損失或個資外洩,但醫療資安事件往往與「人的生命安全」息息相關,如當一台正在加護病房運作的胰島素泵或射頻治療系統,遭遇中間人攻擊等手法時,給藥劑量或設備參數便可能被惡意篡改,在臨床上可能會直接導致患者休克甚至死亡。
本次安合規律網路安全實驗室與西班牙 Applus+ Laboratories 攜手合作,共同打造兼具在地化服務與國際頂級公信力的「台灣資安實驗室」,協助台灣醫療設備廠商解決資安驗證的問題,也有助於搶攻國際商機。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
全球醫療資安法規加速收緊 一次性認證時代正式落幕
美國是全球醫療資安立法的領頭羊,FDA 提出 Section 524B 並獲得國會通過後,代表製造商提交的上市前申請中,若沒有附帶完整的資安防護計畫、軟體物料清單(SBOM)以及動態弱點修補證據,將面臨直接「退件」,無法進入實質審查程序。歐盟則透過「醫療器材法規(Medical Device Regulation,MDR)」強制要求,醫療產品必須符合通用安全與效能要求(GSPR)中的資訊安全與軟體生命週期規範,並將於 2026 年 9 月正式全面實施「網路韌性法案」。台灣衛福部食藥署亦緊跟國際腳步,針對聯網醫材與軟體醫療器材推出網路安全審查指引,確保醫療器材在生命週期中,具備防範未經授權存取、修改或資料外洩的風險控制能力。
這代表傳統醫療器材廠商習以為常的「一次性認證、終身合規」模式徹底宣告結束,取而代之的是一套涵蓋上市前審查、上市後持續監控、弱點修補與時限通報的「動態合規」。面對如此複雜的技術要求,許多醫療器材製造商往往試圖透過內部的 IT 或研發團隊來自行辦理資安測試及後續維運,然而實際上往往難以符合法規要求。
Vincent 指出,「廠商自辦」與「專業第三方實驗室」之間的差異極大,如在「滲透測試」部分,產品開發團隊往往存在盲點,而專業實驗室的工程師則是以「駭客視角」進行模擬入侵,涵蓋硬體、晶片、網路層、應用層、韌體、API、APP 與後端雲端系統。
他表示,在「模糊測試」部分,由於需要極其高昂的模糊測試框架與自動化環境,一般開發團隊幾乎不可能自費建立此類環境。最後在「韌體逆向分析」部分,資安專家必須對晶片與 MCU 進行硬體拆解,繞過讀取保護機制,如 STM32 的讀保護,這需要深厚的硬體逆向工程經驗。正因如此,FDA 與歐盟公告機構等在審查時,高度傾向信任由獨立第三方實驗室出具的資安評估報告。
安合規律攜手 Applus+ Laboratories 打造台灣醫療器材資安驗證平台
來自西班牙的 Applus+ Laboratories 是測試、檢驗與認證的公司,業務範圍涵蓋汽車、航空、能源及基礎建設等產業,專門確保企業資產與產品符合環保、品質及安全法規,總部位於西班牙馬德里。
隨著資安風險呈指數型成長,加上手術儀器、診斷裝置到植入式器材等均具備連線功能,這使得美國 FDA、歐盟、中國 NMPA 以及台灣衛福部食藥署(TFDA),皆相繼祭出強制的資安審查標準。
在現今 AI 應用爆發下,正為醫療檢驗帶來全新挑戰,目前不論是廠商準備申請文件,或是監管機構進行審查,都已開始大量運用 AI 作為輔助工具。然而,若缺乏嚴格的環境封閉與資料控制,AI 往往會產生「幻覺」,在臨床研究報告中誤植其他產品的數據,導致 FDA 審查時發現大量錯誤資訊。因應此項問題,歐盟已率先推出「AI Act」,全球也正導入 ISO 42001 等標準,要求對 AI 模型進行溯源與風險評估。
「大約在二十年前,資安合規主要集中在金融與支付產業。然過去五年內,資安合規要求已大舉擴散到各個連網裝置行業。正因如此,選擇在此時進軍台灣市場,期盼以我們豐富的經驗與技術能量,提供台灣醫療設備產業所需的合規服務。」Applus+ Laboratories 亞洲區總經理 Josep Prat 解釋:「此次,Applus + Laboratories 與安合規律網路安全實驗室合作,讓台灣醫療器材廠在本地即可進行合規測試,免去過往必須將產品送往歐洲的繁瑣流程與高昂時間成本。」
[ 推薦閱讀:AI Agent 串聯攻擊流程 解析攻擊手法與新型防禦挑戰 ]
從補件到上市 提供一站式國際合規支援
考量到在法規快速迭代的高壓環境下,全球醫療器材製造商在審查階段,即面臨審查機構提出一連串尖銳的資安技術質疑。而安合規律網路安全實驗室與西班牙 Applus+ Laboratories 攜手合作打造的台灣資安實驗室,可提供跨國「一站式資安解決方案,具備其他業者不及的三大核心優勢。
首先,台灣資安實驗室結合 Applus+ Laboratories 全球超過 200 位專精於汽車、金融支付、晶片硬體、通訊密碼學與醫療設備的資安專家網路,能夠依據國際密碼學標準、黑白箱安全測試驗證等,提供最深度的檢測支援。
其次,集團旗下直接擁有歐盟 MDR 雙公告機構證書(NB 2764╱NB 3121),台灣廠商在本地由安合規律實驗室完成文件審查與技術檢測後,資安評估報告可直接對接歐盟雙 NB 機構的主導審查,大幅縮短跨國溝通與法規轉化的時間。
最後則是「發補優化支援」,從最初期的需求文檔(SRS)、設計文檔(SDD)的安全架構設計諮詢,到中期的威脅建模與 SBOM 產出,再到上市前的技術檢測,乃至不幸遭遇發補時的「合規轉化與補充測試」優化支援,提供全鏈條的專家協助。
Vincent 指出,許多廠商在接到 FDA 或歐盟 NB 的發補通知,需在限期 30 天內補正時,才開始找資安實驗室做測試。這時往往因為需要修改底層架構、軟體流程或安全控管方式,導致產品上市時程嚴重延誤。我們的一站式服務,能協助廠商妥善因應補件要求、避免時程延宕,為台灣醫療器材製造商提供兼具在地化服務與國際公信力的合規支援。
[ 推薦閱讀:連資產真相都掌握不住,OT 治理多半只會停在紙面 ]
Security by Design 成新標準
隨著醫療器材正式邁入 Cyber Device 時代,企業面臨真正挑戰並非單純增加幾項安全測試,而是整個產品開發流程都必須調整。許多廠商剛開始接觸醫療器材資安時,往往認為只要產品開發完成後,再安排滲透測試或漏洞掃描即可符合主管機關要求。但現行國際法規要求的是一套涵蓋產品設計、開發、驗證、上市及維運的完整資安管理機制,安全必須從產品設計初期就導入,而非最後才進行檢測。
醫療器材的資安管理已逐漸朝向「安全設計」發展,也就是將資訊安全視為產品開發的一部分。從產品需求定義開始,企業便需要同步考量裝置是否具備連網能力、資料是否涉及個人隱私、有哪些潛在攻擊面,以及一旦遭受攻擊,是否可能進一步影響病患安全。這些問題都必須在設計初期完成評估,而不是等產品完成後再補強。
「以一款智慧聯網血壓計為例,產品除了硬體設備本身,通常還包含韌體、手機 App、雲端平台及後端資料庫,甚至可能串接 AI 分析服務。若僅針對裝置本體進行安全檢測,仍無法確認整體系統是否安全。」Vincent 解釋:「企業必須從整體架構出發,分析各元件之間的資料流向、權限管理及通訊方式,再透過威脅建模找出可能遭受攻擊的環節,才能真正建立完整的防護機制。」
[ 推薦閱讀:當客戶開始追問 CVE,企業準備好說明決策了嗎? ]
整合 ISO、SBOM 與風險管理 打造安全開發流程
醫療器材的資安設計並非只遵循單一法規,而是必須整合多項國際標準,建立完整的安全開發流程。其中,ISO 13485 負責品質管理,IEC 62304 規範醫療軟體生命週期,IEC 81001-5-1 將資訊安全納入軟體開發流程,而 ISO 14971 則將資安風險與臨床風險整合評估。這些標準相互配合,共同構成醫療器材從設計、開發到上市的資安治理架構。
風險管理更是目前醫療器材資安最重要的核心觀念,過去 ISO 14971 主要聚焦於產品本身可能產生的安全風險,例如零件故障、感測器失效等;但現在,資訊安全事件也必須納入風險分析。如藍牙通訊若遭受中間人攻擊,使醫師獲得錯誤資訊,甚至導致錯誤診斷與治療。
因此,企業必須將資安威脅與臨床風險建立連結,再依照風險高低設計相對應的控制措施,例如資料加密、雙向驗證、數位簽章、防重放機制及異常行為偵測等,才能真正符合現行法規要求。
在產品的安全設計之外,近年來供應鏈安全也成為主管機關關注的重點。其中,SBOM(Software Bill of Materials,軟體材料清單)已逐漸成為國際法規的重要要求。SBOM 如同硬體世界的 BOM 表,詳細記錄產品內所有軟體元件、第三方函式庫、開源套件、依賴性及版本資訊。一旦全球揭露重大漏洞,企業便可快速確認產品是否受到影響,並立即展開修補作業,而不必重新檢查整套系統。
因此,在全球法規持續演進下,醫療器材產業的競爭重點已逐漸從產品功能、性能與價格,延伸至企業是否具備完整的安全開發能力。未來企業比拚的不只是能否打造一款創新的醫療設備,更在於是否能建立符合國際法規要求的安全開發流程,將品質管理、軟體工程、風險管理與資訊安全真正整合為同一套產品開發體系,讓資安從法規要求轉化為產品競爭力。
(本文授權非營利轉載,請註明出處:CIO Taiwan)