• 登入
  • 註冊網站會員
CIO Taiwan
  • 活動
  • 影音
  • 趨勢分析
  • CIO 雜誌
  • CISO精選
  • 電子報
  • 下載
  • 聯繫我們
沒有結果
查看所有結果
CIO Taiwan
沒有結果
查看所有結果
首頁 供應商視野

軟體供應鏈攻擊興起 建立SBOM刻不容緩

2022-11-02
分類 : 供應商視野
0
A A
0
軟體供應鏈攻擊興起 建立SBOM刻不容緩

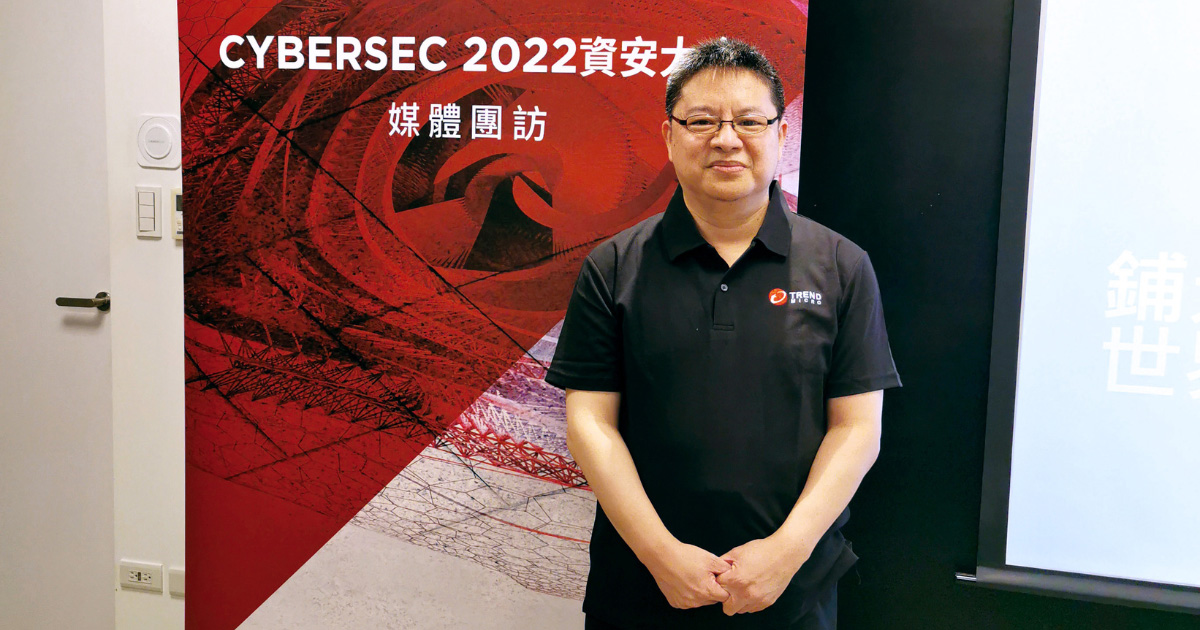
▲ 趨勢科技核心技術部資深協理暨 VicOne 威脅研究副總裁張裕敏。

鑑於接連不斷爆發的軟體供應鏈攻擊事件,泰半都是源自於開源軟體的漏洞未修補所致,美國政府已要求合作業者必須提供 SBOM。面對此國際趨勢,台灣企業亦應該加速建置 SBOM,才能保護公司與產品的安全。

採訪/施鑫澤‧文/林裕洋


近幾年供應鏈攻擊成為全球最常見資安威脅模式,其中軟體供應鏈攻擊更是近年來的主流,如 2020 年底 SolarWinds 遭駭客入侵,受害企業包含美國財政部、商務部等政府與民間企業,受害廠商超過 18,000 家以上。

除前述知名廠商成為軟體供應鏈攻擊的跳板之外,更多資安威脅則隱藏於開源軟體之中。如有名的 Log4j 開放原始碼漏洞,只能依賴開源社群釋出修補程式,若企業沒有主動下載修補套件,此威脅恐怕將延燒數年之久。

[ 參與 CIO Taiwan 年度盛事 2023 CIO 大調查,就從填寫問卷開始!(survey.cio.com.tw) ]

面對變化多端、無孔不入的攻擊手法,2021 年 5 月美國政府發出關於改善資安的行政命令,其中一部分即是要求與聯邦政府合作的業者,必須提供軟體物料清單(Software Bill of Materials,簡稱 SBOM)。這項行政明令要求供應商必須提供軟、硬體使用的詳細元件,以及版本之間的更動狀況,藉此減少軟體供應鏈事件發生。換句話說,業者若要符合這項行政命令要求,勢必得從開發階段就開始,就注重軟體版本的管理工作,且必須隨時做好安裝修補程式的工作。

趨勢科技核心技術部資深協理暨 VicOne 威脅研究副總裁張裕敏便表示,近期我們的研究團隊發現,不論在 IT、OT 或 CT 場域中,駭客早已組成龐大的網路犯罪產業鏈,佈局一連串相連的攻擊循環模式。以造成全球企業嚴重損失的勒索攻擊為例,從企業在發現遭到勒索攻擊的當下,其所損失不再只是支付贖金,更可能衍生機敏資料遭外洩的風險。特別是若企業欠缺偵測系統弱點及即時修復漏洞的能力,恐怕陷入資安防禦機制被駭客摸,陷入不斷遭到 APT 攻擊的威脅,所以建立 SBOM 絕對是必要的工作。

內容目錄 隱藏
儘速建立SBOM 掌握開源軟體使用狀況
降低開源軟體漏洞 可減少軟體供應鏈攻擊
儘速修補軟體漏洞 提升整體防護力

儘速建立SBOM 掌握開源軟體使用狀況

在商業軟體蓬勃發展的當下,開源軟體依然備受眾多企業採用的原因不少,如自由再散布(Free Distribution)即允許獲得原始碼的人,可自由再將此原始碼散佈。所以多數物聯網業者便使用各種版本的 Linux 作業系統,除能免去昂貴的軟體授權費用支出外,也能依照產品特性自行修改原始碼,藉此提升應用服務的速度。

而多年前鎖定物聯網設備攻擊的 Mirai 惡意軟體,即是利用 Linux 的漏洞入侵,可將物聯網裝置變成被遠端操控的殭屍裝置。此惡意軟體入侵全球數十萬臺網路攝影機,並藉此作為發動 DDoS 攻擊之用,堪稱是現今軟體供應鏈攻擊的始祖。

[ 加入 CIO Taiwan 官方 LINE 與 Facebook ,與全球CIO同步獲取精華見解 ]

近來軟體供應鏈攻擊事件頻傳,除前述 SolarWinds、Kaseya、log4j 等知名案之外,駭客組織也看準企業積極打造雲原生的趨勢,在各種開源軟體套件之中植入惡意程式。當開發人員欠缺足夠警覺心,自行在網路下載來路不明的套件後,自然會引爆更複雜的雲原生資安議題。

「開源軟體為企業應用發展帶來靈活與擴充性的優勢,只是開發者對開源軟體函數庫的引用與依賴,亦使其成為駭客絕佳的攻擊溫床。如 2021 年底爆發 Log4j 重大安全漏洞問題,再度引起企業對開放原始碼安全性的重視。」張裕敏解釋:「呼籲企業應定期檢視在內部使用了多少開源軟體、是否能有效掌控與稽核開源軟體的弱點,及是否有建置軟體物料清單以縮短修補應變時間。」

降低開源軟體漏洞 可減少軟體供應鏈攻擊

鑑於開源軟體漏洞事件頻傳,成為駭客發動軟體供應鏈攻擊的核心,2022 年 2 月開源軟體安全基金會(Open Software Security Foundation,OpenSSF)宣布啟動 Alpha-Omega 的計畫,將透過開源軟體專案維護單位,找出 1 萬項開源軟體的漏洞,並且釋出相關修補程式,為降低軟體供應鏈攻擊盡一份心力。此外,該組織也計畫推出行動安全測試工具,提升開源軟體供應鏈的安全性,而身為該基金會會員的微軟和 Google,預計將提供數百萬美元贊助此計畫。

在 OpenSSF 規劃中,Omega 專案會組成安全工程師團隊,運用自動化工具針對常用的 1 萬個開源碼專案,找出可能的重大安全漏洞。在確認開源專案與漏洞後,由 Alpha 團隊負責檢視及修補等工作,如建立威脅模型、針對原始碼進行稽核、自動化安全測試等,並會公布相關安全及修補措施。

張裕敏指出,雖然使用開源軟體的好處不少,也是不可逆的國際趨勢,但最大風險在爆發軟體漏洞時,只能選擇等待開源社群釋出解決方案,因為多數企業幾乎沒有自行修補能力。面對日益嚴峻的開源軟體安全議題,企業應該要透過軟體資產盤點掌握公司使用多少開源軟體,透過弱點管理與稽核的工具,了解公司內部開源軟體有多少弱點,以及後續修補方式。

儘速修補軟體漏洞 提升整體防護力

面對日益嚴峻的軟體供應鏈攻擊,美國政府已嚴格要求合作夥伴必須建立軟體物料清單,可預期未來會有更多國家跟進。因此,台灣企業應該針對此議題儘早因應,藉由建立軟體物料清單方式,有效且系統化的管理軟體套件與控管易受攻擊的套件,並透過套件修補的相依性,產出標準的軟體物料清單報表,如 SPDX、 CycloneDX、SWID 等。

張裕敏表示,GitHub 上面有許多免費的開源軟體盤點工具,且會協助企業自動產出符合 SPDX 規範的 SBOM,搭配 CVE、國家漏洞資料庫(NVD),可有效追蹤漏洞的狀況,然後續修補工作才是最困難之處。建議中大型企業在預算、人力允許的狀況下,應該成立專屬團隊負責相關工作,最好能運用自動化工具修補漏洞。對於降低公司或產品的開源軟體漏洞,絕對會有很大的幫助。

若公司不慎使用到沒有社群維護的開源專案,除可尋找相似的開源軟體替代之外,亦可評估由企業內部程式設計師自行修補,達到杜絕軟體供應鏈攻擊的目的。


(本文授權非營利轉載,請註明出處:CIO Taiwan)
上一篇文章

金慶柏:追求卓越、安全同行!

下一篇文章

【CDO專欄】變革管理與組織文化

相關文章

碩維深耕半導體產業鏈 以 Data First 為核心 打造 AI 運算平台
Sponsors

碩維深耕半導體產業鏈 以 Data First 為核心 打造 AI 運算平台

2026-10-02
◤ HPE 與大世科從算力、資料治理到 AI 應用打造完整落地鏈,協助企業在效能、安全與成本可控之間取得平衡,將 AI 真正轉化為可持續的企業競爭力。
Sponsors

從算力到競爭力 HPE x 大世科推動可信 AI 落地

2026-09-05
當 AI 代理走進華爾街 也走進你的證券帳戶
供應商視野

Anthropic 自曝 8 成程式碼由 AI 寫成 當 AI 也會判斷時,人類的價值剩什麼?

2026-08-26
下一篇文章

【CDO專欄】變革管理與組織文化

發佈留言 取消回覆

發佈留言必須填寫的電子郵件地址不會公開。 必填欄位標示為 *

2026 Elite Vendor

追蹤我們的 Facebook

近期文章

  • 解析虛擬資產保管的四大隱形考驗
  • AI 結合 3D 醫療影像 衛福部推動元宇宙智慧醫療
  • 臺灣資安威脅亞太第一、全球第四 AI 加速攻擊,應變須前移
  • 銀行接下虛擬資產保管這一棒
  • 浪費竟藏在等簽名裡?用 AI 當教練抓出工廠隱形耗損!

📈 CIO點閱文章週排行

  • 華碩智行推出全球首創具專利的「四合一熱顯像車在席裝置」,整合AI熱顯感知、車牌辨識、車在席偵測、影像錄影功能

    智慧停車場新標竿 華碩智行全球首創防災與尋車四合一新科技

    0 分享
    分享 0 Tweet 0
  • 碩維深耕半導體產業鏈 以 Data First 為核心 打造 AI 運算平台

    0 分享
    分享 0 Tweet 0
  • GitLab 最高 10 分重大漏洞已遭利用 資安署籲儘速更新強化資安防護

    0 分享
    分享 0 Tweet 0
  • 用 AI 教練畫出工廠的價值流地圖 VSM 與永續價值流地圖 Sus-VSM

    0 分享
    分享 0 Tweet 0
  • 系統整合 台商轉型下一步

    0 分享
    分享 0 Tweet 0
  • 【專訪】台北富邦銀行執行副總經理暨數位金融總處長陳弘儒:全行 AI 能力,打造金融生態圈

    0 分享
    分享 0 Tweet 0
  • 打造世界級醫院資安:邁向國際最高標準

    0 分享
    分享 0 Tweet 0
  • AI 成功關鍵在整資料改流程

    0 分享
    分享 0 Tweet 0
  • 決戰下一個紀元!超級智慧的宏大意涵與大國賽局

    0 分享
    分享 0 Tweet 0
  • 去醫院看診系統突然掛掉怎麼辦?跟你我有關的醫療資安保衛戰!

    0 分享
    分享 0 Tweet 0

數位及平面

  • CIO Taiwan 網站
  • CIO 雜誌紙本
  • CIO 雜誌 HYREAD 版
  • CIO 雜誌 Zinio 版

關注社群

  • Line 加入好友
  • Facebook 粉絲頁

合作夥伴

  • CIO 協進會

關於我們

  • 公司介紹及工作機會
  • 隱私權政策

旗訊科技股份有限公司|統編:84493719|台北市 100 中正區杭州南路一段 15-1 號 19 樓|TEL: 886-2-23214335
Copyright © Flag Information Co.,Ltd. All Rights Reserved.

CIO Taiwan 歡迎你回來!

可用 使用者名稱 或 Email 登入

忘記密碼 註冊

歡迎註冊 CIO Taiwan 網站會員

請設定 Email 及 使用者名稱(使用者名稱不接受中文、將來無法更改)

欄位皆為必填 登入

找回密碼

請輸入 使用者名稱 或 Email 以重設密碼

登入
  • 登入
  • 註冊
沒有結果
查看所有結果
  • 活動
  • 影音
  • 產業速報
  • 新聞速寫
  • 風雲人物
  • 產業瞭望
  • 專欄
  • 精選文章
  • 原生現場
  • 供應商視野
  • 線上調查
  • CIO 雜誌
  • 電子報
  • 下載
  • 聯繫我們

© 2020 CIO Taiwan 版權所有

7/28 活動延期通知

因高雄市政府於7/28早上宣布全日停班停課,因此「智慧醫療研討會高雄場」活動延期舉辦。主辦單位將另行公告研討會相關訊息,歡迎報名參加!

您已閒置超過 3 分鐘了,為您推薦其他文章!點擊空白處、ESC 鍵或關閉回到網頁

系統整合 台商轉型下一步

台灣必須從「做零件」到「做系統」,從零件王國升級系統霸主! 文/林宏文 九月初台

AI 治理、防詐到數位身分 企業如何建立數位信任防線

整理/鄭宜芬 AI快速從應用工具走向企業決策與自主執行,企業面對的資安風險也從單

從分散查核到聯合防護 政府資安稽核聚焦委外供應鏈共通風險

整理/鄭宜芬 數發部今年推動「政府委外資服廠商資安聯合稽核」,將各機關121場稽

AI 驅動公共服務 數發部推《NGO/NPO 數據轉型手冊》

整理/鄭宜芬 面對資料品質不一、數據分析能力不足及 AI 導入門檻等問題,數位發

22 億 Tokens 打底主權 AI 民間語料徵集與授權機制啟動

整理/鄭宜芬 為了讓 AI 模型更加理解臺灣的語言、文化、歷史與社會脈絡,數位發

現代化醫療資安 攻防演練改革計畫

利用深耕台灣資源 全面提升醫院資安 透過「健康台灣深耕計畫」挹注資源,串聯「台灣

迎戰永續 IFRS 年報專章

文/林呈欣‧校訂╱CIO 編輯室 隨我國金融監督管理委員會推動上市櫃公司接軌 I

ChatGPT、Claude、Grok 同日中斷,但面臨韌性與治理雙重壓力的是企業資訊長

不知資訊長是否有意識到,9 月 3 日的 ChatGPT、Claude、Grok

AI 邁向「代理經濟」 AI Agent 加速融入企業營運核心

整理/鄭宜芬 資策會產業情報研究所(MIC)於9/8~9/10舉辦2026 MI

文章分類

  • 產業速報
  • 專欄
  • 影音
  • 風雲人物
  • CXO分享
  • 產業瞭望
  • 原生現場
  • 精選文章
  • 趨勢分析
  • 供應商視野
  • 新聞速寫
  • 下載
  • Sponsors

熱門標籤

  • 最新文章
  • 雲端運算
  • 人工智慧
  • 數位轉型
  • 製造業
  • 物聯網
  • 資料與分析
  • 資安
  • 區塊鏈
  • 5G
  • 儲存
  • 基礎架構

活動

  • CIO價值學院 四堂課
  • 智慧醫療研討會 台北/高雄場
  • 金融科技高峰會 春季/秋季場
  • 製造業CIO論壇 台北/台中/高雄場
  • 商業服務科技論壇
  • 亞太CIO論壇
  • CISO資安學院 金融/醫療/新竹場
  • CIO Insight 調查

影音

  • 影音