
文/蔡孟凌
立法院在 2026 年 6 月 30 日三讀通過《虛擬資產服務法》草案。這是台灣第一次針對虛擬資產服務建立較完整的專法架構,也代表過去主要以洗錢防制登記、自律規範與個案監理為主的虛擬資產市場,正式走向更制度化的管理階段。
所謂虛擬資產服務,並不只是一般人熟悉的「買賣加密貨幣」。依照這次專法方向,交易平台、交換服務、資產移轉、保管、承銷、借貸,以及穩定幣發行等,都會被納入更明確的監理範圍。主管機關要求的,也不只是防洗錢,而是包括內部控制、資安管理、客戶資產分離、上下架審查、委外管理、財務申報與市場不公正行為防制等更完整的制度。
對企業來說,這個轉變尤其值得注意。因為未來企業不一定要主動投資加密貨幣,才會碰到虛擬資產風險。只要企業開始接觸穩定幣支付、跨境結算、交易平台、第三方託管、鏈上收付款、代幣化資產,或只是與已經使用虛擬資產服務的海外客戶、供應商往來,就可能被拉進這套新的數位金融環境之中。
因此,這次專法通過不只是幣商的合規問題,也是一個提醒企業重新檢視自身營運邊界的訊號。
不是買幣,才叫碰到虛擬資產
許多企業談到虛擬資產時,第一個反應通常是「我們公司沒有買幣」。這句話也許是真的,但它不代表企業沒有虛擬資產風險。
今天虛擬資產已經不只是一種投資標的,它也可能是一種支付工具、一種跨境結算方式、一種平台資產、一種客戶付款選項,甚至是一種供應商或海外合作夥伴正在使用的資金管道。企業即使自己沒有把加密貨幣列在資產負債表上,也可能因為業務流程、客戶需求或供應鏈關係,間接接觸虛擬資產服務。
例如,海外客戶要求以穩定幣支付;電商平台開始提供鏈上收款;遊戲、數位內容或跨境服務業者接受虛擬資產儲值;子公司使用交易平台處理部分收付款;財務部門評估穩定幣作為跨境匯款替代方案。這些情境都不一定會被企業高層立即視為「投資加密貨幣」,但它們都會讓企業碰到虛擬資產服務。
這也是專法通過後,企業應該重新盤點的第一件事:虛擬資產到底有沒有出現在自己的營運邊界。
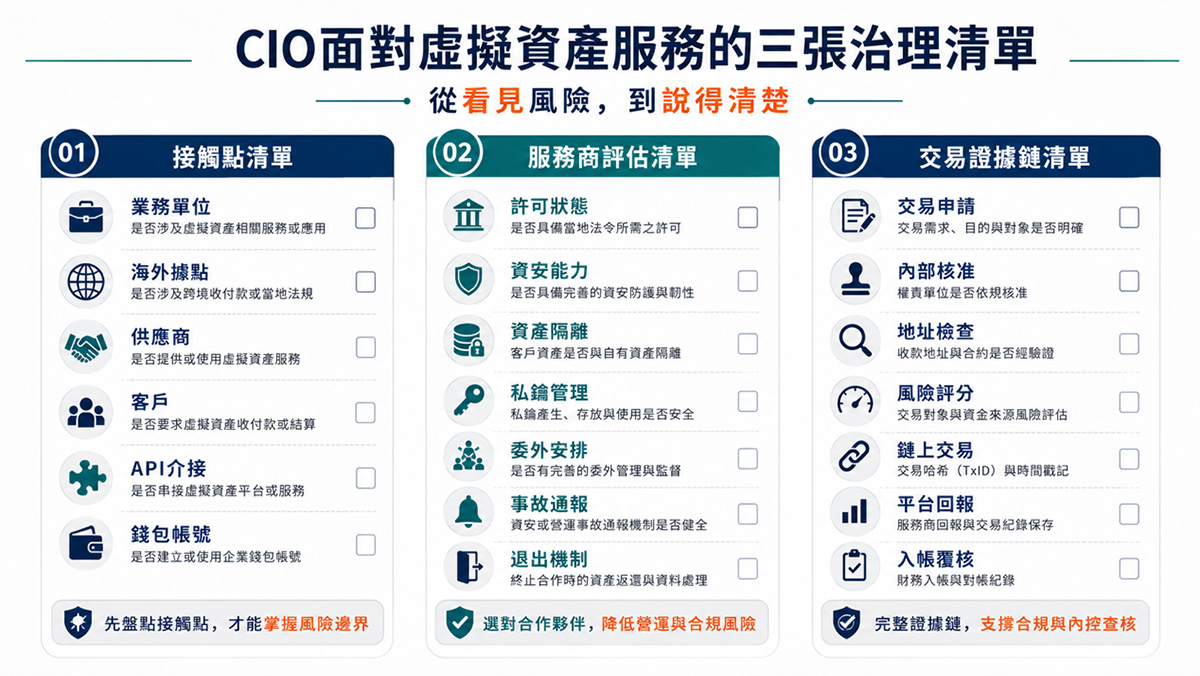
這個盤點不應只問總公司是否持有加密貨幣,而應往下問:各業務單位是否接受過虛擬資產付款?海外據點是否使用過交易平台?供應商是否要求鏈上結算?公司是否使用第三方錢包、託管或鏈上分析工具?是否有 API 接入虛擬資產服務商?是否有員工或外包團隊可以操作相關帳號?
合規平台不等於風險外包
專法通過後,虛擬資產服務商將進入許可與監理制度。金管會說明,專法明確規範交換商、交易平台商、移轉商、保管商、承銷商、借貸商及其他服務商,並要求其建立內部控制、稽核制度、資安系統安全管理、上下架審查、客戶資產分離保管、作業委外管理與財務報告申報等制度。
牌照代表業者通過一定監理門檻,卻不代表企業可以放棄自己的治理責任。這就像企業使用銀行、雲端服務或第三方支付,即使對方是合法業者,企業仍然需要進行供應商評估、合約審查、資安要求、事故通報與營運持續管理。
虛擬資產服務更需要如此,因為它牽涉的是資產控制權。
[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 LinkedIn,與全球CIO同步獲取精華見解 ]
企業若使用交易平台,就要知道平台如何管理客戶資產,熱錢包與冷錢包如何配置,是否有地址白名單,異常提領如何處理。若使用保管商,就要確認私鑰由誰保管,是否採多重簽章,授權流程如何設計,內部人員是否能單獨操作,以及外部攻擊或內部舞弊時如何追責。
若企業透過 API 接入鏈上支付或交易服務,問題會再往資訊與資安端延伸。API 金鑰如何保存?權限是否分層?是否有交易限額?異常操作是否能即時阻斷?系統紀錄是否能完整保存?服務商委外給誰?資料與系統在哪些司法管轄區?
由於既有業者仍有申請許可與取得證照的過渡期間,對企業來說,這不只是等待法規落地的時間,也是重新檢查交易平台、託管商、錢包服務與支付服務供應商的好時機。
鏈上透明不代表證據完整
區塊鏈的一個重要特性,是交易紀錄可以公開查詢、難以竄改。這也是很多人認為鏈上交易比較透明的原因。
但企業不能把「看得到交易序號」誤以為「就能完整還原事件」。
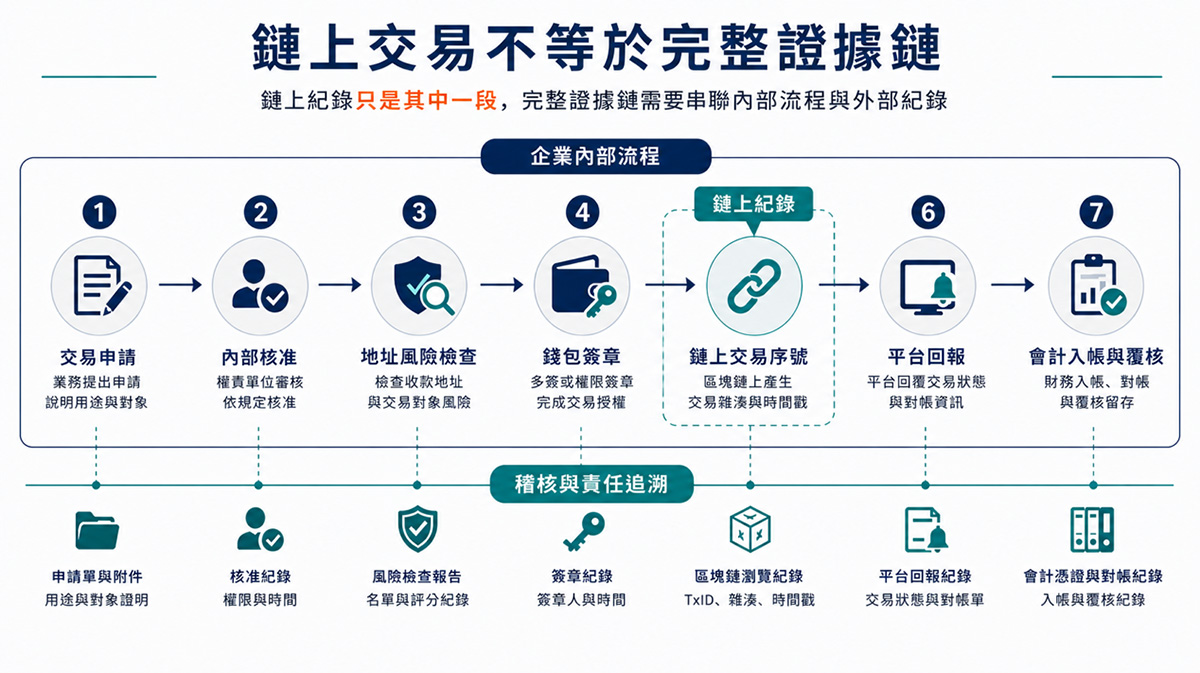
鏈上紀錄通常只能告訴我們,某個地址在某個時間點,把某種資產轉到另一個地址。它未必能告訴我們,這筆交易為何發生、誰提出申請、誰核准、交易對手是否經過審查、地址是否屬於高風險對象、公司內部是否符合授權流程,以及交易完成後如何入帳與覆核。
從企業內控角度來看,鏈上紀錄只是證據鏈的一部分,不是全部。
這次專法也針對虛偽詐欺、操縱價格等不公正行為設有明確罰則。這提醒我們,鏈上透明不等於市場公平,交易紀錄不可竄改也不代表交易行為本身合法。價格仍可能被操縱,交易仍可能涉及詐欺,資產仍可能來自高風險地址。
因此,企業如果未來導入鏈上支付、穩定幣收款或虛擬資產服務,就不能只依賴服務商後台或區塊鏈瀏覽器。企業需要建立自己的交易證據鏈。
這條證據鏈至少應包括交易申請、內部核准、交易目的、錢包地址確認、地址風險檢查、簽章或授權紀錄、鏈上交易序號、平台回報、會計入帳與事後覆核。對高風險交易,還應納入 KYT 交易監控、黑名單比對、制裁名單檢查與異常告警。
穩定幣不是另一種付款方式而已
這次專法另一個重要重點,是明確規範穩定幣發行及管理。未來在台灣境內發行穩定幣,須取得中央銀行同意及金管會許可,發行人必須維持十足準備資產、交付信託,並進行定期查核與資訊揭露。
一枚穩定幣能否穩定,取決於背後的準備資產是否足額、是否安全保管、發行人是否受到監理、資訊是否充分揭露、持有人是否有贖回權,以及市場在壓力情境下是否仍相信它能維持價值。這些因素一旦出問題,穩定幣就可能出現脫鉤、暫停贖回或流動性不足。
企業若接受穩定幣付款,表面上可能節省匯款時間與成本,但實際上也承擔了新的風險。企業要問的是:接受的是哪一種穩定幣?發行人在哪裡?是否受監理?準備資產如何揭露?企業收到後如何保管?要不要立即換回法幣?匯率與會計如何認列?如果穩定幣發行人出問題,企業是否有備援方案?
這些問題不只屬於財務部門,也會牽涉 CIO 與資安團隊。因為穩定幣的收付流程會經過錢包、交易平台、API、內部系統與會計資料。只要其中一個環節沒有設計好,原本被視為效率工具的穩定幣,就可能變成新的營運風險。
企業該做的,是建立三張清單
虛擬資產專法通過後,企業不一定要立即導入虛擬資產服務,也不需要急著追逐市場熱點。但企業應該趁這個時間,把內部治理準備好。
我認為,CIO 至少可以先推動三張清單。
第一張,是接觸點清單。企業應盤點自己與虛擬資產服務的所有接觸點,包括總公司、子公司、海外據點、業務單位、財務部門、電商平台、供應商、客戶、外包團隊與系統介接。重點不是先判斷能不能做,而是先看清楚虛擬資產是否已經出現在企業周邊。
第二張,是服務商評估清單。未來企業若使用交易平台、保管商、錢包服務、鏈上分析工具或支付服務,不能只看費率與便利性,而要納入許可狀態、資安能力、資產隔離、私鑰管理、委外安排、財務揭露、事故通報、合約責任與退出機制。這應該成為正式的第三方風險管理,而不是業務單位自行決定。
第三張,是交易證據鏈清單。企業應定義虛擬資產交易或穩定幣收付需要留下哪些紀錄,包括申請、核准、交易目的、地址檢查、風險評分、簽章紀錄、鏈上交易、平台回報、入帳與覆核。這張清單的目的,是確保日後發生爭議、稽核或資安事件時,企業能說得清楚,而不是只剩下一筆鏈上紀錄。
[ 閱讀 蔡孟凌 所有專欄文章 ]
這三張清單不複雜,但它們能讓企業從「不知道自己有沒有碰到風險」,走向「知道風險在哪裡、由誰負責、留下什麼紀錄」。
專法真正考驗的是企業治理成熟度
回頭來看,虛擬資產專法通過的意義,不只是台灣市場有了更完整的監理制度,而是提醒企業:虛擬資產正在從幣圈走向一般商業流程,從投資話題走向營運基礎設施。未來企業未必主動買幣,卻可能遇到使用穩定幣的客戶、依賴鏈上支付的服務,或需要管理錢包地址與第三方託管責任。因此,CIO 不需要變成幣圈專家,但必須知道虛擬資產服務出現在營運流程的哪裡、企業信任了誰,以及出事時能不能說清楚。
(本文授權非營利轉載,請註明出處:CIO Taiwan)