文/蔡孟凌
過去談到虛擬資產監理時,很多人第一個想到的是交易所、KYC 與洗錢防制。這樣的理解並沒有錯,因為早期虛擬資產市場最被關注的問題,確實是誰在開戶、資金從哪裡來、交易平台是否落實客戶審查。
但如果一筆虛擬資產已經離開平台、轉進另一個錢包地址,問題就不只停在開戶審查。企業接下來要面對的是:誰要求這筆移轉、接收方是誰、平台之間能不能交換必要資訊,以及這些紀錄日後能不能被查核。
2026 年 7 月,台灣《虛擬資產服務法》公布,虛擬資產服務業從過去以洗錢防制登記、自律規範與個案監理為主,正式走向更完整的許可制度。緊接著,金管會也在 2026 年 8 月 4 日發布新聞稿,表示將修正《提供虛擬資產服務之事業或人員防制洗錢及打擊資恐辦法》,推動虛擬資產移轉的轉帳規則,也就是國際上所稱的「Travel Rule」(轉帳規則)。
台灣早在 2021 年發布虛擬資產洗防辦法時,就已經在第 7 條納入 Travel Rule 相關規範,要求虛擬資產服務商在辦理虛擬資產移轉時,取得、保存並安全傳遞轉出人與接收人資訊。只是各國法規要求不同、資訊傳輸系統規格不一致,跨境系統介接也不容易,相關機制一直尚未施行。這次金管會進一步提出分階段推動期程,第一階段預計 2026 年 10 月先適用於境內 VASP 間的移轉,第二階段預計 2027 年底再擴及境內與境外 VASP 間的移轉。
[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 LinkedIn,與全球CIO同步獲取精華見解 ]
同一段時間,FATF 也發布最新的虛擬資產與 VASP 標準執行更新,持續提醒各國注意 Travel Rule、穩定幣、離岸服務商、未託管錢包與跨境監理落差。日本在 8 月初擴大 Travel Rule 適用的司法管轄區,韓國也預計在 8 月下旬強化 VASP 登記與跨境移轉規範。
如果我們把這些事件放在一起看,可以發現監理機關開始盯上資產移轉流程。過去多半先確認「誰是客戶」,現在還要追問一筆資產跨境移動時,資料、責任與風險判斷有沒有同步跟上。
其實,企業不一定要主動買幣,才會碰到這些問題。海外客戶用穩定幣付款、供應商提供錢包地址收款、子公司透過交易平台處理跨境結算,或業務單位接上第三方鏈上支付服務,都會讓企業碰到虛擬資產移轉規則。
Travel Rule 處理的是責任如何跟著資產移動
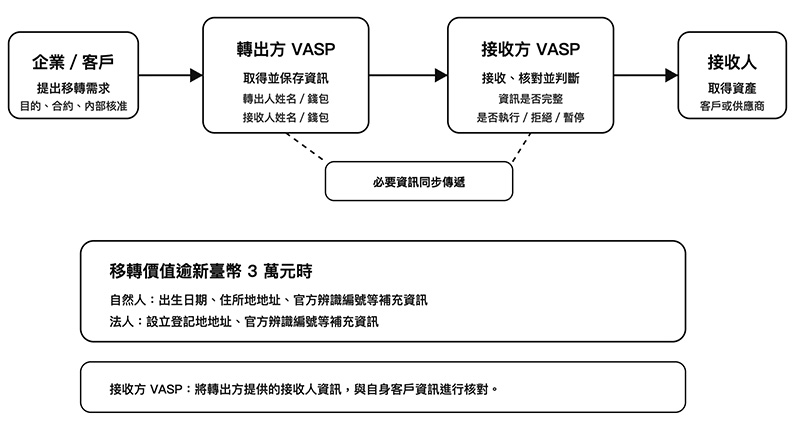
所謂 Travel Rule,簡單來說,就是當虛擬資產在服務商之間移轉時,轉出方與接收方必須取得、保存並傳遞必要的轉出人與接收人資訊。傳統金融匯款本來就有類似的資金移轉資訊要求,虛擬資產只是把問題搬到錢包地址、交易平台與跨境系統介接上。
台灣目前的規範方向也已經很明確。依《提供虛擬資產服務之事業或人員防制洗錢及打擊資恐辦法》第 7 條,虛擬資產服務商如果擔任轉出方,應取得必要且正確的轉出人資訊,以及必要的接收人資訊,並立即且安全地提供給接收方事業;必要資訊至少包括轉出人姓名、轉出虛擬資產的錢包資訊,以及官方身分證明文件號碼、地址、出生日期及出生地其中之一。接收人資訊則包括接收人姓名與接收虛擬資產的錢包資訊。若服務商無法取得或提供必要資訊,就不得執行虛擬資產移轉。
這次金管會預告的修正方向,則讓這套制度更接近實務落地。依新聞稿中說明,未來將採「上限強化型」資訊蒐集機制,VASP 不論移轉價值多寡都應實施 Travel Rule;但當移轉價值逾新臺幣 3 萬元時,還要依轉出人與接收人是自然人或法人,額外取得出生日期、住所地地址、官方辨識編號或設立登記地地址等資訊。接收方 VASP 在移轉價值逾新臺幣 3 萬元時,也必須將轉出方提供的接收人資訊,與自己持有的客戶資訊進行核對。
企業可以把它想成過去對供應商、銀行帳戶與跨境付款的管理,只是控制點從銀行帳號移到錢包地址,風險判斷也從付款前審核延伸到鏈上交易監控、地址風險評分與服務商互通能力。
鏈上看得到,不等於透明
區塊鏈讓交易紀錄可以被查詢,這是它的重要價值。但鏈上看得到的資料,多半只是某個地址在某個時間點,把某種資產轉到另一個地址。它未必能告訴我們,這個地址背後是誰、交易目的為何、是否經過企業內部核准、接收方是否為受監理服務商、這筆交易是否涉及高風險司法管轄區,或是否與詐欺、制裁、駭侵資金流有關。
未來當企業接受穩定幣付款、使用交易平台處理跨境結算,或讓海外據點透過錢包收付款時,一份交易截圖並不夠。企業需要把內部流程與鏈上紀錄接起來,讓交易從申請、核准、付款到入帳都有跡可循。
這套架構至少要能回答幾個問題:誰提出交易需求?交易對手是誰?錢包地址如何確認?地址風險是否檢查?使用哪一個服務商?對方是否受監理?交易目的與合約是否一致?鏈上交易完成後如何入帳、覆核與保存紀錄?
境外平台與非託管錢包,是最容易忽略的邊界
Travel Rule 推動多年後,各國仍然反覆碰到同一個難題:受監理平台之間交換資料已經不容易,境外平台、非託管錢包與不同法域標準不一致,會讓實務推動更複雜。金管會這次採分階段方式推動,也正是因為境內 VASP 之間比較容易先建立共同規格,跨境 VASP 之間還要面對不同法域、不同系統與不同監理標準的落差。
例如,海外客戶要求以穩定幣付款,但來源可能是境外平台或個人錢包;供應商提供的收款地址可能不是受監理託管帳戶,而是自主管理錢包;外包團隊可能使用不同國家的交易平台收款;子公司可能因當地便利性而使用未經總公司評估的服務商。
這些情境未必一開始就看起來高風險,卻很容易在企業治理邊界上形成漏洞。因為總公司可能以為只是收款方式不同,業務單位可能以為只是客戶要求,財務部門可能只看到入帳結果,資訊部門可能只負責 API 是否能串接,卻沒有人完整判斷這筆虛擬資產從哪裡來、經過誰、是否可以接受。
企業應該建立的是跨境交易證據鏈
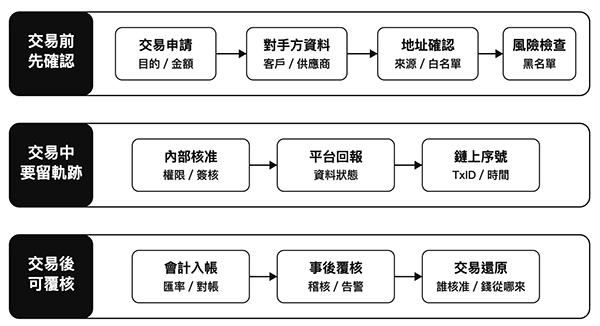
面對這波監理變化,企業不一定要急著導入虛擬資產服務,也不需要因為專法上路就立刻把穩定幣放進付款流程。但企業可以趁這個時間,先把虛擬資產跨境交易的基本管理工作做起來。
我認為,CIO 至少可以從三件事開始。
第一,是建立錢包與服務商盤點。企業要知道哪些部門、子公司、海外據點、平台系統或合作夥伴已經接觸虛擬資產服務。盤點範圍不應只限於公司是否持有加密貨幣,也應包括是否接受穩定幣付款、是否使用交易平台、是否有錢包地址、是否串接第三方支付或鏈上分析工具,以及是否有外部人員能操作相關帳號。
第二,是建立交易對手與地址風險檢查。企業若接受虛擬資產或穩定幣付款,除了確認資產是否到帳,也要確認交易對手、錢包地址、服務商狀態、司法管轄區、制裁與黑名單風險,以及是否符合內部授權目的。這些檢查不一定都要由 CIO 單獨執行,但 CIO 要確保系統流程能支援它,避免判斷只停留在人工訊息往返。
第三,是建立跨境交易證據鏈。企業需要把交易申請、合約目的、對手方資料、地址確認、風險評分、內部核准、平台回報、鏈上交易序號、入帳紀錄與事後覆核串起來。這條證據鏈可以讓企業在遇到詐欺、洗錢調查、資安事件或帳務爭議時,有能力還原事實。
[ 閱讀 蔡孟凌 所有專欄文章 ]
這三件事看起來像法遵要求,實際上也牽涉資訊管理。資料在哪裡產生、如何保存、誰能修改、系統之間如何串接、異常如何告警,最後都會回到 CIO 的工作範圍。
整體而言,當虛擬資產開始進入企業的支付、結算與跨境合作流程時,CIO 要協助企業看見那些原本藏在錢包地址、API、交易平台與海外服務商之間的治理邊界。
(本文授權非營利轉載,請註明出處:CIO Taiwan)