Akira 勒索攻擊與 Unix Stealer 揭露企業入侵正從破解防禦轉向濫用既有信任
文、圖/漢領國際
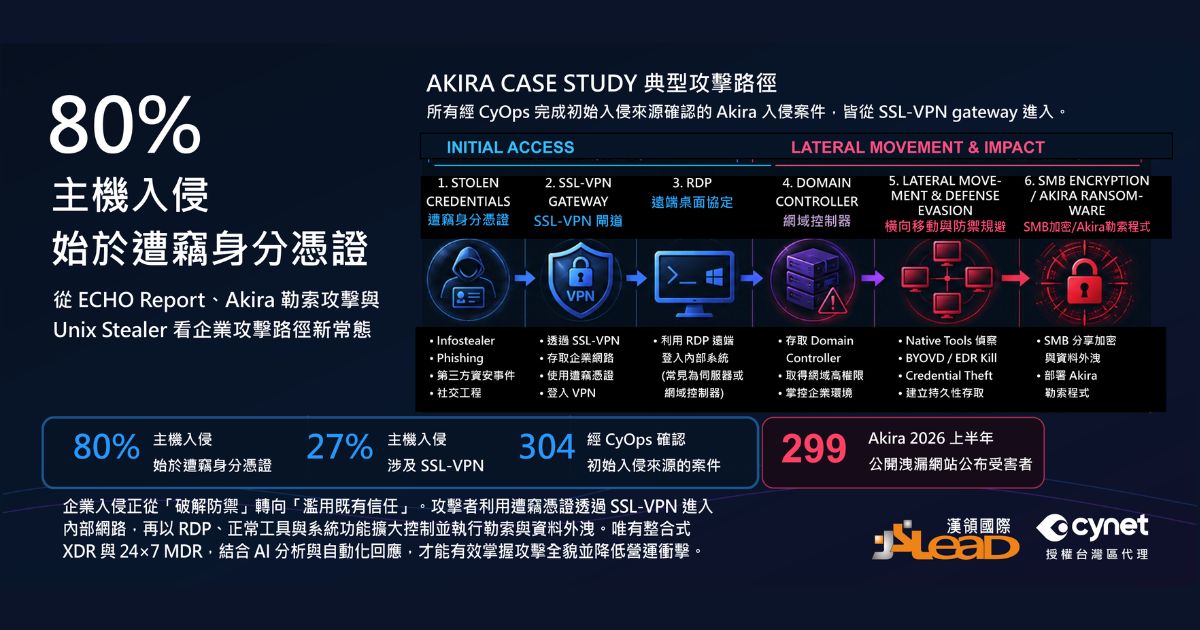
Cynet 24×7 CyOps MDR 團隊針對 2026 年上半年處理的 304 起資安事件進行分析,最新 ECHO Report 顯示,80% 的主機入侵始於遭竊身分憑證,27% 涉及 SSL-VPN。Cynet 於 8 月進一步公布 Akira 勒索攻擊與 Unix Stealer 實際研究,顯示攻擊者正從傳統「破解防禦」,轉向利用合法帳號、VPN、RDP、遠端管理工具與既有信任機制取得初始存取權,讓企業身分安全與跨環境事件關聯成為新的防禦重點。
在 Akira 勒索攻擊分析中,CyOps 指出,2026 上半年完成初始入侵來源確認的 Akira 相關主機入侵事件,皆由 SonicWall SSL-VPN Gateway 取得初始存取權;Akira 同期並於其資料外洩網站公布 299 名受害者。其中一例,攻擊者以遭入侵的網域管理者身分憑證登入 SSL-VPN,再透過 RDP 進入網域控制站,利用 Windows 原生指令進行偵察,並嘗試透過 BYOVD(Bring Your Own Vulnerable Driver)停用端點防護,最後準備經由 SMB 對共享資料夾進行大規模加密。整條攻擊鏈大量使用合法登入與內建工具,也提高傳統單點偵測的難度。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
另一項 Unix Stealer 研究則揭露身分憑證如何被大量竊取。Unix Stealer 雖名為 Unix,實際上是針對 Windows 環境的資訊竊取程式,可蒐集瀏覽器密碼與 Cookie、VPN/FTP 憑證、Wi-Fi 憑證、加密貨幣錢包、截圖與剪貼簿內容,並可在記憶體中建立 ZIP 壓縮檔後,透過 Telegram Bot API 將資料外傳。這意味端點一旦感染 Infostealer,風險可能迅速從單一裝置擴大至 VPN、雲端服務、企業帳號與其他遠端存取環境。
面對此類以身分與合法工具為核心的攻擊路徑,企業除應強化 VPN、管理者與高價值帳號的 MFA,並持續檢視 SSL-VPN 韌體、管理介面與 MFA 重設流程外,亦應監控 RDP、Quick Assist、AnyDesk、ScreenConnect 等遠端工具;若確認端點遭 Infostealer 感染,應將該裝置可存取的帳號、Session Token、VPN 與其他高價值身分憑證視為可能外洩,立即評估撤銷與輪替,同時建立跨端點、身分、網路與雲端的事件關聯,以及 24×7 調查與回應能力。
漢領國際表示:「最新事件顯示,現代攻擊者不一定需要突破安全控制,而是利用遭竊身分憑證與企業原本允許的登入、遠端存取及系統工具完成攻擊。企業防禦不能只判斷單一檔案是否惡意,更需要持續確認身分是否可信、行為是否合理,以及事件是否正在跨環境擴大。Cynet All-in-One 原生整合式 AI 資安防護平台結合 XDR、ITDR、SIEM、CyAI、原生自動化與免費 24×7 CyOps MDR,可協助資安團隊更快理解完整攻擊脈絡並執行回應。」