• 登入
  • 註冊網站會員
CIO Taiwan
  • 活動
  • 影音
  • 趨勢分析
  • CIO 雜誌
  • CISO精選
  • 電子報
  • 下載
  • 聯繫我們
沒有結果
查看所有結果
CIO Taiwan
沒有結果
查看所有結果
首頁 新聞速寫

Check Point揭露微軟零時差漏洞最新觀察報告 發現全球企業受攻擊次數倍增

2021-03-24
分類 : 新聞速寫
0
A A
0
Check Point揭露微軟零時差漏洞最新觀察報告 發現全球企業受攻擊次數倍增

全球網路安全解決方案領導廠商Check Point Software Technologies Ltd. 揭露近日Microsoft Exchange Server零時差漏洞的相關攻擊數據,並預告即將公佈防範建議。自漏洞曝光後,駭客與資安人員之間展開了一場激烈的攻防戰,全球資安專家們正努力採取大規模預防措施,而駭客們則持續試圖利用 Microsoft Exchange 中的遠端程式碼執行漏洞(RCE)。

Check Point數據顯示,當前遭受最多攻擊的國家為美國 (17%),其次是德國(6%)、英國(5%)及荷蘭(5%);首當其衝的行業分別為政府及軍事部門(27%)、製造業(15%)與金融業(14%)。

微軟Exchange Server零時差漏洞事件

微軟在 3 月 3 日針對Exchange Server 發佈了一個緊急修補程式。Exchange Server為全球最受歡迎的電子郵件伺服器,在收發電子郵件、會議邀請以及任何使用Outlook 的過程皆會使用到。

來自臺灣資安公司戴夫寇爾(DEVCORE)的蔡政達於一月份揭露了兩個漏洞,為確定這些漏洞的嚴重程度,微軟對 Exchange Server作了進一步調查,隨後又發現五個重大漏洞。透過這些漏洞,攻擊者無需經過身份驗證或登入帳戶,即可從 Exchange Server讀取電子郵件,若進一步使用漏洞串聯(Vulnerability Chaining),攻擊者則能夠完全接管電子郵件伺服器。一旦攻擊者接管了 Exchange Server,他們就可以連網並進行遠端存取,因為許多 Exchange Server都具有網路暴露(internet exposer)功能,特別是 Outlook網頁版,並整合至更廣泛的網路之中,這對數百萬企業構成了嚴重的安全風險。

可能面臨風險的企業

若企業的微軟 Exchange Server 有連接至網路、未更新至最新的修補程式,且沒有採用第三方軟體廠商如 Check Point 的保護,即可假定該伺服器已遭受攻擊。受感染的伺服器將允許未經授權的攻擊者竊取企業的電子郵件,並以系統權限在企業內執行惡意程式碼。

四個Microsoft Exchange Server零時差漏洞

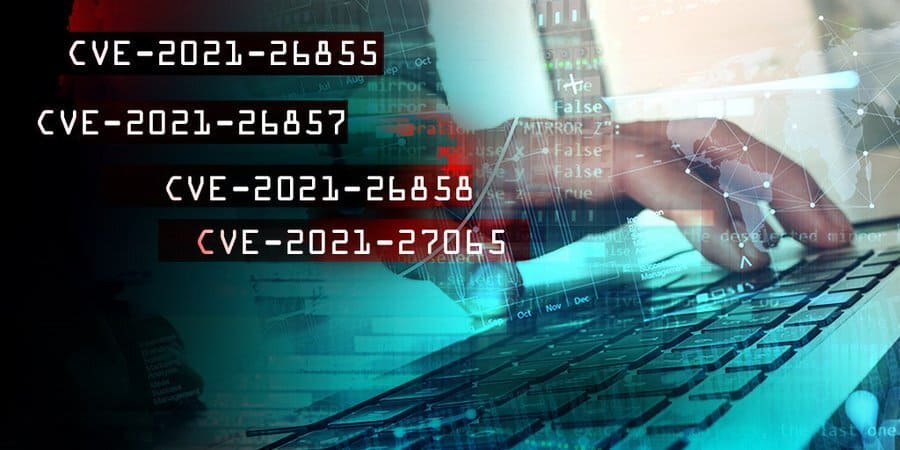
  • CVE-2021-26855 — Exchange 中的一個伺服器端請求偽造(SSRF)漏洞,允許攻擊者發送任意 HTTP 請求,並被視為 Exchange Server 而通過身份驗證。
  • CVE-2021-26857 — 整合通訊(UM)中不安全的反序列漏洞(Deserialization Vulnerability)。不安全的反序列漏洞是指程式對不受信任的使用者可控數據進行反序列化。HAFNIUM 能夠利用此漏洞在 Exchange Server 上以系統身份執行程式碼,但此漏洞需要擁有管理員權限或透過其他漏洞才能被有效利用。
  • CVE-2021-26858 — Exchange 中的身份驗證後任意檔案寫入漏洞。如果 HAFNIUM 可以通過 Exchange Server 的身份驗證,則可以使用此漏洞將檔案寫入伺服器上的任何路徑。它們可以利用 CVE-2021-26855 SSRF 漏洞或破壞合法管理員的憑證進行身份驗證。
  • CVE-2021-27065 — Exchange 中的身份驗證後任意檔案寫入漏洞。如果 HAFNIUM 可以通過 Exchange Server的身份驗證,則可以使用此漏洞將檔案寫入伺服器上的任何路徑。它們可以利用 CVE-2021-26855 SSRF 漏洞或破壞合法管理員的憑證進行身份驗證。

自漏洞被揭露以來,Check Point Research陸續收到了許多有關攻擊者身份、動機和近期主要駭客事件背景問題。如同先前的Sunburst攻擊,在這次攻擊中,攻擊者將一個常見的平台作為入口,秘密入侵並長期停留在網路中,而好消息是,只有技術高超且資金充足的攻擊者才能利用前門潛入全球數以萬計的企業。儘管這場利用 Exchange Server 零時差漏洞發起的攻擊引起了廣泛關注,但其攻擊目的以及駭客試圖竊取的內容仍不為人所知。面臨風險的企業不僅應為其 Exchange Server 採取預防措施,更應全面檢視企業網路中的活躍威脅及所有資產。

Check Point 為預防攻擊及資安防護提供了以下建議:

  • 修補程式 — 立即手動更新微軟 Exchange Server 至微軟提供的最新修補版本。
  • 威脅防護措施 — Check Point的威脅防護措施能夠為此次微軟揭露的漏洞提供全面的安全防護。
標籤: Check point資安資安報告零時差漏洞
上一篇文章

中華電信2021智慧城市展,六大應用虛實齊發!展現海外佈局能量

下一篇文章

智慧城市展 – 凌羣電腦展出「人工智慧未來城」

相關文章

凌羣攜手日本CIJ簽署智慧電腦人戰略合作 打造「會做事」企業數位員工
新聞速寫

凌羣攜手日本CIJ簽署智慧電腦人戰略合作 打造「會做事」企業數位員工

2026-10-20
伊頓電氣台灣與菲律賓總經理林鈺培(左) 與 台塑新智能協理洪平松博士
新聞速寫

AI用電需求攀升 伊頓能源展大秀完整電力管理方案強化供電韌性

2026-10-19
AI 零售實戰 SHOPLINE 三箭齊發:產品應用、資安治理與組織轉型
新聞速寫

AI 零售實戰 SHOPLINE 三箭齊發:產品應用、資安治理與組織轉型

2026-10-19
下一篇文章
智慧城市展 – 凌羣電腦展出「人工智慧未來城」

智慧城市展 - 凌羣電腦展出「人工智慧未來城」

發佈留言 取消回覆

發佈留言必須填寫的電子郵件地址不會公開。 必填欄位標示為 *

2026 Elite Vendor

追蹤我們的 Facebook

近期文章

  • 喝手搖飲風味總是沒變?揭開大型茶廠用 AI 保存老茶師經驗的數據秘密!
  • 【防颱警報】資安颱風威脅更大 資安防禦不可懈怠
  • HITCON CISO Summit 2026 聚焦 AI 威脅、半導體供應鏈與企業韌性
  • PHP、Node.js、Go 緊急修補 涵蓋遠端執行與憑證風險
  • 【科技解碼】公司裡的隱形機器人正在搬走機密?不可不知的地下 AI 風暴!

📈 CIO點閱文章週排行

  • PHP、Node.js、Go 緊急修補 涵蓋遠端執行與憑證風險

    PHP、Node.js、Go 緊急修補 涵蓋遠端執行與憑證風險

    0 分享
    分享 0 Tweet 0
  • 設置資料管理層 機敏資料進 AI 就攔截

    0 分享
    分享 0 Tweet 0
  • 【專訪】台北富邦銀行執行副總經理暨數位金融總處長陳弘儒:全行 AI 能力,打造金融生態圈

    0 分享
    分享 0 Tweet 0
  • AI 資安國際標準 ISO 27090 強化 AI 治理

    0 分享
    分享 0 Tweet 0
  • 提升 AI 資安,從事後補救轉向採購前嵌入規格

    0 分享
    分享 0 Tweet 0
  • Shadow AI 安全威脅難防,企業重要系統需優先納入治理

    0 分享
    分享 0 Tweet 0
  • 用光點亮大腦暗區:人類正式邁入能「看清並調控」腦內神經網路的新時代

    0 分享
    分享 0 Tweet 0
  • 代理人 AI 時代,信任就是商機

    0 分享
    分享 0 Tweet 0
  • HITCON CISO Summit 2026 聚焦 AI 威脅、半導體供應鏈與企業韌性

    0 分享
    分享 0 Tweet 0
  • 【調查】金融業 AI 應用轉向決策支援 生成式 AI 導入率達 76%

    0 分享
    分享 0 Tweet 0

數位及平面

  • CIO Taiwan 網站
  • CIO 雜誌紙本
  • CIO 雜誌 HYREAD 版
  • CIO 雜誌 Zinio 版

關注社群

  • Line 加入好友
  • Facebook 粉絲頁

合作夥伴

  • CIO 協進會

關於我們

  • 公司介紹及工作機會
  • 隱私權政策

旗訊科技股份有限公司|統編:84493719|台北市 100 中正區杭州南路一段 15-1 號 19 樓|TEL: 886-2-23214335
Copyright © Flag Information Co.,Ltd. All Rights Reserved.

CIO Taiwan 歡迎你回來!

可用 使用者名稱 或 Email 登入

忘記密碼 註冊

歡迎註冊 CIO Taiwan 網站會員

請設定 Email 及 使用者名稱(使用者名稱不接受中文、將來無法更改)

欄位皆為必填 登入

找回密碼

請輸入 使用者名稱 或 Email 以重設密碼

登入
  • 登入
  • 註冊
沒有結果
查看所有結果
  • 活動
  • 影音
  • 產業速報
  • 新聞速寫
  • 風雲人物
  • 產業瞭望
  • 專欄
  • 精選文章
  • 原生現場
  • 供應商視野
  • 線上調查
  • CIO 雜誌
  • 電子報
  • 下載
  • 聯繫我們

© 2020 CIO Taiwan 版權所有

7/28 活動延期通知

因高雄市政府於7/28早上宣布全日停班停課,因此「智慧醫療研討會高雄場」活動延期舉辦。主辦單位將另行公告研討會相關訊息,歡迎報名參加!

您已閒置超過 3 分鐘了,為您推薦其他文章!點擊空白處、ESC 鍵或關閉回到網頁

AI 對抗 AI 資安攻防升級 資安院布局 Agentic AI 強化威脅偵測

整理/鄭宜芬 因應人工智慧技術快速發展及全球資安威脅態勢持續演變,國家資通安全研

【專訪】台達智能製造解決方案發展部研發總監楊應龍:製造數據中樞 邁向 AI-Ready

透過可信任的數據,台達的智慧製造從原生數位工廠、資料治理到 Digital Tw

AI 資安疫情全球蔓延,機關與企業如何迎戰?

資安院長龔化中上任之期許 資安院是台灣的「數位消防隊」,我們會持續強化情資分析、

【調查報告】ShinyHunters 大規模漏洞攻擊 WAF 防線外仍須確認修補

整理/鄭宜芬 Google Cloud 旗下 Mandiant 與 Google

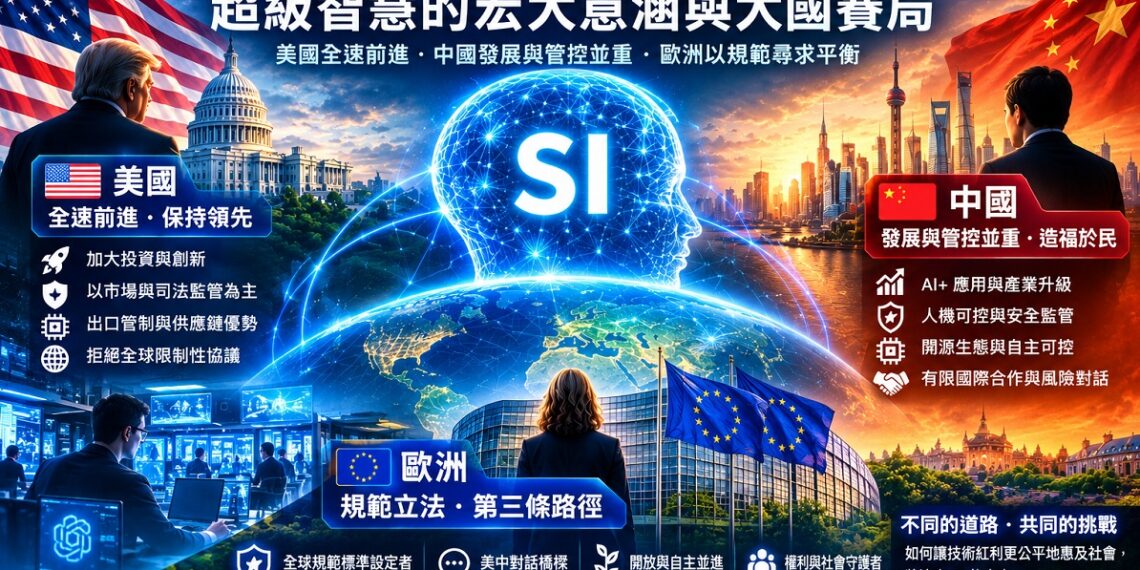
決戰下一個紀元!超級智慧的宏大意涵與大國賽局

文/黃光彩 剛舉行的「華府川習會」中,兩國針對科技競爭進行了深度會談。其中最受矚

以「自適應 AI 治理循環」管理「地下 AI 與模型技術債」

AI 不會等待企業把治理架構準備好才進入組織,它先從員工的日常工作、部門的效率需

24 小時考驗判斷力:CRA 要問的是多快釐清受影響產品

文/游政卿‧校訂╱CIO 編輯室 《網路韌性法》的 24 小時通報時限一啟動,企

【影】無人機從巡檢走向物流 掌握通訊、AI 與資料整合的規模化關鍵

整理/鄭宜芬 隨著無人機從軍事、巡檢走向物流、災防與公共服務,低空經濟的競爭已不

設置資料管理層 機敏資料進 AI 就攔截

員工把公司檔案送進生成式 AI 之事屢見不鮮。以企業防制手法來看,大型組織或大企

文章分類

  • 產業速報
  • 專欄
  • 影音
  • 風雲人物
  • CXO分享
  • 產業瞭望
  • 原生現場
  • 精選文章
  • 趨勢分析
  • 供應商視野
  • 新聞速寫
  • 下載
  • Sponsors

熱門標籤

  • 最新文章
  • 雲端運算
  • 人工智慧
  • 數位轉型
  • 製造業
  • 物聯網
  • 資料與分析
  • 資安
  • 區塊鏈
  • 5G
  • 儲存
  • 基礎架構

活動

  • CIO價值學院 四堂課
  • 智慧醫療研討會 台北/高雄場
  • 金融科技高峰會 春季/秋季場
  • 製造業CIO論壇 台北/台中/高雄場
  • 商業服務科技論壇
  • 亞太CIO論壇
  • CISO資安學院 金融/醫療/新竹場
  • CIO Insight 調查

影音

  • 影音