整理/鄭宜芬
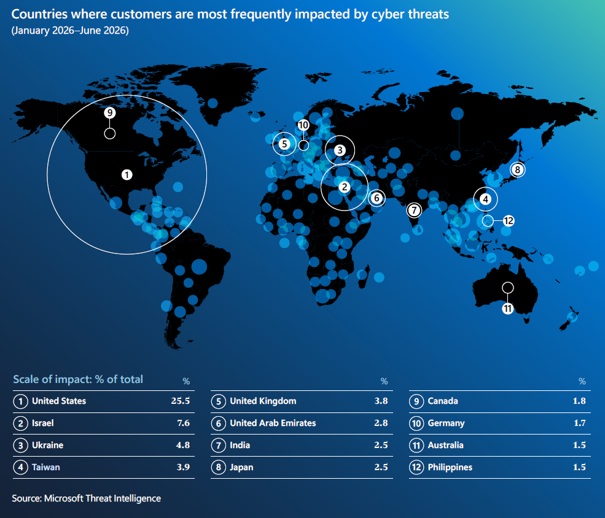
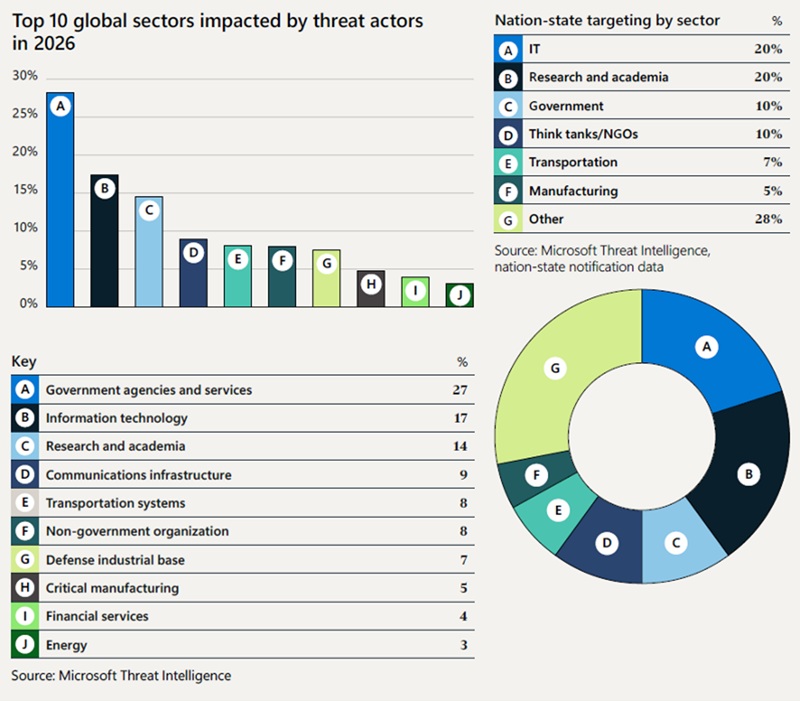
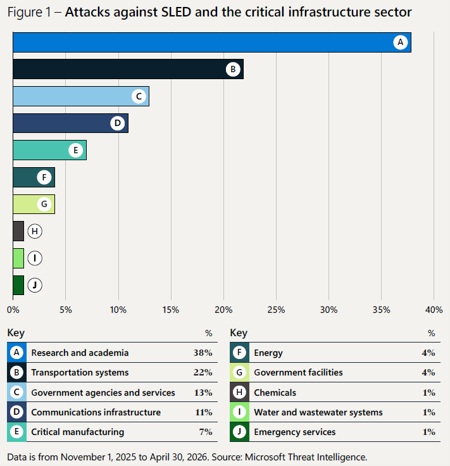
臺灣面臨的資安威脅程度持續升高。微軟近期發布《Microsoft 數位防禦報告》指出,2026 年上半年臺灣在受資安威脅影響最頻繁的國家與地區中排名全球第 4、亞太第 1;在亞太地區國家/地區級活動的樣本中,微軟觀測到 193 個與臺灣有關的事件。從全球趨勢來看,政府機關與公共服務也是受資安威脅影響最嚴重的領域,佔比由 2025 年的 17% 升至 2026 年的 27%,並持續成為國家/地區級行動鎖定的主要目標。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
報告指出,攻擊者取得存取權後的潛伏時間在多個產業增加,及早偵測仍是重要挑戰。2026 年由網路釣魚造成的入侵事件佔所有觀察入侵事件的 23%,高於 2025 年的 7%,顯示身分仍是攻擊者取得初始存取權的重要途徑。涉及有效帳戶的入侵事件中,52.2% 最終進一步導致其他憑證遭竊取,攻擊者可由單一立足點快速擴大行動,進而造成資料竊取、勒索軟體攻擊或關鍵服務中斷。
綜合上述趨勢,AI 時代的資安除了防止個別入侵事件,還須確保機構能夠在風險互相連動、威脅快速演變,以及攻擊者得以長時間隱匿的環境中維持有效運作。公私協力合作的重要性也更勝以往,不僅有助於保護政府的關鍵基礎設施,也能藉此制定因應新興技術所需的政策與法規。
[ 推薦閱讀:當產品的 PQC 升級受限,誰有權決定繼續支援? ]
強化韌性五大優先事項
- 為變化更快速的威脅環境做好準備
AI 正在壓縮資安的應變時間。攻擊者的行動越來越快,從發現漏洞到將其運用於攻擊,攻擊者從發現漏洞到發動攻擊可能不到 24 小時,而 2026 年公開揭露的軟體漏洞數量預計達 72,000 筆,組織需要提升威脅情資蒐集、快速決策及跨機構協作能力,並在事件發生前釐清責任與應變機制
- 將安全融入 AI 生態系
AI 安全也應納入整體資安治理。隨著 AI 應用深入政府公共服務,AI 系統所涉及的基礎設施、資料、模型、應用程式與供應商均可能成為風險來源,因此應從安全始於設計(secure-by-design)、測試評估、供應鏈透明度及責任機制等面向建立防護。
- 預先規劃資安事件擴散的應變機制
網路罪犯與國家/地區級行為者的目的雖不同,但兩者皆日益仰賴許多相同入侵途徑,包括身分盜用、暴露於風險中的應用程式、社交工程(social engineering)與正常的 IT 管理工具等。
報告提醒,資安事件可能迅速從單一組織擴散至供應商、合作夥伴及其他服務提供者。政府與組織除了掌握事件起因,也需要評估後續可能影響,並將供應鏈及第三方服務納入應變計畫。
- 推動即時且雙向的公私部門資訊共享
現代網路犯罪藉由相互連結的攻擊者、相關服務及基礎設施共同運作,單一機構難以獨自掌握全貌或阻止攻擊。單一組織出現盜用帳號事件可能是更大規模攻擊活動的預警,不明確的資安訊號若透過跨組織、跨轄區的整合分析,便可能揭露協同攻擊行動。對此,政府與企業應建立雙向情資交換機制,將威脅情報轉化為偵測、調查與防禦行動。
- 確保關鍵服務在遭遇突發事件時仍持續運作
在關鍵服務持續運作方面,報告建議政府定期進行桌上演練,將政策制定者、營運決策者、執法機關、關鍵基礎設施營運者及私營企業納入,預先驗證事件通報、資訊共享、跨部門協調及對外溝通機制。同時,也應掌握支撐關鍵服務的身分、系統、供應商與基礎設施,讓資安防護與應變能力延伸至整體公共服務生態系。
[ 推薦閱讀:資通安全管理新法對企業的影響 ]
隨著網路事件開始橫跨組織與國家,韌性取決於技術準備程度,以及各機構能否在壓力下有效協作。在 AI 驅動且網路威脅互連日益深化的時代,組職需要為網路攻擊事件發展更快、擴散更廣、影響比以往更深遠的未來做好準備。
(本文授權非營利轉載,請註明出處:CIO Taiwan)