• 登入
  • 註冊網站會員
CIO Taiwan
  • 活動
  • 影音
  • 趨勢分析
  • CIO 雜誌
  • CISO精選
  • 電子報
  • 下載
  • 聯繫我們
沒有結果
查看所有結果
CIO Taiwan
沒有結果
查看所有結果
首頁 產業速報

【調查報告】ShinyHunters 大規模漏洞攻擊 WAF 防線外仍須確認修補

2026-10-01
分類 : 產業速報, 科技解碼
0
A A
0
【調查報告】ShinyHunters 大規模漏洞攻擊 WAF 防線外仍須確認修補

整理/鄭宜芬


Google Cloud 旗下 Mandiant 與 Google Threat Intelligence Group(GTIG)最新調查報告指出,威脅行動者 UNC6240(ShinyHunters)持續利用 CVE-2026-35273 攻擊全球 PeopleSoft 環境,相較 6 月以高等教育機構為主的首波活動,新一波攻擊範圍已擴及科技、IT 服務、醫療、農業、運輸及政府等不同產業。

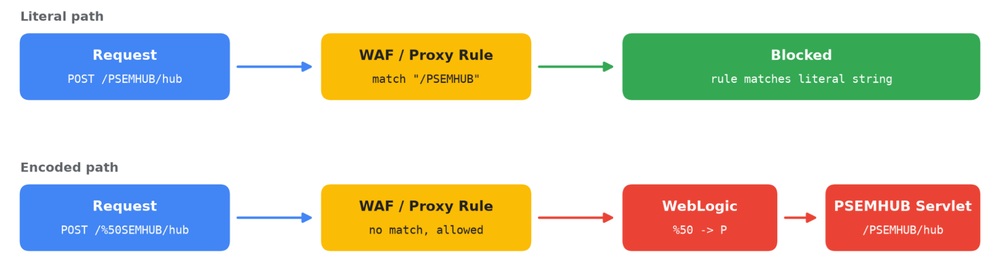
更值得企業資安團隊注意的是,這次攻擊不僅重複利用既有漏洞,而且針對防禦措施進行調整。威脅行動者將請求路徑中的「P」進行 URL 編碼,把原本的 /PSEMHUB/ 改寫為 /%50SEMHUB/,藉此避開部分依賴字串比對的 WAF 與反向代理規則;PeopleSoft 應用伺服器解碼後,仍會將請求導向存在漏洞的服務端點。

[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]

WAF封鎖不等於漏洞已修補

6 月首波攻擊期間,企業可透過封鎖 /PSEMHUB/* 等方式降低外部暴露風險,但新一波活動已顯示,單純依靠固定路徑進行防護可能被攻擊者繞過。

這也凸顯漏洞管理的基本問題:WAF 擋住攻擊特徵,不代表漏洞本身已經修補。當攻擊者可以透過 URL 編碼、大小寫或其他方式改變請求表示方式,單純依賴邊界設備的字串比對,防護便可能出現落差。

CVE-2026-35273 最初在 2026 年 5 月底至 6 月初遭到零時差利用,Oracle 於 6 月 10 日發布安全性警示。如今漏洞已有公開修補資訊,企業應重新確認 PeopleSoft 執行個體、版本、修補狀態,以及哪些系統仍可從外部連線。

[ 推薦閱讀:當產品的 PQC 升級受限,誰有權決定繼續支援? ]

修補之外,也要確認是否已經被利用

此次攻擊顯示,漏洞遭利用後,攻擊者可能進一步建立持續存取能力。Mandiant 觀察到部分遭入侵環境出現 JSP 網頁後門,以及 Windows 主機遭植入惡意程式;部分案例中,攻擊者甚至取得作業系統層級高權限。

因此,資安團隊在套用 Oracle 針對 CVE-2026-35273 的安全性更新後,也應同步檢視是否已有入侵跡象。可從 PeopleSoft 使用的 WebLogic 存取日誌著手,搜尋 /PSEMHUB/ 及經過 URL 編碼的變形路徑,例如 /%50SEMHUB/,並留意來自外部來源的 POST 請求。

同時檢查 PSEMHUB 應用程式目錄是否出現原始產品未提供的 .jsp、.jspx 或 .exe 檔案,並留意 WebLogic Java 程序是否異常啟動 Shell 或其他系統程序。
◤(擷取自官網)

從漏洞修補延伸至暴露面管理

若企業不需要持續使用 Environment Management Hub(EMHub),可依 Oracle 安全性指引停用相關服務;在適用架構下,也可移除 PSEMHUB 應用程式,以降低暴露面。

資安團隊也應將 Web伺服器、應用程式、主機與網路流量資料串聯檢視。攻擊者在正式利用漏洞前,可能先送出特定 POST 請求確認系統是否可被利用,因此偵測不應只關注惡意檔案是否已經出現。

此次攻擊再次顯示,WAF可以降低攻擊成功機率,但無法取代漏洞修補。企業除了確認漏洞是否完成修補,也應回溯日誌確認是否曾遭利用,並檢查主機、帳號、資料庫連線及對外連線活動。

對甲方資安團隊而言,PeopleSoft事件的核心不只是「有沒有擋住攻擊」,而是能否從漏洞盤點、修補、降低暴露面,到事後檢視,建立一套可驗證的風險關閉流程。當攻擊者開始根據企業防禦方式調整攻擊路徑,確認「已修補」與「未遭利用」的重要性也更加提高。


(本文授權非營利轉載,請註明出處:CIO Taiwan)

標籤: CVE-2026-35273ShinyHuntersUNC6240WAF修補漏洞資安
上一篇文章

從分散查核到聯合防護 政府資安稽核聚焦委外供應鏈共通風險

下一篇文章

告別零件王國!台灣電子業如何靠「系統整合」搶下 AI 時代霸主?

相關文章

金管會資安長會議 聚焦 AI 攻擊與代理 AI 安全、強化防禦及應變
產業速報

金管會資安長會議 聚焦 AI 攻擊與代理 AI 安全、強化防禦及應變

2026-11-13
科技解碼

AI 浪潮襲來資訊長卻沒時間?揭密企業蹲低蹲好的布局關鍵

2026-11-13
Quantum Taiwan 2026 全球量子科技交流匯聚臺灣 邁向實質驗證與系統化發展
產業速報

Quantum Taiwan 2026 全球量子科技交流匯聚臺灣 邁向實質驗證與系統化發展

2026-11-12
下一篇文章

告別零件王國!台灣電子業如何靠「系統整合」搶下 AI 時代霸主?

2026 Elite Vendor

追蹤我們的 Facebook

近期文章

  • 戰場逼出的自主 AI 革命!企業能否複製烏克蘭的落地奇蹟?
  • 平台業者個資外洩 消費者問責品牌商
  • 金管會資安長會議 聚焦 AI 攻擊與代理 AI 安全、強化防禦及應變
  • 中飛科技引進 Qsec Global 資安方案 協助企業揭露資安盲區、強化防禦韌性
  • 昕力資訊攜手 HPE 深化策略結盟 布局主權 AI 「智算力」服務

📈 CIO點閱文章週排行

  • 台達電 SustainX 的能碳合一平台經濟學

    台達電 SustainX 的能碳合一平台經濟學

    0 分享
    分享 0 Tweet 0
  • 昕力資訊攜手 HPE 深化策略結盟 布局主權 AI 「智算力」服務

    0 分享
    分享 0 Tweet 0
  • 【專訪】臺灣中小企業銀行數位金融部協理蔡育呈:聚焦中小企業 深化 AI 布局

    0 分享
    分享 0 Tweet 0
  • AI 資安國際標準 ISO 27090 強化 AI 治理

    0 分享
    分享 0 Tweet 0
  • AI 網攻擴大企業受害 72 小時內應變成資安關鍵

    0 分享
    分享 0 Tweet 0
  • 思邁智能推 MaiAgent 打造企業 AI 核心

    0 分享
    分享 0 Tweet 0
  • 【專訪】第一銀行副總經理兼資安長劉培文:資安治理 邁向韌性銀行

    0 分享
    分享 0 Tweet 0
  • 2027 CIO Insight 調查報告(4)科技採用:科技採用指數越高者 AI 越看得見導入效益

    0 分享
    分享 0 Tweet 0
  • 2027 CIO Insight (3) AI 治理:先讓風險看得見 再決定哪些要嚴管

    0 分享
    分享 0 Tweet 0
  • 設備聯網 鑄就 AI 轉型底座

    0 分享
    分享 0 Tweet 0

數位及平面

  • CIO Taiwan 網站
  • CIO 雜誌紙本
  • CIO 雜誌 HYREAD 版
  • CIO 雜誌 Zinio 版

關注社群

  • Line 加入好友
  • Facebook 粉絲頁

合作夥伴

  • CIO 協進會

關於我們

  • 公司介紹及工作機會
  • 隱私權政策

旗訊科技股份有限公司|統編:84493719|台北市 100 中正區杭州南路一段 15-1 號 19 樓|TEL: 886-2-23214335
Copyright © Flag Information Co.,Ltd. All Rights Reserved.

CIO Taiwan 歡迎你回來!

可用 使用者名稱 或 Email 登入

忘記密碼 註冊

歡迎註冊 CIO Taiwan 網站會員

請設定 Email 及 使用者名稱(使用者名稱不接受中文、將來無法更改)

欄位皆為必填 登入

找回密碼

請輸入 使用者名稱 或 Email 以重設密碼

登入
  • 登入
  • 註冊
沒有結果
查看所有結果
  • 活動
  • 影音
  • 產業速報
  • 新聞速寫
  • 風雲人物
  • 產業瞭望
  • 專欄
  • 精選文章
  • 原生現場
  • 供應商視野
  • 線上調查
  • CIO 雜誌
  • 電子報
  • 下載
  • 聯繫我們

© 2020 CIO Taiwan 版權所有

7/28 活動延期通知

因高雄市政府於7/28早上宣布全日停班停課,因此「智慧醫療研討會高雄場」活動延期舉辦。主辦單位將另行公告研討會相關訊息,歡迎報名參加!

您已閒置超過 3 分鐘了,為您推薦其他文章!點擊空白處、ESC 鍵或關閉回到網頁

2027 CIO Insight 調查報告(4)科技採用:科技採用指數越高者 AI 越看得見導入效益

依據科技採用指數分群,前段企業特徵:設有 AI 負責人、治理框架較早到位、做不下

Shadow AI 安全威脅難防,企業重要系統需優先納入治理

過去,不論企業內部使用何種軟體,理論上 IT 部門總能掌握到其使用的軌跡,如今

平台業者個資外洩 消費者問責品牌商

平台業者發生個資外洩後,品牌商在調查完成前不該只等待。品牌商可先給一般防詐提醒,

從告警到可決策:企業還要 4 小時

《網路韌性法》的 24 小時通報時限一啟動,差距就在於團隊能否在時限內,從一個受

【影】自駕車商用化還缺哪一哩路?從法規沙盒到全生命週期安全管理

整理/鄭宜芬 當 AI、感測器與車聯網加速改寫交通樣貌,自駕車能否真正走進日常,

【專訪】臺灣中小企業銀行數位金融部協理蔡育呈:聚焦中小企業 深化 AI 布局

臺灣企銀以中小企業金融為核心,歷經「數位啟航」、「數據導航」與「AI 領航」三階

金管會資安長會議 聚焦 AI 攻擊與代理 AI 安全、強化防禦及應變

整理/鄭宜芬 金融監督管理委員會於 12 日召開 2026 年度第 2 次金融機

2027 CIO Insight 調查報告 (1) 科技採用 / AI治理成熟度,兩重點指數定位產業現況

今年 CIO Insight 調查首度以「科技採用指數」與「AI 治理成熟度指數

從企業防禦到供應鏈資安治理 臺灣攜芬蘭拓展跨國資安合作

整理/鄭宜芬 數位發展部部長林宜敬率團赴芬蘭赫爾辛基,應主辦單位「芬蘭資訊安全聚

文章分類

  • 產業速報
  • 專欄
  • 影音
  • 風雲人物
  • CXO分享
  • 產業瞭望
  • 原生現場
  • 精選文章
  • 趨勢分析
  • 供應商視野
  • 新聞速寫
  • 下載
  • Sponsors

熱門標籤

  • 最新文章
  • 雲端運算
  • 人工智慧
  • 數位轉型
  • 製造業
  • 物聯網
  • 資料與分析
  • 資安
  • 區塊鏈
  • 5G
  • 儲存
  • 基礎架構

活動

  • CIO價值學院 四堂課
  • 智慧醫療研討會 台北/高雄場
  • 金融科技高峰會 春季/秋季場
  • 製造業CIO論壇 台北/台中/高雄場
  • 商業服務科技論壇
  • 亞太CIO論壇
  • CISO資安學院 金融/醫療/新竹場
  • CIO Insight 調查

影音

  • 影音