文/李佳熹(資策會數轉院金科中心研究員)‧校訂/CIO 編輯室

近年來, AI 技術的發展已從提供決策建議,逐步演進至能自主規劃任務、調用外部工具並執行工作的代理式 AI(Agentic AI)。對金融機構而言,未來 AI 除了能協助分析市場資訊、產生授信建議,還可能直接執行付款、提交交易指令、核准授信申請、完成保險理賠、自動完成法規申報等工作。當 AI 從「提供建議」走向「自主執行」,治理思維也必須隨之改變。
然而,目前多數 AI 治理制度仍著重於模型生命週期管理,例如模型驗證、資料品質、模型監控及偏誤檢測等措施,主要目的在於確保模型本身的可靠性。這些制度固然重要,但當 AI 開始具備自主規劃與執行能力,需要優先治理的風險,集中在 AI 實際採取行動之際,屬於執行階段的風險,部署完成的當下反而居次。模型本身已通過部署前驗證,AI 在錯誤資料、異常指令或惡意提示詞注入(Prompt Injection)影響下做出錯誤決策,仍可能在極短時間內造成大量交易、付款或授信錯誤。此時,傳統的事後稽核已來不及阻止損害。
[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 LinkedIn,與全球CIO同步獲取精華見解 ]
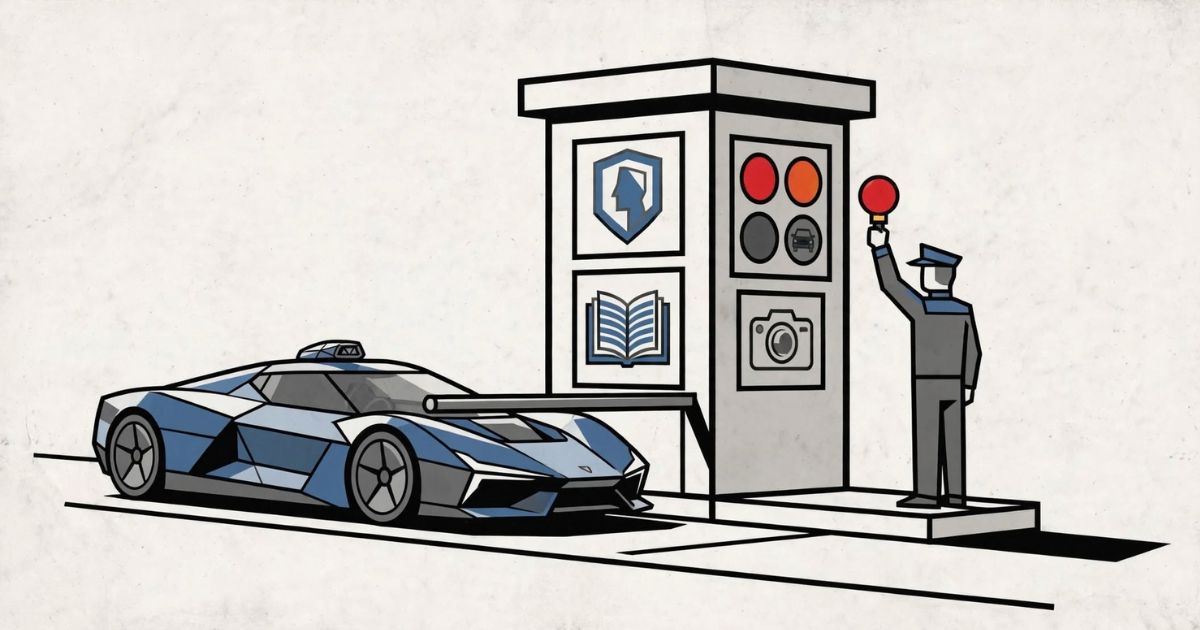
因此,新加坡金融管理局(Monetary Authority of Singapore,MAS)近期與金融業夥伴共同發布 Safeguards for Agentic Finance at Runtime 白皮書(下稱 SAFR 白皮書),提出一套專門針對代理式 AI 的執行期治理(Runtime Governance)參考架構,希望在 AI 每一次準備執行行動前,都先經過治理檢查,再決定是否允許執行,作為金融業部署代理式 AI 的重要治理機制。
MAS 與金融業定義執行期治理:治理檢查點從模型驗證延伸至行動授權
目前金融業已有許多 AI 風險管理框架,例如 MAS 推動的 Project MindForge、IMDA 的 Agentic AI Model AI Governance Framework,以及 NIST AI Risk Management Framework 等,都已開始討論代理式 AI 所帶來的新風險。然而,多數框架仍著重於治理制度、模型生命週期管理或模型部署前的控制措施,對於 AI 在正式運作期間,每一次自主決策是否應該被允許執行的問題,尚未提出具體解法。
SAFR 白皮書認為,目前代理式 AI 治理仍存在三項關鍵缺口:
- 缺乏「執行前確認(Pre-execution Assurance)」機制,現有模型治理通常只能在模型上線前進行驗證,而無法即時檢查每一次 AI 行動是否合法或符合授權。
- 缺乏一致的人機協作機制,許多系統雖然提供通知或警示,但並未明確規範哪些情況必須由人工介入、誰有權限核准,以及如何留下完整決策紀錄。
- 不同金融機構各自建立不同的 AI 控制機制,缺乏一致的治理標準,使治理措施難以互通,也增加跨機構合作與監理的困難。
因此,SAFR 白皮書提倡 AI 治理重心,應從關注模型本身的品質與準確性,逐步轉向每一次自主行動是否符合授權、政策及風險控制要求。
金融機構除了關注模型是否可靠,更需思考 AI 模型治理的另一個面向:在每一次 AI 準備採取行動時,人類是否仍然掌握最終控制權。
SAFR 白皮書提出 4 項治理元件:身分、規則庫、處置引擎與稽核日誌
SAFR 白皮書提出四項「執行期治理」核心元件,共同形成完整的治理機制。
1. Agent Identity(代理人身分)
金融機構必須確認提出行動的 AI Agent 身分是否經過註冊與驗證,避免未經授權或遭到偽造的 AI Agent 執行金融交易。不同 AI Agent 可以擁有不同權限,例如查詢帳戶資訊、建立付款指令或提交交易等,各自對應不同授權範圍。
2. Controls Repository(控制規則庫)
此可視為金融機構的 AI 規則庫,整合內部政策、主管機關規範、產品限制以及客戶授權等控制規則。例如客戶可授權 AI 代理人在特定商店、一定金額內自動付款,但不得超過每日限額;又或者 AI 僅能執行查詢,不得直接完成交易。所有權限皆須事先定義,屬於明確授權,排除由 AI 自行推論。
3. Disposition Engine(處置引擎)
當 AI 提出一項行動時,系統會綜合控制規則、交易情境及風險因素進行評估,並產生四種處置結果,包括直接拒絕(Deny)、要求人工審核(Escalate)、允許自動執行(Auto-Execute),以及允許執行但持續監控(Observe)。判斷依據除了交易金額之外,也會考量是否容易回復、對客戶影響程度、監理敏感性及是否屬於異常行為等因素。
4. Audit Log(審核日誌)
每次 AI 行動,不論最終是否執行,都必須留下不可竄改的完整紀錄,包括 AI 提出的內容、適用規則、判斷理由、最終決策以及處理時間,以利後續稽核、監理與事故調查。
每一次 AI 行動獨立審查:避免授權範圍在執行過程逐步偏移
SAFR 主張,代理式 AI 任務中的每一步行動,都應視為獨立的治理事件,重新確認授權及風險。舉例而言,若 AI 協助企業完成付款流程,可能先查詢帳戶餘額,再取得匯率資訊、建立付款指令,最後才發送付款。SAFR 建議上述每一個步驟都應重新確認權限與風險,不能因第一步獲得授權,就視為後續所有行動皆可自動執行。如此可避免 AI 在執行過程中因環境變化、資料更新或任務調整而逐步偏離原始授權範圍。
此外,SAFR 白皮書也特別強調「執行期治理」與既有 AI 防護措施的關係。內容過濾、Prompt Injection 防護等既有措施主要是在控制 AI 模型輸出內容,而「執行期治理」則是在 AI 已經決定要採取某項金融行動之後,檢查該行動是否具有足夠授權、是否符合政策限制,以及是否可以實際執行,兩者共同構成代理式 AI 的完整治理架構。
Mastercard、Visa 等 6 家機構試點:治理能力成為代理式 AI 導入門檻
為驗證上述治理架構在實務上的可行性,SAFR 白皮書整理多家金融機構及支付業者的實務案例,包括 Mastercard、Visa、Circle 所規劃的 AI 代理支付機制、Ant International 的內部財務代理人、OCBC 的客戶財富來源審核助理及 Manulife 的保險銷售賦能代理人等。
這些案例雖然應用情境不同,但共同呈現前述 4 大元件的精神:AI Agent 必須具備可驗證身分、所有授權皆須明確界定、重要決策保留人工介入機制,以及所有自主行動都需留下完整稽核紀錄。這些案例顯示國際大型金融機構及支付業者,已將 AI Agent 治理能力視為導入代理式 AI 不可或缺的基礎能力,定位為必要基礎,屬於附加功能之外的核心需求。
SAFR 定位為參考架構,非法規強制要求,但已清楚揭示未來 AI 治理發展方向,亦即治理思維的典範將從「模型是否可靠」移轉至「每次 AI 行動是否受到有效治理」。未來金融業導入代理式 AI,競爭重點涵蓋模型表現,以及能否建立一套可讓主管機關、消費者等各方利害關係人均能信任的治理機制。讓人們享受 AI 自主執行便利的同時,仍能透過適當的授權、監督與問責機制,確保整體執行流程受到有效治理。
隨著代理式 AI 逐步走向實際商業應用,Runtime Governance 將是金融機構建立可信任 AI 的重要基礎能力,也是兼顧創新、安全與監理要求的關鍵。
(本文授權非營利轉載,請註明出處:CIO Taiwan)