資通系統升級 AI 功能,資安管理就必須同步進化;若 AIMS 將 AI 資安風險委由 ISMS 處理,ISMS 就必須具備足以勝任的AI 資安能力,才能讓 AI 治理真落地。也因此,ISO 27090 AI 資安國際標準應運而生,可同時支持 ISMS 與 AIMS 的治理需求。
文/梁日誠

AI 治理可依 ISO 38507,透過利害關係人互動,以評估、指導與監督與 AI 管理介接,確立組織使用 AI 的方向與責任;AI 管理則透過 ISO 42001 的人工智慧管理系統(AIMS),將治理方向落實為日常業務流程、風險處理與持續改善。
然而,AI 管理若缺乏保護 AI 系統的資安能力,AI 治理要求就可能無法有效落實。因此,建立 AIMS 的同時,也須確認既有資訊安全管理系統(ISMS)是否具備相應的 AI 風險評鑑與處理能力,不能以既有資安管理制度的存在,就推定能夠承接各類 AI 資安風險。
在臺灣,ISO 27001 與「資通安全管理法」的落實密切相關,依納管對象與責任等級,訂有建置 CNS 27001 或 ISO 27001 等制度與通過公正第三方驗證的相關要求,並要求受託者辦理受託業務之相關程序及環境,應具備完善之資通安全管理措施或通過公正第三方驗證。
當納入 ISMS 範圍內的資通系統增加了如生成式 AI、代理式 AI、智慧辨識或自動化決策功能時,組織需要進一步檢視這些功能所帶來的風險,以及現有管理制度的因應能力。也就是說,當資通系統已具備 AI 功能,負責保護該系統的 ISMS,也需要同步確認自身是否具備相應的 AI 資安能力。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
ISO 27001+ISO 27090:既有資安管理的升級路徑
ISO 27090 (正公告中) 聚焦於保護 AI 系統(AI Systems),說明其生命週期中的特有資安威脅、受侵害情形、可能後果,以及偵測與緩解方法,適用對象包括開發或使用 AI 系統的各類組織。
ISO 27090 強調,AI 系統通常整合於其他系統或應用中,因此保護範圍需要涵蓋模型以外的軟硬體、網路與相關控制。ISO 27001 的風險管理與 ISO 27002 的資訊安全控制可作為既有基礎,再依 AI 系統的特性增加或調整控制措施,使既有資安防護能夠延伸至 AI 使用情境。
例如,攻擊者可以透過有效查詢及觀察輸出,重建功能相近的模型(Model Exfiltration),這與直接竊取模型參數不同,若資安防護主要集中於未授權登入或檔案下載等傳統情境,就可能忽略透過正常使用介面發動的相關攻擊。
實務上,除了驗證資料來源與完整性,最好還能檢視 AI 系統的連接與權限。檢索增強生成(RAG)的資料檢索,建議要有獨立的身分驗證與授權;AI 代理執行外部動作,則應逐項驗證,並依任務來限制權限及有效期間。
因此,ISO 27001+ISO 27090,可作為將既 ISMS 升級為具備 AI 資安應對能力(AI Cybersecurity-capable)的基礎,重點在於檢視原有控制措施放入 AI 使用情境後是否仍能發揮作用,並針對不足之處進行補強,讓既有資安管理架構持續支應 AI 系統的安全需求。
AIMS 可以分工,惟 ISMS 必須有承接能力
ISO 27090 將 AI 治理納入考量,引用 ISO 38507 說明組織對 AI 系統及其使用應承擔的責任,並指向 ISO 42001,以管理流程支撐負責任的 AI 開發與使用。
在管理系統整合上,組織可以將 AI 風險中的 AI 資安風險,交由既有 ISMS 處理,前提是 ISMS 已具備相對應的 AI 資安能力。
若 AIMS 認為「資安已有 ISO 27001 負責」,ISMS 卻仍只關注傳統的設備、網路與應用程式的資安,就可能形成兩套制度各自運作,卻未能完整涵蓋 AI 風險的情況。此時,制度上的分工雖然存在,實際的風險承接仍可能出現缺口。
這種情況會使 AIMS 的 AI 風險處理缺乏資安支撐,同時也反映 ISMS 所納管系統的風險已經改變,但既有防護能力尚未同步調整。ISO 27090 附錄 B 也提醒,攻擊可能發生在傳統資訊系統與 AI 系統的交界,因此資安團隊與 AI 專業人員須共同進行威脅分析、偵測與緩解。
不論是 ISMS 先行增補 AI 資安防護能力,或配合 AIMS 同步推動 AI 資安升級,均可考量 ISO 27090,實際導入順序可以依組織現況有所不同,但 AI 系統的保護工作可提前展開,無須等到 AIMS 建立完成後才開始;同時,AIMS 在進行管理分工時,也需要持續確認相關資安風險是否受到有效管理。
[ 推薦閱讀:從 Cloud First 邁向 Agent First 國泰金 AI 數位同事亮相 ]
ISO 23894:可橫跨 AIMS 與 ISMS 的風險管理
ISO 27090 可做為 AI 系統新增或調整的資安控制措施,並可納入 ISO 23894 所述的 AI 風險管理,以使用於 ISO 42001 的 AIMS,處理已識別的風險。
因此,可將 ISO 23894 橫跨 AIMS 與 ISMS 運用,銜接既有資訊安全風險管理程序,協調風險(含 AI 風險)識別、分析、評估、處理、溝通及監控,使 AI 風險與 AI 資安風險的管理相互支撐。
以資料投毒為例,ISMS 適合關注資料與模型的完整性、防護措施及事故處理;AIMS 則應用於進一步關注錯誤判斷對業務、使用者及其他利害關係人的影響。同一項風險可能同時涉及資安與 AI 管理的不同面向,因此在交由資安團隊處理後,仍需要維持明確的責任歸屬與整體追蹤機制。
實務上,建議應界定風險當責者、控制措施負責人與剩餘風險接受權限,同時考量風險胃納,將依風險選定的必要控制措施(含 AI 資安),納入 ISMS 的風險處理計畫與適用性聲明(SoA),並與 AIMS 的安排相互對應。
整合工作的重點,在於建立可持續追蹤的風險管理機制,並讓各項處理結果能夠回饋後續管理,使 ISMS 與 AIMS 兩個管理系統各自承擔應有責任,並在彼此銜接下共同完成風險管理。AI 治理下的管理系統整合示例如<圖 1>,可以 ISO 23894 串接 AIMS 及 ISMS 與 PIMS 的風險管理;ISO 27090 與 ISO 27091(階段:FDIS)則分別補強 AI 系統的資安與隱私保護控制措施。
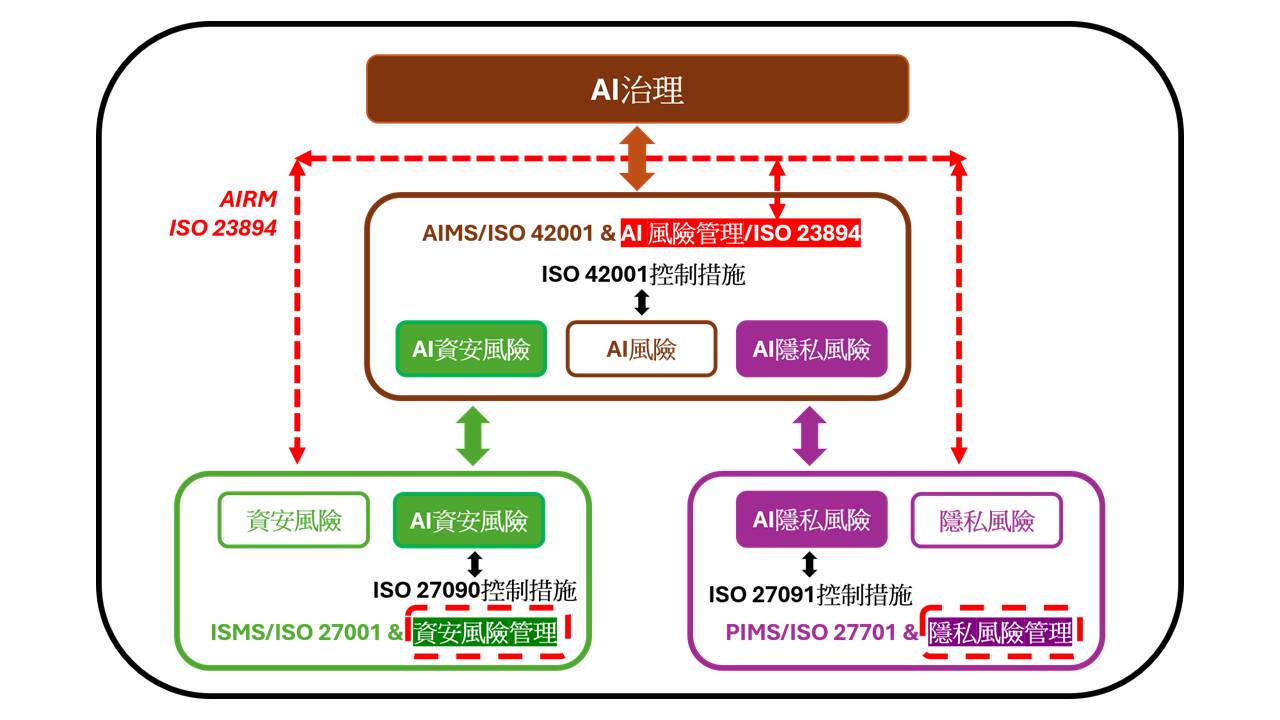
(階段:FDIS)則分別補強 AI 系統的資安與隱私保護控制措施。
隱私與可信賴性:不可缺少的平行支撐
除了 AI 資安防護,隱私保護也有相應的標準-ISO 27091。例如,在資料限制與最小化的討論中,組織可參考 ISO 27091 的 AI 隱私指引,以及 ISO 27701 的個人資料最小化控制。
從整合應用來說,ISO 27001 + ISO 27090 可補強 AI 系統的 AI 資安防護,ISO 27701 的隱私資訊管理系統(PIMS)則可搭配 ISO 27091,補強 AI 隱私保護。兩者可相互配合,例如成員推論可能同時造成資料機密性與隱私侵害,因此相關風險需要從資安與隱私兩個面向協同處理
此外,ISO 22989 提供共通的 AI 概念與術語,搭配 ISO/IEC TR 24028 的 AI 系統可信賴性(Trustworthiness)綜覽,從透明度、可解釋性、可控制性、資安與隱私等面向,支持跨專業的管理與技術溝通。
[ 推薦閱讀:客戶問的是今天,但你交的卻是去年的答案:資安證據的有效邊界 ]
以有效的 AI 管理,支撐 AI 治理
ISO 27090 提供的是 AI 系統安全指引,可做為控制措施,定位與管理系統標準有所不同。ISO 27090 指出,緩解措施可能互相干擾,防護效果也可能隨時間衰退,因此須從系統整體與生命週期檢視其組合是否有效,而不只是確認單一控制措施存在。
同時,AI 系統的非預期行為不一定源自攻擊,也可能源於資料問題、模型漂移或工程錯誤。因此,在監控與調查過程中,需要具備區分不同成因的能力,再由適當的人員依據原因採取相應的處理措施。
因此,內部稽核與管理審查最好能關注人員能力、責任分工、控制有效性,以及模型、資料來源或使用情境變更後的風險。這些管理結果,也應回饋治理層,支持其監督與決策,讓治理階層不僅是了解制度建置或取得證書的進度,更能掌握管理制度實際運作與風險處理的狀況。
現階段需要關注的觀點,放在 ISMS 與 AIMS 是否能共同承接組織實際面對的風險。當 AI 資安能力不足時,受到影響的範圍會延伸至 AI 管理及其所支撐的 AI 治理。
資通系統升級 AI 功能後,資安管理也必須同步調整與進化;若 AIMS 將 AI 資安風險委由 ISMS 處理,ISMS 就必須具備足以勝任的 AI 資安能力,才能讓 AI 治理真正落地。
(本文授權非營利轉載,請註明出處:CIO Taiwan)