AI 時代資安挑戰不再是防止駭客入侵,而是控管每一個帳號的運作狀況。CyberArk 統一身份安全平台能協助企業在 AI 浪潮下,讓每一個人、每一台機器、每一個 AI 代理都在信任邊界內運作,兼顧創新與安全。
採訪/施鑫澤‧文/林裕洋
近年來 AI 正以突飛猛進速度發展,不光重塑企業營運方式,也成為駭客研發惡意程式的利器,進而改變資安攻防的遊戲規則。過去駭客多鎖定應用系統,如今則轉向竊取高權限帳號,藉此規避資安防護機制的檢測,也讓傳統行之多年的資安邊界逐漸消失。
根據 IBM 公布調查報告顯示,有高達 13% 組織表示發生 AI 模型/應用入侵事件,其中 97% 源自於缺乏適當存取控制。其中,最知名案例莫過於北韓駭客使用 Claude AI 代理偽造履歷,詐騙美國 Fortune 500 科技公司遠端工作崗位。而 CyberArk 以統一身份安全平台則能確認用戶真實身份,減少帳號被冒用的事件發生。
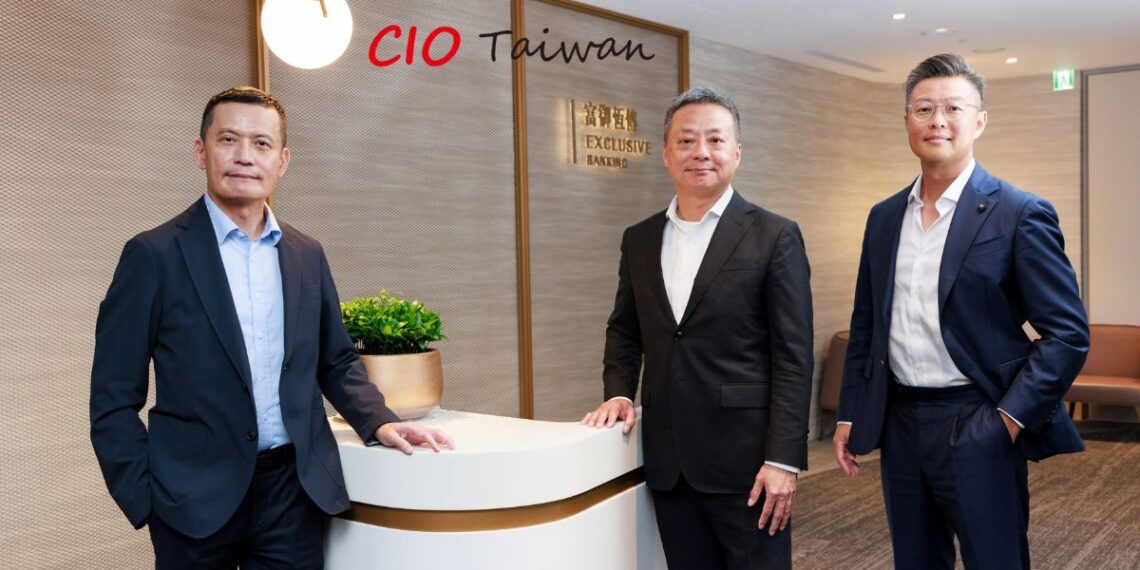
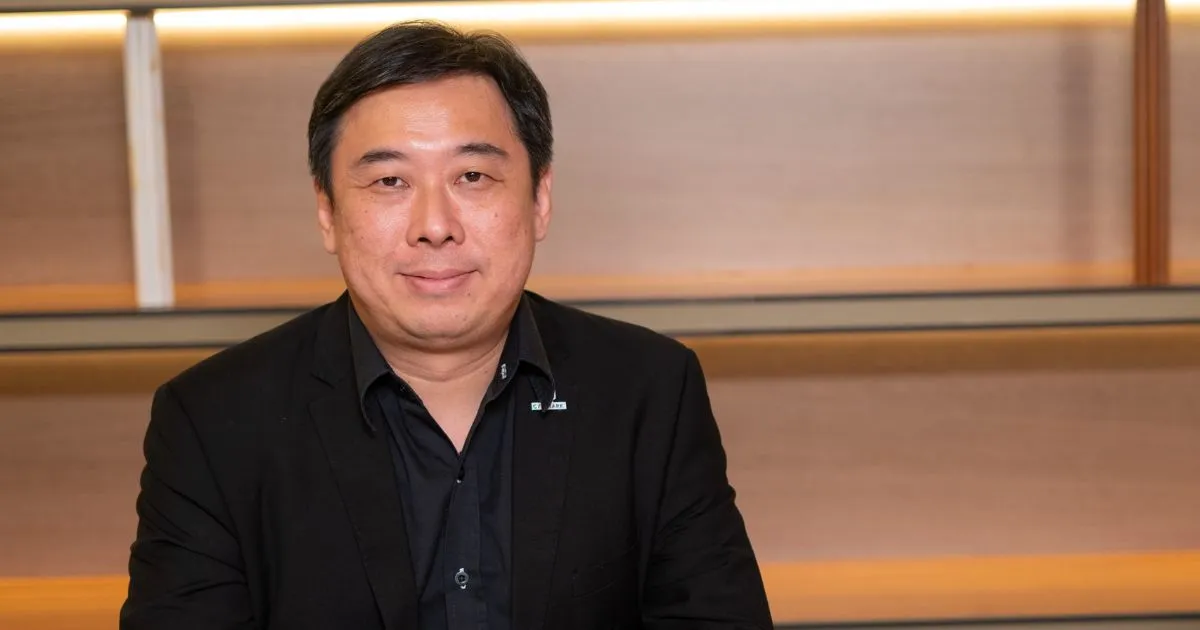
CyberArk 亞太區技術副總裁 Jeffrey Kok 指出,在提升競爭力前提下,企業導入 AI 速度遠快於安全思維。過往,企業要保護幾千個人類帳號,現在是公司內部可能有多達上萬個 AI Agent、機器帳號、RPA bot 等,也代表資安風險指數呈現倍數成長。這些 AI 代理與自動化帳號能跨系統運作、調用資料與執行命令,一旦遭入侵後果遠比人類帳號更難控制。面對身份爆炸與影子 AI 的新挑戰,CyberArk 以統一身份安全平台(Unified Identity Security Platform)為核心,協助企業建立兼顧效率與防護的資安防護機制。
AI 引爆資安新痛點 影子 AI 風險激增
CyberArk 以「特權帳號管理」解決方案深受肯定,隨著市場對資安需求改變,進而推出完整的統一身份安全平台,不僅保護系統管理員與高權限帳號,也將防護範圍延伸至一般用戶、應用程式帳號與 AI 代理身份,確保所有互動都在可被信任的範圍內發生。CyberArk 將「身份」視為安全策略的核心,並以生命週期的方式管理,從認證、授權、行為監控到異常偵測,實現全方位控管。
隨著生成式 AI 快速普及,愈來愈多企業透過 AI 打造自動化流程,也代表資安風險的本質正在改變。現今 AI 代理人已成為駭客鎖定的攻擊目標,一旦 AI 模型或推論服務存在漏洞,即可能成為惡意滲透企業內部網路的入口,成為資料外洩的破口。
[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 linkedIn,與全球CIO同步獲取精華見解 ]
除此之外,「影子 AI」正快速蔓延。儘管不少企業明定禁止使用公有 AI 服務,然仍有員工為提高效率,私下使用 ChatGPT、Copilot 或其他外部 AI 服務來分析公司資料,這些行為常在 IT 管理範圍之外進行,也成為資料外洩的破口。最知名案例,莫過於三星電子員工將公司機密資訊輸入 ChatGPT,導致半導體設備量測資料、生產與瑕疵設備等機密資訊外流。
Jeffrey Kok 指出,影子 IT 過去是員工自行使用雲端服務,現在則是私下訓練 AI,管理層無法掌握員工的資料運用方式。企業推動 AI 專案過程中若缺乏治理,不僅會開啟新的攻擊面,也可能造成資料外洩、權限濫用、決策偏誤等風險。換句話說,AI 時代最大挑戰並非技術,而是治理與監管等工作,也促使各國政府紛紛公布 AI 治理規範,作為企業推動 AI 專案的準則與規範。
從 PAM 走向 Identity Security
CyberArk 統一身份安全平台主打管理整個身份生命週期,當系統偵測到帳號行為異常,例如登入地點突變、操作超出職責範圍時,平台會自動凍結權限並重新驗證,形成主動式防禦。該公司認為安全應該內建於業務流程,而非後續透過修補方式強化,企業藉由 CyberArk 統一身份安全平台可讓系統變聰明,從過去的被動防守機制,進化成主動質疑、主動防護。
該平台有三大特色,首先是全身份帳號可視化,企業可清楚知道「誰」正在使用「什麼」資源,如人員、機器、容器、雲端服務與 AI 代理。其次則是最小權限原則,由於採用預設零信任機制,每個身份只擁有完成任務所需的最低權限。第三特色則是自動化監控與回應,透過行為分析與異常偵測等機制,能自動阻斷可疑操作、通知管理員並啟動審核機制。
Jeffrey Kok 強調,企業必須讓安全與營運共存,而非互相牴觸。零信任架構是一種思維,即「永不信任、持續驗證」,這也是 CyberArk 統一身份安全平台的核心。面臨資安威脅劇增下,沒有一套方案能單獨防禦所有威脅,我們需要建立整合性的免疫系統,所以 CyberArk 與 Microsoft、AWS、Palo Alto Networks 等夥伴緊密合作,共構多層次防禦體系。CyberArk 專注於身份層,而夥伴負責網路、端點與應用安全,結合後形成完整的零信任架構。
此外,我們也同時提供顧問式導入服務,協助企業釐清角色權限、數據分類與工作流,讓安全架構與營運並行。
保護 AI bot 安全 即時稽核與追蹤
CyberArk 認為 AI Agent 與 RPA 都像虛擬員工,一樣需要身份管理與稽核機制,只是多數企業都忽略權限管理的重要性,以至於導入 AI 自動化後,出現「身份失控」現象,無法追蹤哪些 bot 擁有存取權限、哪些腳本能操作關鍵系統。
CyberArk 統一身份安全平台可將 AI 與 RPA 代理納入身份管理體系,為每個自動化動作建立「數位簽章」與「存取足跡」。以某金融業客戶為例,導入 CyberArk 平台後,原本能任意操作資料庫的 AI bot ,已被限制為僅能執行指定查詢;若行為異常,系統會即時觸發審核流程。如此一來,企業即可能追蹤 AI Agent 的存取足跡,如同檢視員工的行為紀錄,在提升帳號透明度之外,也有助於符合 ISO 42001 或 EU AI Act 等 AI 合規要求。
Jeffrey Kok 認為,AI 不僅是潛在威脅,也能成為強化資安的新助力。因為 AI 攻擊的速度太快,唯有 AI 防禦才能跟得上。我們也提出「AI 監管 AI」的三層模型,分別是第一層 AI 負責執行任務、第二層 AI 擔任 Checker,審核任務結果與風險。第三層 AI 作為 Supervisor,監控整體表現與異常行為。
此種層級設計能讓 AI 系統自我審查、自我調整,實現「自我防禦」。同時,CyberArk 正積極協助企業落實 AI 合規,透過身份安全平台,明確掌握 AI Agent 的來源、授權與操作記錄,降低因權限濫用或人為疏失帶來的風險。
當 AI 滲透企業每一條業務線,也代表傳統防護邊界早已瓦解,企業的資安重點在於培養免疫力,即是讓系統能即時感知異常、快速修復、持續學習。
CyberArk 正在研發保護 Agentic AI 的新方案,可監控 AI 代理的生命週期、授權與複製行為,防止 AI 自行衍生出未授權的「分身」。
(本文授權非營利轉載,請註明出處:CIO Taiwan)