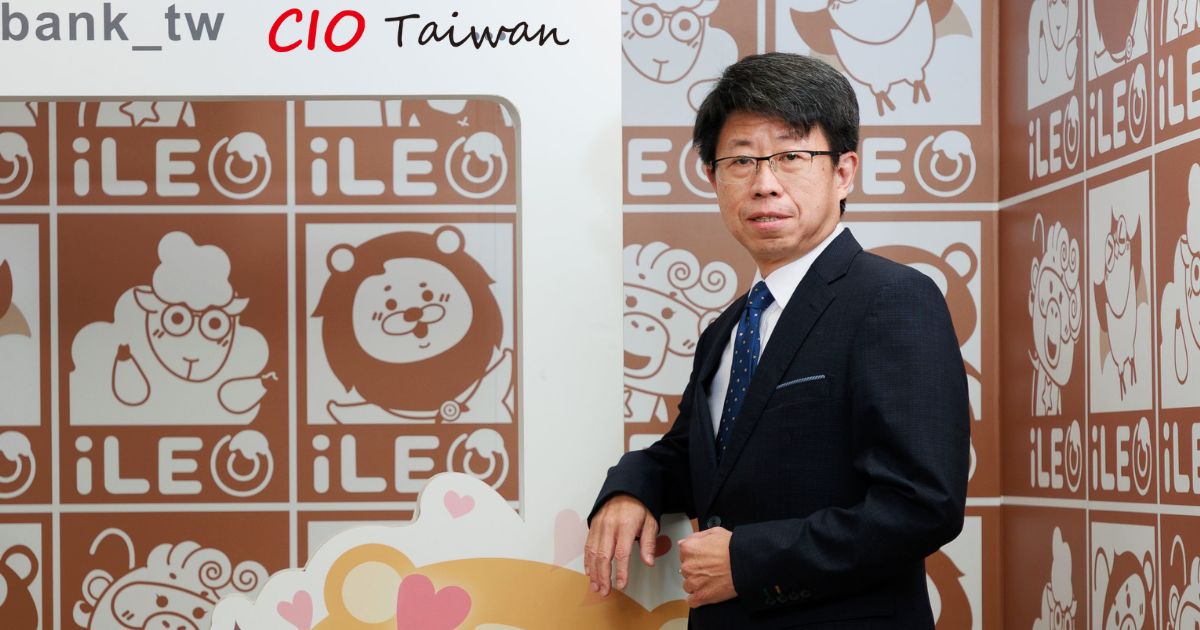
「法遵,是最低要求;治理,才是真正的競爭。」第一銀行從董事會治理出發,將資安延伸至雲端、API、AI與Agent,透過 Governance by Design 將風險前移,強化銀行在不同情境下維持金融服務的韌性。
採訪/林振輝、施鑫澤‧文/鄭宜芬‧刊期/2026.11
面對 AI、雲端與數位金融快速演進,金融業的資安治理牽動核心系統、資料、第三方服務與金融服務持續運作能力。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
董事會治理提升資安韌性
第一銀行副總經理兼資安長劉培文表示,一銀的資安治理架構是在不同時期逐步建立。2016 年 ATM 跨國盜領事件後,開始由資安最高主管直接向董事會及高階經營團隊報告重大資安議題,同時成立數位安全處,重新檢視整體資安架構,強化內外網隔離、特權帳號管理、事件應變及持續改善機制。
2017 年,一銀啟動數位轉型,提出「資訊現代化、產品數位化、市場創新化」三大策略。其中,資訊現代化涵蓋微服務、容器化、API 化及新一代核心架構,朝雲原生(Cloud Native)發展。資安的治理範圍也延伸至雲端治理、資料治理、第三方風險管理及數位營運治理,並涵蓋數位金融服務的持續運作能力。
核心系統現代化過程中,一銀陸續成立新型科技開發及共用平台開發組織,讓不同應用團隊能使用共同平台與元件,降低過去各自發展所形成的複雜度。
近年地緣政治風險、俄烏戰爭及全球供應鏈重組,使金融業進一步關注天然災害、網路攻擊或地緣政治衝擊下,關鍵金融服務能否持續提供。
因此,第一銀行的資安策略再延伸至數位轉型、系統現代化、雲端治理及日常營運,現階段朝營運韌性(Operational Resilience)發展,著重事件發生時能否快速偵測、有效控制、持續提供關鍵金融服務,並在可接受的時間內恢復營運。
雲端與 AI 驅動架構轉型 重塑資安治理
隨著金融服務系統雲端化與 API 化,一銀的資安治理範圍延伸至多雲、混合架構及外部串接環境。
劉培文表示,一銀自 2021 年推動核心系統現代化,建立更具彈性、容易擴充及快速恢復的新一代核心平台,使資訊架構具備面對不同風險情境的能力。
隨著不同業務開始採用不同雲端及 AI 服務,企業不一定需要自行建置完整 AI 架構,但須建立一致的使用原則,釐清哪些服務可以使用、如何使用,以及由哪個單位負責管理。
資訊架構改變後,第一銀行將安全治理從傳統邊界防禦轉向以身分治理(Identity Governance)為主的零信任架構,整合 Microsoft Entra ID、多因素驗證(MFA)、零信任網路存取(ZTNA)、安全服務邊緣(SSE)等能力,建立一致的身分與存取治理機制,並持續評估遠端瀏覽器隔離(RBI)等技術。
其次,一銀導入雲端安全態勢管理(CSPM),持續監控不同公有雲環境的組態、權限及合規狀態,並配合既有 SIEM 平台及資安工單管理機制,建立涵蓋事件偵測、分析、處置、追蹤及改善的管理流程。
同時,隨著 Open Banking、金融 Fast-ID 及跨機構金融服務發展,API 涉及資料交換、身分驗證、授權管理、交易安全及第三方風險。第一銀行除了在 API 管理平台導入 API Security 解決方案,也將第三方盡職調查、API 憑證管理、異常流量分析、授權撤銷及事件通報等機制納入治理流程,建立 API 全生命週期的安全治理能力。
第一銀行亦持續評估導入新一代雲端 SecOps 平台,結合 AI 分析能力與全球威脅情資,朝 AI-Driven Security Operations Center 發展,讓資安營運不用被動等待告警,能以風險為中心,甚至建立預測能力。
劉培文強調,雲端不是把 IT 外包出去,而是讓企業能夠共享全球最先進的數位能力;而資安治理的任務,就是在享受這些能力的同時,建立一致、可控且值得信任的治理機制。
AI 治理擴展至 Agent 重塑企業流程
隨著LLM、MLOps 平台及 AI Agent 的應用增加,AI治理範圍開始延伸至 AI 生態系。
劉培文表示,一銀正評估建置企業專屬LLM及 MLOps 平台,建立涵蓋模型開發、部署、版本管理、監控及生命週期管理的治理機制,並關注模型漂移(Model Drift)、資料污染(Data Poisoning)及模型竊取(Model Theft)等風險。
在 AI Agent 應用方面,規劃應用於知識查詢、文件處理及營運流程自動化。隨著 AI Agent 存取企業資料及呼叫系統服務,治理範圍也延伸至 AI 與資料、使用者、企業流程及外部工具之間的互動。
為了建立一致的治理能力,一銀規劃以AI Gateway 作為企業 AI 服務的統一入口,透過 Guardrails針對敏感資訊、個人資料、機敏文件、違規指令及惡意 Prompt 進行檢測與過濾。AI Gateway 同時整合身分驗證、權限控管、模型存取管理、使用紀錄留存、內容稽核及異常行為監控等能力,建立 AI Governance 架構。
他強調,隨著 AI Agent 開始呼叫工具、存取資料及執行流程,治理需求將接近數位員工,需要納入身分管理、權限控管、行為監控及稽核追蹤,AI 治理也將由模型治理延伸至 Agent Governance。
AI 導入的下一階段,須重新檢視端到端流程。一銀從員工個人工作開始,透過 AI 協助整理資料、撰寫文件及摘要資訊;並再次回到業務流程,檢視哪些工作可以重新設計。
例如企業放款流程過去存在大量人工處理環節,導入 AI 後若既有流程完全不變,效益仍可能受限。因此,AI 導入後也需要重新檢視軟體開發生命週期,以及業務單位與資訊單位的分工。
此外,AI 工具容易取得,Shadow AI 問題也需妥善應對。在推動 AI 使用的同時,也需要讓資安與治理機制同步跟上。一銀目前由資訊、資安及相關單位組成內部雲端與 AI 推動小組,從 AI 工具導入開始,同步處理雲端架構、網路架構及資安監控等問題。
以 AI 推動資安營運轉型
AI 改變的不只是攻擊工具,也改變攻防雙方的競爭方式。隨著雙方開始運用 AI,資安防禦也將涉及 AI、資料與治理能力。
劉培文表示,一銀將 AI 應用於資安營運,並透過 Project GALA(Generative AI Liberalize & Accelerate)推動 AI 轉型,並分為個人效率、集體智慧、流程轉型及業務創新四個階段。
第一階段著重個人效率,鼓勵資安人員利用 AI 協助整理威脅情資、分析事件、閱讀技術文件、撰寫報告及產生程式碼,減少重複性工作。
第二階段將事件處理經驗、威脅情資、調查流程及最佳實務沉澱為組織知識資產,讓 AI 協助知識分享與重複利用。
第三階段改善部門流程,重新設計 Security Operations,包括告警分析、事件調查、威脅獵捕、弱點管理、事件回應及知識管理等流程,區分適合由 AI 協助完成,以及仍需要資安專家判斷的工作,建立 Human-AI Collaboration 工作模式。並導入具備 AI 分析能力的 EDR 及 NDR 平台,有效降低誤判與雜訊, 協助分析師更快聚焦真正具有調查價值的事件。
一銀亦持續推動 DevSecOps 及資安左移,並導入 GitHub Copilot Enterprise,讓安全要求在程式設計階段融入開發流程,搭配SBOM、靜態程式碼掃描(SAST)及第三方套件安全檢測,將 AI 應用與軟體安全管理結合。
第四階段推動業務創新,評估 AI-Driven SOC、自主威脅獵捕(Autonomous Threat Hunting)、AI Agent 協助事件調查及跨平台智慧化風險分析等 Security Operations 應用。
另外,AI 也應用於既有核心系統的現代化工作。一銀近期已完成利用 AI 分析既有 COBOL 程式的概念驗證,作為後續核心系統轉型的一部分。
[ 推薦閱讀:【專訪】臺灣中小企業銀行數位金融部協理蔡育呈:聚焦中小企業 深化 AI 布局 ]
從法遵邁向治理前置 將資安融入設計
第一銀行近年的資安治理從重大資安事件後建立董事會層級治理架構,延伸至雲端架構、身分治理、API 生態系及 AI Governance,目前進一步走向 Governance by Design。
金融業的法遵與創新並不衝突。劉培文指出,法遵是最低要求,治理則需要納入制度、流程及系統設計。一銀在推動雲端服務、生成式 AI、Open Banking、金融 Fast-ID 及第三方合作等科技應用時,在需求分析、架構設計、系統開發及上線前等階段,即同步納入資訊安全、資料治理、風險管理及法令遵循等要求。
這套做法亦延伸至 Risk by Design、Security by Design 及 Governance by Design。Risk by Design 是在規劃與設計階段納入風險;Security by Design 將資訊安全融入架構設計與開發流程;Governance by Design 則在專案初期同步納入治理、風險、法遵、資料治理及營運韌性等面向。
隨著 AI 導入各部門,一銀成立跨部門 AI 應用審核小組,並持續管理模型上線後是否產生漂移、是否有人進行人工覆核,以及實際使用情況如何。
三道 AI 防詐防線
「金融阻詐不能只依賴交易後攔阻,應前移到登入、身分驗證及交易授權等各個環節。」劉培文表示,第一銀行的第一道防線以 iLEO「安全管家」提供客戶端防護;第二道為自行研發的 AI 警示帳戶預警模型,採用 XGBoost 機器學習演算法,即時辨識高風險帳戶及可疑交易;第三道則透過聯邦學習與金融同業共同建立 AI 模型,在「資料不出機房、不交換個資」的前提下共享模型能力。
一銀也將阻詐能力延伸至各金融服務通路,整合財金公司聯防資訊、警政署通報資料及一銀風險名單,形成全通路一致的阻詐能力。信用卡風控方面,一銀整合國際卡組織與國內聯防機制,讓 AI 防詐能力由客戶端、交易端延伸至跨行聯防。自導入 AI 風控機制以來,成功攔阻近 4,000 筆詐欺交易,阻詐金額約新臺幣 3,200 萬元。
以量測與聯防提升治理韌性
「治理要發揮效果,須能夠被量測。」劉培文表示,一銀已建立由董事會、高階管理階層到各單位共同參與的資安治理指標體系,涵蓋資安專案推動成果、重大風險改善、教育訓練、社交工程演練、防護成效及事件改善追蹤等指標,定期向管理階層報告。
一銀也持續建立反映治理成熟度的指標,包括第三方風險管理成熟度、雲端治理成熟度、AI 治理成熟度、營運韌性及關鍵服務持續能力等。
此外,AI 導入也讓「效益如何衡量」成為 IT 管理的新課題。一銀目前也朝此方向調整,從業務成果與流程改善出發尋找適合的 AI 應用場景。
第一銀行長期參與 F-ISAC 情資分享及 F-SOC 聯防平台,持續透過跨機構、跨產業的情資共享與聯防機制,強化金融體系的防禦能力。
為因應全球 20 餘個海外營業據點,一銀採取「全球治理、在地合規」(Global Governance, Local Compliance)原則,由總行建立一致性的治理框架及資安政策,各海外據點則依所在地監理要求及營運特性進行在地化調整。
劉培文表示,近年金融監理在雲端治理、AI 治理、第三方風險管理及營運韌性等方面,開始更加關注金融機構是否具備持續治理能力。一銀的資安治理也由符合既有法規,進一步建立因應新科技、新威脅及新監理要求的治理架構,朝 Trustworthy & Resilient Bank 發展。
[ 推薦閱讀:銀行接下虛擬資產保管這一棒 ]
Adaptive Resilience 打造持續營運能力
營運韌性攸關金融業的競爭力。劉培文表示,營運韌性涵蓋事件發生後的復原(Recover)、持續維持服務(Continue),以及因應環境變化快速調整、持續適應(Adapt)的能力。一銀對韌性的理解,也從災難復原(Disaster Recovery)提升至營運持續(Business Continuity),並進一步朝具備持續適應能力(Adaptive Resilience)的營運模式發展。
一銀持續推動核心系統現代化,建立新一代核心微服務應用平台。2026 年完成國外匯入匯款系統切換後,新平台已完成支援關鍵金融業務持續運作的驗證。未來亦將持續推動更多核心系統遷移至新平台,將韌性能力納入資訊架構。
核心系統現代化不只是更換技術架構。一銀仍面對大量既有系統與舊程式,因此開始利用 AI 協助理解 COBOL 等既有程式,將過去依賴人工分析的工作部分轉為 AI 輔助,降低後續系統轉型的分析成本。
一銀也重新檢視備援架構。過去金融業的災難復原主要建立在雙中心備援架構上,透過即時同步機制滿足既有 RTO 及 RPO 要求。尤其關注一旦超出雙中心承受能力的極端情境,銀行能否持續營運?
目前一銀已將韌性架構由雙中心延伸至雲端及跨區域架構,並建立核心資料雲端備份機制。透過 Google Cloud 建立多層次資料保護能力,核心資料採每日完整備份、每小時差異備份,並結合異地備份及多版本保存機制,在重大資安事件或天然災害發生時維持快速還原能力。
一銀已於 2025 年完成 IBM 境外金融雲備援技術驗證,針對跨境、跨區域情境,驗證技術可行性、操作可控性及治理機制的落地能力。這項驗證也涉及極端情境下最基本金融服務的維持,即最小可行業務(Minimum Viable Business, MVB)。
境外備援下一階段則需要建立共享式境外備援平台、跨銀行共同政策框架,定義極端情境下各銀行應維持的最小可行業務(MVB),並建立跨境法遵、供應鏈安全、責任歸屬及問責機制。
[ 推薦閱讀:【調查】金融業 AI 應用轉向決策支援 生成式 AI 導入率達 76% ]
三層韌性架構:資安、應用與雲端境外
為因應不同情境下的韌性需求,第一銀行的營運韌性規劃為三層架構:第一層為主機層,確保核心交易穩定及資料零遺失。第二層為應用層,透過微服務、容器化及雙活架構,建立快速切換、自動復原及持續運作能力。第三層為雲端與境外層,作為極端情境下的最後一道安全網。
一銀持續推動 AI 驅動的 Security Operations、自動化演練、異常預測及營運韌性治理,並整合 BCM、ITSCM、雲端治理、AI 治理及營運持續管理,建立可持續改善、可演練、可稽核及可治理的韌性體系。
同時,AI 導入也促使資訊、資安及業務單位的分工逐步改變。一銀目前在穩定幣、數位資產及量子運算等議題上,採取由高層指定議題、成立跨部門專案小組的方式,先形成中長期架構與發展方向,再拆解為各單位的年度執行計畫。
劉培文表示,金融業未來追求的目標,將從降低事故發生延伸至維持服務不中斷(Continuous Service)。第一銀行下一階段將持續強化銀行自身的韌性,並朝建立更具韌性的金融體系方向推進。
(本文授權非營利轉載,請註明出處:CIO Taiwan)