利用深耕台灣資源 全面提升醫院資安
透過「健康台灣深耕計畫」挹注資源,串聯「台灣醫療資安韌性中心」等資源,醫院可導入國際化的紅藍隊攻防演練與紫隊復盤機制,從技術防禦延伸至臨床應變與營運復原,全面提升醫療資安韌性。
整理/鄭宜芬
醫院資安事件的影響不只是資料外洩、系統遭到勒索或服務中斷,更可能直接牽動急診分流、醫囑、用藥與重症照護等醫療流程。資安演練除了由資訊部門驗證防火牆、端點防護或偵測系統是否正常運作,也須確認當核心醫療資訊系統遭到攻擊時,醫院能否維持必要的臨床服務。
衛生福利部資訊處處長李建璋表示,衛生福利部推動現代化醫療資安攻防演練,正是從這個方向出發。透過「健康台灣深耕計畫」資源挹注,將醫院資安演練從傳統的 IT 技術測試,邁向以醫療營運韌性與病患安全為核心,並透過跨部門協作、實際攻擊情境及演練數據,找出醫院在偵測、應變、降級運作與復原上的不足。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
衛福部戰略 從 IT 合規走向臨床韌性
過去醫療資安從 IT 角度出發,著重保護資訊資產、降低資料外洩風險,以及避免因資安事件造成法規與營運上的損失;現代的醫療資安演練則是將「病患安全」放在更重要的目標,演練不只是追求系統不中斷,而是驗證在極端網路攻擊情境下,醫院是否仍能維持必要的臨床照護。
為此,衛福部規劃將演練範圍從資訊室擴大到整個醫院,包括院長室及其他 C-suite 高層、急診、護理、藥局,以及公關與法務等單位,都必須納入應變架構。當 HIS 等核心系統無法使用時,醫院將決定是否啟動降級作業、如何處理急診壅塞、是否需要進行病患轉診,以及如何對外通報等營運決策。
在攻擊情境方面,過去隨機的弱點掃描與滲透測試,進階以醫療產業威脅情資為基礎,因此衛福部導入國際最高規格的醫療專屬威脅情資與實戰劇本,包括供應鏈入侵、醫療物聯網(IoMT)攻擊、憑證竊取、勒索軟體與雙重勒索等。
演練典範轉移 重新定義「資安演練」
現代化演練與傳統 IT 資安演練最大的差異,在於驗證的對象與目標不同。
傳統演練通常由資訊部門、SOC 或 CSIRT 主導,搭配外部資安服務商進行滲透測試或技術驗證,以弱點掃描與一般性滲透測試為主,僅驗證防火牆與防毒軟體是否告警,主要關注系統防護與服務可用性。
現代化醫療韌性演練則是跨部門總動員,進一步將臨床與管理決策納入其中,從院長室、臨床科室到各個單位都是演練的一環。攻擊情境結合醫療威脅情資,並參考 MITRE ATT&CK 的攻擊技術與戰術建立劇本,模擬針對性「雙重勒索」與 「供應鏈入侵」,驗證核心 HIS 癱瘓後,醫院能否順利切換至紙本降級備援程序(Downtime Procedures),維持醫療業務連續性。
[ 推薦閱讀:當產品的 PQC 升級受限,誰有權決定繼續支援? ]
三套國際框架 建立醫療資安演練方法
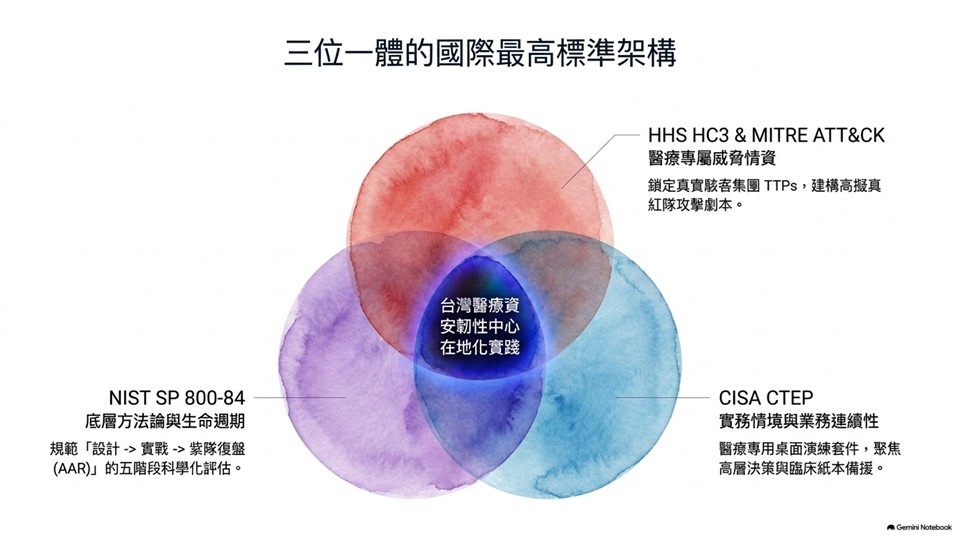
李建璋表示,衛福部參考三套國際框架,交會形成「台灣醫療資安韌性中心在地化實踐」,也就是將醫療威脅情資、實務情境與業務連續性,以及資安演練方法論加以整合,再依臺灣醫療環境進行在地化,建立兼顧技術防禦、臨床應變與醫療營運持續性的資安韌性架構。這三套國際框架分別如下:
第一個國際資安框架是 HHS HC3 與 MITRE ATT&CK,強調以醫療專屬威脅情資作為攻防演練的基礎,鎖定實際醫療威脅行為者及其攻擊手法,建立高擬真的紅隊攻擊劇本。
第二個國際資安框架是 CISA CTEP,著重實務情境與業務連續性。透過醫療專用桌面演練與情境套件,聚焦高層決策與臨床紙本備援,驗證醫院在資安事件造成資訊系統中斷時,是否仍能維持必要的醫療服務。
第三個參考框架則是 NIST SP 800-84,提供演練的底層方法論與生命週期架構,從設計、實戰,再到復盤(AAR)等階段,形成完整的演練與持續改善流程。
紅藍白紫四隊 建立完整攻防閉環
要讓演練真正發揮作用,關鍵不只是攻擊情境,而是如何組織不同角色。
李建璋表示,衛福部透過演練引導醫院轉型,演練劇本除了涵蓋釣魚、憑證竊取、IoMT 設備漏洞、供應鏈入侵及雙重勒索等真實威脅,也加入決策層的桌上推演,讓副院長級以上的資安長在模擬情境下,面對病歷遭駭客公開販售、系統半數當機的壓力,練習下達正確指令。借鏡美國 CISA、HHS 的經驗,結合真實的情資想定。
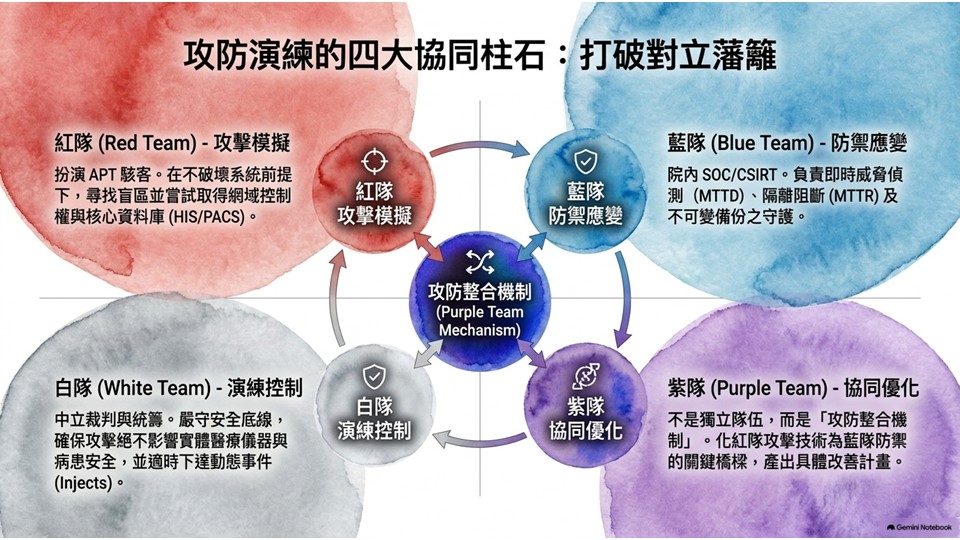
在攻防演練中,除了傳統的紅隊進攻、藍隊防禦與白隊裁判,更引入「紫隊」概念,讓攻擊與防守方能協同改善。
- 紅隊攻擊模擬
負責模擬攻擊者,從 APT 駭客的角度尋找防禦盲區,在不破壞系統的前提下,嘗試取得網域控制權,並進一步接觸 HIS、PACS 等核心系統與資料庫。
- 藍隊防禦應變
由院內 SOC、CSIRT 等防禦團隊負責,負責威脅偵測、隔離阻斷、事件應變,以及不可變備份等防護措施。除了 MTTD,也必須關注 MTTR,確認事件到完成隔離與抑制所需的時間。
- 白隊演練控制
扮演演練控制與裁判角色,負責設定情境、下達動態事件(Injects),並確保演練過程符合安全界線。尤其在醫療環境中,任何攻擊測試都不能對實際醫療儀器與病患安全造成影響。
- 紫隊協同改善
非獨立的攻擊或防禦隊伍,而是攻防整合機制。將紅隊的攻擊路徑,轉化為藍隊強化防禦與偵測能力的依據,產出具體改善計畫。
[ 推薦閱讀:從 OpenAI 到台灣遭駭,「AI 代理自主攻擊」正成為資安新隱患 ]
紅隊實戰視角 模擬四類常見攻擊路徑
醫療環境中的攻擊路徑,可聚焦於幾類常見的劇本:
第一類是釣魚、憑證竊取與 IoMT 攻擊。攻擊者透過偽造郵件取得行政或總務人員的帳號憑證,再進行橫向移動;另一方面也可能從醫療物聯網環境尋找切入點。
第二類是邊界漏洞與 VPN 入侵。例如利用尚未修補的 VPN 漏洞進入醫院網路,隱藏於 IoMT 網段,偽裝成合法的 DICOM/HL7 通訊,尋找進一步取得核心系統權限的機會。
第三類是供應鏈與委外廠商入侵。醫院通常需要與 HIS、醫療設備或系統維護廠商合作,因此廠商帳號與專用 VPN 可能成為攻擊者進入醫院核心的跳板。
第四類則是備份摧毀與勒索引爆。在演練中,攻擊者將強制刪除 Shadow Copies,部署無害化加密鎖定資料庫,與資料外洩形成雙重勒索。
因此,藍隊的防禦檢核必須對應這些攻擊路徑,包括確認 VPN、RDP 與外部遠端連線是否全面落實 MFA;確認離線或不可變備份是否能抵抗攻擊者的刪除指令;驗證 IoMT 等高風險網段是否與核心 HIS 進行有效的實體或邏輯隔離,以及確認資安團隊能否在法定時限內完成事件通報與應變啟動。
藍隊防禦底線 四項關鍵能力檢核
防禦端的演練則聚焦於 CISA 醫療防衛的四大檢核項目,從初始入侵、核心資產保護,到事件通報與應變,驗證醫院現有防禦措施是否能在實際攻擊情境下發揮作用。
首先是強制 MFA,主要用於阻絕初始入侵。針對 VPN、RDP 與各類外部遠端連線,驗證 MFA 是否確實啟用,以及能否有效攔截未授權登入。
第二是網路微隔離(Micro-segmentation),重點在於保護核心醫療資產。透過演練驗證高風險的 IoMT 網段,是否與核心 HIS 系統進行實體或邏輯隔離。
第三是不可變備份(Immutable Backup),是抵禦雙重勒索的最後一道防線。需要實際測試離線或不可變備份(Air-gapped)能否抵抗攻擊者的刪除指令。
第四則是快速通報機制,確保醫院在發生資安事件時能依循相關法規完成通報與應變。演練除了驗證資安團隊的技術處置能力,也應確認管理階層、法務、公關等單位是否能依既定流程同步啟動通報與應變。
[ 推薦閱讀:連資產真相都掌握不住,OT 治理多半只會停在紙面 ]
三階段實戰推演 從偵測驗證到復原
現代化醫療資安演練可以透過連續的攻擊情境,逐漸增加事件嚴重程度,讓不同單位在接近實際危機的環境中進行決策與應變。
- 第一階段 威脅引爆與早期感知
假設在某個週五下午,外包廠商 VPN 出現異常登入,急診櫃台與 PACS 影像系統的部分電腦也出現了勒索訊息。
此時,藍隊首先面對的是偵測與初步隔離問題。其中一項重要指標是 MTTD,SOC 是否能在 30 分鐘內判斷這是單一端點事件,還是針對全院的攻擊。再來是精準隔離,當資安團隊決定切斷特定網段以阻止勒索軟體擴散時,絕對不能切斷 ICU 的生理監視器連線。
- 第二階段 核心系統癱瘓與臨床危機
當 HIS 資料庫遭到全面加密,連線上備份也受到波及,急診室嚴重壅塞,病房護理人員無法正常取得電子醫囑。
此時,資安事件已升級至醫療營運事件,對於高層與臨床形成棘手挑戰。院長室是否能果斷授權啟動救護車轉診,以保全重症病患。同時,院內在無電子系統輔助下,將護理站與藥局全面切換至紙本流程,以確保用藥安全。
- 第三階段 雙重勒索、通報與復原
一旦攻擊者將數十萬筆病患敏感個資公開至暗網,媒體開始要求醫院說明,董事會也面臨是否支付贖金等決策壓力。此時,法務、公關、管理階層與 IT 團隊都必須同步處理。
院方除了依法進行資安事件通報,也必須驗證資料復原流程。IT 團隊的任務包括備份還原資料,並且確認環境是否已完成後門清查,避免二次加密。
李建璋呼籲建立「不責備文化」,在推動健康台灣深耕計畫與設置韌性中心的過程中,首要任務是在經費支持下把系統與流程建立起來,讓核心醫院先熟悉運作方式,而非急於追究責任,才有利於推動全體合作。
紫隊復盤 推動改善行動
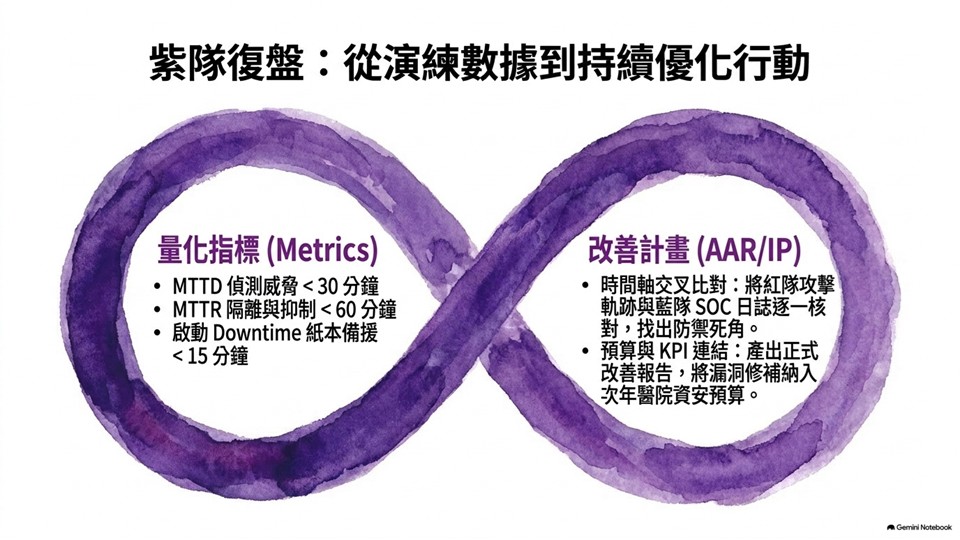
資安演練更重要的意義,是在演練結束後,將紅隊的攻擊軌跡與藍隊的 SOC 日誌逐一比對,找出防禦死角。
紫隊復盤的目的是將演練結果轉換成可量化的指標,例如威脅偵測時間 MTTD 是否低於 30 分鐘、隔離與抑制時間 MTTR 是否低於 60 分鐘,以及醫院能否在 15 分鐘內啟動 Downtime 紙本備援流程。
這些數據進一步形成演練後改善計畫(AAR/IP),並與醫院後續的資安預算與 KPI 連結,產出正式改善報告,將漏洞修補納入次年醫院資安預算。
從高層承諾到紙本備援 建立醫療資安韌性
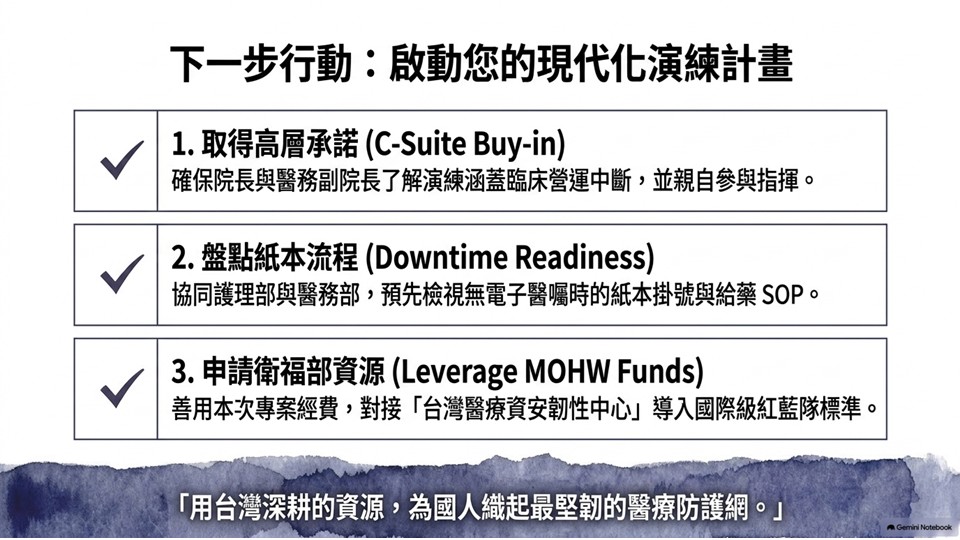
推動現代化資安演練首先需要取得高層支持。演練涉及的不只是 IT 系統,而是臨床營運中斷時的決策與指揮,因此院長與醫務副院長等管理階層需要實際參與演練指揮。
其次是重新檢視 Downtime Readiness。醫院可以與護理部、醫務部等單位共同盤點,在電子醫囑、掛號與相關資訊系統無法使用時,紙本流程是否完整,現場人員是否知道如何啟動,以及給藥等高風險醫療流程是否有足夠的防錯機制。
「用台灣深耕的資源,為國人織起最堅韌的醫療防護網」李建璋最後強調,透過將臺灣醫療資安與美國衛生及公共服務部(HHS)的醫療與公共衛生部門資安績效目標(Healthcare and Public Health Sector-Specific Cybersecurity Performance Goals, HPH CPGs)對齊,並結合深耕計畫資源與演練升級,臺灣的醫療資安將能從單純的防守進步到具備韌性的新層次,確保民眾在數位時代的就醫安全。
(本文授權非營利轉載,請註明出處:CIO Taiwan)