• 登入
  • 註冊網站會員
CIO Taiwan
  • 活動
  • 影音
  • 趨勢分析
  • CIO 雜誌
  • CISO精選
  • 電子報
  • 下載
  • 聯繫我們
沒有結果
查看所有結果
CIO Taiwan
沒有結果
查看所有結果
首頁 趨勢分析

Sophos發表2021年網路威脅報告

2020-12-08
分類 : 趨勢分析
0
A A
0
Sophos發表2021年網路威脅報告

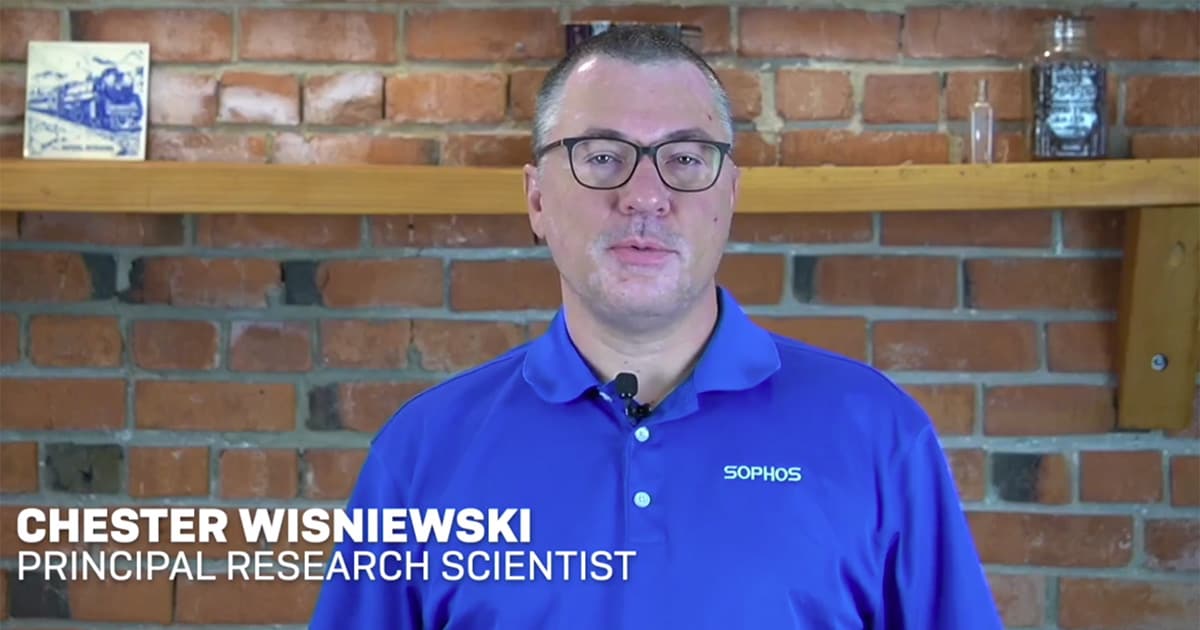
Sophos首席研究科學家 Chester Wisniewski

勒索軟體及其他重大網路攻擊趨勢將改變2021年資安環境

SophosLabs研究團隊率領威脅捕獵、事件快速回應專業人員,以及雲端安全及人工智慧專家等提供網路攻擊趨勢分析。

文/Sophos提供


網路安全廠商Sophos發布《2021年網路威脅報告》,揭露勒索軟體和不同等級的攻擊者,以及迅速變化的網路攻擊模式,將如何影響2021年的威脅態勢及資訊安全。此報告由SophosLabs研究人員,連同Sophos的威脅捕獵、事件快速回應團隊,以及雲端安全及人工智慧專家等共同撰寫,就安全威脅及趨勢的起源及實際影響作出分析。

內容目錄 隱藏
勒索軟體及其他重大網路攻擊趨勢將改變2021年資安環境
1.不同等級的勒索軟體操作者的技能及資源水準差別將擴大
2.我們需更留心商用惡意軟體(如載入程式、殭屍網路),以及人工操縱的初始存取代理程式等日常威脅
3.各種等級的攻擊者都會更常使用合法的工具、知名的公用程式以及常用的網路目的地,以避開偵測和安全措施,阻礙分析和身分暴露

《2021年網路威脅報告》中三大主要趨勢包括:

1.不同等級的勒索軟體操作者的技能及資源水準差別將擴大

最高等級的重量級勒索軟體系列將不斷改良手法、技術和流程(TTPs),將其提升到接近國家級攻擊般複雜,以對大型企業索取數以百萬美元的鉅額贖款。在2020年,這些勒索軟體系列包括Ryuk和RagnarLocker。另一方面,Sophos預測入門或基本型攻擊的數量將會增加,它們會尋找提供選單可租用勒索軟體(如Dharma),以向大量的小型目標發動攻擊。

另一個趨勢是勒索軟體會進行「二次敲詐」,即除了加密受害者的資料,攻擊者會同時偷取敏感或機密資訊,再威脅公開這些資訊以進行勒索。在2020年,Sophos就指出Maze、RagnarLocker、Netwalker、REvil等軟體均採用這種方法牟利。

Sophos首席研究科學家 Chester Wisniewski 表示:「勒索軟體的商業模式多變而複雜。在2020年,Sophos發現攻擊者開始根據他們的技能和目標進行分類。然而,Sophos亦發現勒索軟體系列會共用強大的工具,形成自成一格的集團。例如Maze似乎已經退隱江湖,但Maze的部分工具和技能以新的Egregor假面孔出現。網路威脅的環境沒有空窗期,當一個勢力消失,另一個勢力便會立即補上。很多時候,我們幾乎無法預測勒索軟體的下個目標,但 Sophos threat report 上所述的攻擊趨勢將在2021年持續升溫。」

2.我們需更留心商用惡意軟體(如載入程式、殭屍網路),以及人工操縱的初始存取代理程式等日常威脅

這些威脅看似低階,但是它們目的是在目標中站穩陣腳,收集所需資料並回傳到命令與控制(C&C)網路,等待下一步攻擊指示。如果有人操控這些威脅,他們將會檢視每個受影響機器的位置或其他有用的線索,然後將最有價值的受害者資訊售賣給最高價的競標者(如某個勒索軟體組織)。例如,在2020年Ryuk使用 Buer Loader 來發送勒索軟體。

Wisniewski表示:「商用惡意軟體如同沙塵暴的雜訊,會堵塞安全警示系統。Sophos的分析指出,防衛者需認真對待這些攻擊,因它們可能會帶來十分嚴重的後果。任何一部機器受到感染,所有電腦都可能受害。很多安全團隊都以為,只要封鎖及移除惡意軟體,清理受感染的機器,事件就可以平息。但是,他們可能沒有意識到攻擊目標並不止是一部機器,而且看似常見的Emotet和 Buer Loader 惡意軟體都可以觸發更進階的Ryuk或Netwalker等攻擊。直到某個深夜或週末,當勒索軟體已經作好部署時,IT部門才會發現問題。如果低估看似微小的感染徵兆,將會導致相當嚴重的後果。」

3.各種等級的攻擊者都會更常使用合法的工具、知名的公用程式以及常用的網路目的地,以避開偵測和安全措施,阻礙分析和身分暴露

使用合法的工具讓攻擊者能在網路內四處遊走而不被發現,直至他們發動如勒索軟體等主要攻擊為止。對於由國家資助的攻擊者,使用一般工具還有其他好處,因為會更難追究源頭。在2020年,Sophos也曾列出大量攻擊者採用的標準攻擊工具。

Wisniewski表示:「Sophos在2020年的威脅環境評估中就已清楚說明,攻擊者會使用日常工具及技巧來隱藏主動式攻擊。這種作法會對傳統的安全措施帶來威脅,因為日常工具的外觀不會自動觸發危險訊號。此時,以人主導的威脅捕獵及回應服務將可大顯身手,因為人類專家知道如何尋找細微的異常和痕跡,例如發現在不合適的時間和地點使用合法的工具。對訓練有素的捕獵人員或IT管理者而言,使用端點偵測與回應(EDR)功能時,這些痕跡就是珍貴的線索,能提醒安全團隊出現攻擊者和潛在攻擊。」

其他在《2021年網路威脅報告》中發現的威脅包括:

  • 攻擊伺服器:攻擊者以Windows和Linux系統的伺服器作為攻擊對象,利用這些跳板在企業的內部展開攻擊。
  • COVID-19 疫情對資訊科技安全的影響,例如在家工作者使用的個人網路的防護程度不同,帶來了新的安全挑戰。
  • 雲端環境的安全挑戰:儘管雲端運算已成功擔負起企業對安全雲端環境的需求壓力,但是它也帶來與傳統網路不同的挑戰。
  • 常用服務如RDP和VPN集訊器,仍然是攻擊者在網路週邊上的攻擊對象。攻擊者同時使用RDP在受攻擊的網路上橫向移動。
  • 軟體應用程式通常被標示為「可能不需要」,因為它們傳送大量廣告,但採用的技巧和公開的惡意軟體越來越難以區分。
  • 一個久遠的VelvetSweatshop漏洞重出江湖,它是一個早期 Microsoft Excel 的預設密碼功能,用於在文件上隱藏巨集或其他惡意內容,躲避威脅偵測。
  • 他們需要採取流行病學的方法來來量化未曾見過、未偵測到及未知的網路風險,以便更有效地填補偵測缺口、評估風險和確定優先順序。

《2021年網路威脅報告》全文可以於此處下載:www.sophos.com/threatreport

以下影片為Wisniewski就《2021年網路威脅報告》內容的簡介:
標籤: 2021Sophos勒索軟體網路威脅報告
上一篇文章

專訪臺灣集中保管結算所董事長林修銘

下一篇文章

DELL 資策會等12家聯盟 迎接數位轉型大商機

相關文章

2027 CIO Insight 調查報告 (1) 科技採用 / AI治理成熟度,兩重點指數定位產業現況
趨勢分析

2027 CIO Insight (6) CIO 影響力:積極投入 AI 策略,把地基搭得更穩固更安全

2026-11-05
2027 CIO Insight 調查報告 (1) 科技採用 / AI治理成熟度,兩重點指數定位產業現況
趨勢分析

2027 CIO Insight (5) IT 資源:資源有限,成本控管與效益分析,為企業 AI 導入成功關鍵

2026-11-05
2027 CIO Insight 調查報告 (1) 科技採用 / AI治理成熟度,兩重點指數定位產業現況
趨勢分析

2027 CIO Insight 調查報告(4)科技採用:科技採用指數越高者 AI 越看得見導入效益

2026-11-05
下一篇文章
DELL 資策會等12家聯盟 迎接數位轉型大商機

DELL 資策會等12家聯盟 迎接數位轉型大商機

發佈留言 取消回覆

發佈留言必須填寫的電子郵件地址不會公開。 必填欄位標示為 *

2026 Elite Vendor

追蹤我們的 Facebook

近期文章

  • Quantum Taiwan 2026 全球量子科技交流匯聚臺灣 邁向實質驗證與系統化發展
  • 🔥 搶搭 AI 列車卻怕被算力吃垮?揭密企業控制 AI 成本的三大實戰絕招!
  • AI 網攻擴大企業受害 72 小時內應變成資安關鍵
  • DigiCert 三大方案 加速企業量子遷移
  • 英特爾展示三款針對代理式AI與企業級工作負載所設計的架構

📈 CIO點閱文章週排行

  • 台達電 SustainX 的能碳合一平台經濟學

    台達電 SustainX 的能碳合一平台經濟學

    0 分享
    分享 0 Tweet 0
  • AI 資安國際標準 ISO 27090 強化 AI 治理

    0 分享
    分享 0 Tweet 0
  • 2027 CIO Insight 調查報告 (1) 科技採用 / AI治理成熟度,兩重點指數定位產業現況

    0 分享
    分享 0 Tweet 0
  • 【專訪】臺灣中小企業銀行數位金融部協理蔡育呈:聚焦中小企業 深化 AI 布局

    0 分享
    分享 0 Tweet 0
  • 【專訪】第一銀行副總經理兼資安長劉培文:資安治理 邁向韌性銀行

    0 分享
    分享 0 Tweet 0
  • 2027 CIO Insight (3) AI 治理:先讓風險看得見 再決定哪些要嚴管

    0 分享
    分享 0 Tweet 0
  • AI 網攻擴大企業受害 72 小時內應變成資安關鍵

    0 分享
    分享 0 Tweet 0
  • 2027 CIO Insight (2) AI 就緒與效益:八成 CIO 看好 AI,只有一成認為已準備好

    0 分享
    分享 0 Tweet 0
  • 2027 CIO Insight 調查報告(4)科技採用:科技採用指數越高者 AI 越看得見導入效益

    0 分享
    分享 0 Tweet 0
  • 設備聯網 鑄就 AI 轉型底座

    0 分享
    分享 0 Tweet 0

數位及平面

  • CIO Taiwan 網站
  • CIO 雜誌紙本
  • CIO 雜誌 HYREAD 版
  • CIO 雜誌 Zinio 版

關注社群

  • Line 加入好友
  • Facebook 粉絲頁

合作夥伴

  • CIO 協進會

關於我們

  • 公司介紹及工作機會
  • 隱私權政策

旗訊科技股份有限公司|統編:84493719|台北市 100 中正區杭州南路一段 15-1 號 19 樓|TEL: 886-2-23214335
Copyright © Flag Information Co.,Ltd. All Rights Reserved.

CIO Taiwan 歡迎你回來!

可用 使用者名稱 或 Email 登入

忘記密碼 註冊

歡迎註冊 CIO Taiwan 網站會員

請設定 Email 及 使用者名稱(使用者名稱不接受中文、將來無法更改)

欄位皆為必填 登入

找回密碼

請輸入 使用者名稱 或 Email 以重設密碼

登入
  • 登入
  • 註冊
沒有結果
查看所有結果
  • 活動
  • 影音
  • 產業速報
  • 新聞速寫
  • 風雲人物
  • 產業瞭望
  • 專欄
  • 精選文章
  • 原生現場
  • 供應商視野
  • 線上調查
  • CIO 雜誌
  • 電子報
  • 下載
  • 聯繫我們

© 2020 CIO Taiwan 版權所有

7/28 活動延期通知

因高雄市政府於7/28早上宣布全日停班停課,因此「智慧醫療研討會高雄場」活動延期舉辦。主辦單位將另行公告研討會相關訊息,歡迎報名參加!

您已閒置超過 3 分鐘了,為您推薦其他文章!點擊空白處、ESC 鍵或關閉回到網頁

SBOM 都備齊了,判定產品未受影響就能結案嗎?

判定產品未受影響,要說得出為什麼,也要知道哪些變動會讓原來的結論失效 文/游政卿

智慧圈粉,金融續航!演唱會前瞻科技新革命

文/楊政霖(資策會數位轉型研究院研究經理)‧校訂/CIO 編輯室 新冠疫情後全球

鴻海科技日揭示 AI Factory 布局 從超級運算、AI Agent 到智慧製造

採訪/鄭宜芬 2026 鴻海科技日(Hon Hai Tech Day,HHTD2

AI 訓練資料如何取得與授權?政府研議資料創新利用與著作權規範

整理/鄭宜芬 為因應AI發展對資料流通與創新利用需求,並同時兼顧內容產業的著作權

數據治理為 AI 規模化的基礎

產業別之數據治理特性:製造業 台灣約有超過半數企業尚未完全建立能支撐 AI 規模

設置資料管理層 機敏資料進 AI 就攔截

員工把公司檔案送進生成式 AI 之事屢見不鮮。以企業防制手法來看,大型組織或大企

2027 CIO Insight (2) AI 就緒與效益:八成 CIO 看好 AI,只有一成認為已準備好

對 AI 前景樂觀的 CIO 占八成,認為公司已準備好規模化的只有一成二;效益多

PHP、Node.js、Go 緊急修補 涵蓋遠端執行與憑證風險

整理/鄭宜芬 面對 AI 自動化攻擊威脅升溫,以及 PHP、Node.js 與

AI 網攻擴大企業受害 72 小時內應變成資安關鍵

整理/鄭宜芬 境外駭客自今年7月起運用 AI Agent 工具發動網攻,且近期威

文章分類

  • 產業速報
  • 專欄
  • 影音
  • 風雲人物
  • CXO分享
  • 產業瞭望
  • 原生現場
  • 精選文章
  • 趨勢分析
  • 供應商視野
  • 新聞速寫
  • 下載
  • Sponsors

熱門標籤

  • 最新文章
  • 雲端運算
  • 人工智慧
  • 數位轉型
  • 製造業
  • 物聯網
  • 資料與分析
  • 資安
  • 區塊鏈
  • 5G
  • 儲存
  • 基礎架構

活動

  • CIO價值學院 四堂課
  • 智慧醫療研討會 台北/高雄場
  • 金融科技高峰會 春季/秋季場
  • 製造業CIO論壇 台北/台中/高雄場
  • 商業服務科技論壇
  • 亞太CIO論壇
  • CISO資安學院 金融/醫療/新竹場
  • CIO Insight 調查

影音

  • 影音