• 登入
  • 註冊網站會員
CIO Taiwan
  • 活動
  • 影音
  • 趨勢分析
  • CIO 雜誌
  • CISO精選
  • 電子報
  • 下載
  • 聯繫我們
沒有結果
查看所有結果
CIO Taiwan
沒有結果
查看所有結果
首頁 專欄

Web3 攻擊演化:社交工程與技術漏洞的雙重威脅

2026-01-13
分類 : 專欄
0
A A
0
Web3 攻擊演化:社交工程與技術漏洞的雙重威脅

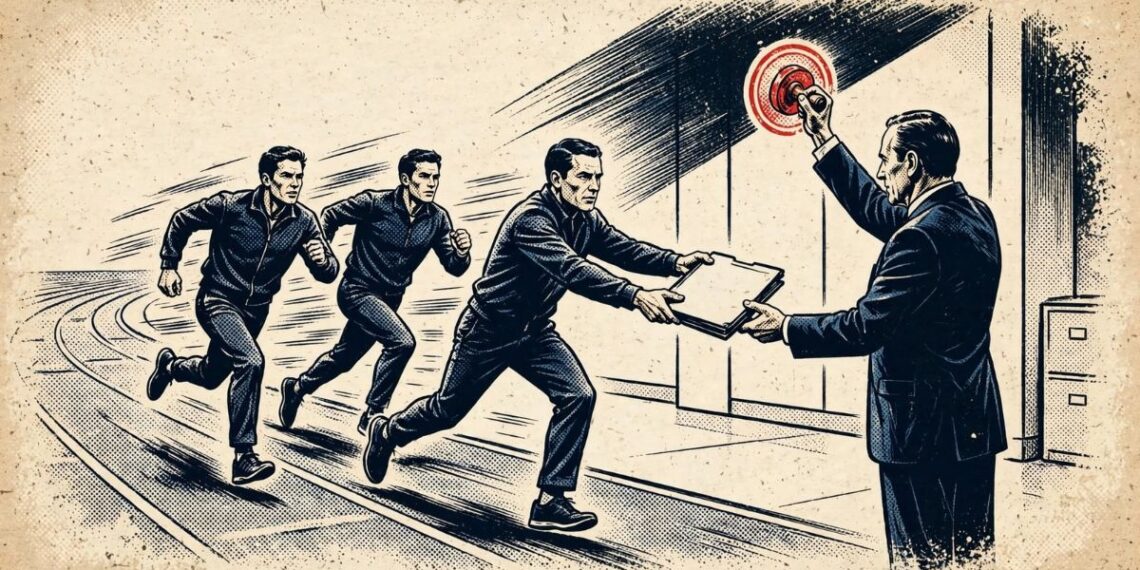
◤圖片由 Gemini 生成

文/蔡孟凌


蔡孟凌
◤ 蔡孟凌現為睿科金融科技有限公司創辦人兼執行長,曾任知名外商科技業法務、臺灣加密貨幣交易所犯罪預防專員與法律顧問、法務部調查局資通安全委員、刑事司法單位教育訓練的講師,專長是協助加密貨幣金流分析與數位資產託管,並擅長橫向資源整合以共同面對 Web 3.0 的產業新革命,樂於跨領域學習並建立系統與架構。

在過去的專欄中,我探討了監管、人工智慧與虛擬資產投資所面臨的風險與挑戰。然而,當前的安全格局已發生根本性轉變。虛擬資產的攻擊模式不再侷限於單一層面,而是同時在「人員信任」與「技術漏洞」兩條戰線上展開。這種雙重威脅意味著,傳統的防禦策略已不足以應對新型態的攻擊,企業必須重新審視並強化整體資安架構。

過去,我們最擔心的是「智慧合約」的漏洞。而近期國家級駭客的行為,讓我們開始將焦點轉向「供應鏈攻擊」與「社交工程」。但 2025 年 11 月初發生的 Balancer 鉅額損失案,又給了所有人一記當頭棒喝。這兩起重大事件,ByBit 與 Balancer,宛如一場「雙線作戰」,殘酷地揭示了眼前的困境:你不只要防範駭客滲透你的團隊,更要面對一個事實 ─ 即使經過層層審計的程式碼,依然可能一夕崩潰。

這場戰爭的第一條戰線,是針對「人」與「信任」。近期 ByBit 交易所的 15 億美元鉅額損失案便是最昂貴的教材。這並非傳統的暴力破解,而是精心策劃的「供應鏈攻擊」。根據資策會的產業焦點評論分析,北韓駭客組織的劇本近期已演化得極為精緻:他們不再強攻,而是偽裝成獵人頭的角色,透過 LinkedIn 或 Deepfake 的視訊通話,鎖定目標公司內部的開發者或 IT 人員,發送極度逼真的「高階職位邀約」。一旦受害者打開了含有惡意軟體的附件,駭客便成功滲透。但他們並不會立刻行動,而是「長期潛伏」數月,偽裝成內部員工,仔細摸清公司的網路架構、權限分佈,以及金庫私鑰的管理流程。當他們掌握了足夠權限(例如控制了多重簽章錢包的足夠席次),便一舉掏空資產,並迅速透過跨鏈與混幣器,將贓款分散至數千個地址,徹底洗白。ByBit 案的警鐘是:敵人不再是從外部敲門,而是偽裝成「自己人」,從內部打開了金庫大門。

[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 LinkedIn,與全球CIO同步獲取精華見解 ]

然而當我們將防禦重心轉向「人」的層面之際,Balancer 卻在 2025/11/3 日爆發重大漏洞攻擊,為整個產業再度敲響警鐘。攻擊者利用 Balancer V2「可組合穩定池」(Composable Stable Pool)中_swapGivenOut 函數的邏輯缺陷,在批次交換(batchSwap)過程中製造「邏輯重入」(logical reentrancy)的情境,導致價格更新異常並多次錯算資產價值。藉此,攻擊者得以在單筆交易中反覆操縱價格,最終竊取多條鏈(Ethereum、Arbitrum、Polygon、Base、Optimism)上的資產。這就像駭客成功讓自動販賣機在每次交易時少扣一枚硬幣,而這樣的錯誤在短短 30 分鐘內重複數萬次,最終跨越多條區塊鏈網路,累積盜走超過 1.28 億美元。部分贓款隨後被轉入 Tornado Cash 與 Railgun 進行洗錢,Balancer 官方則立即暫停相關池子並發布緊急修補。

這事件再次提醒我們,傳統「技術威脅」並未消失。與社交工程不同,Balancer 攻擊是一次純粹且精密的技術利用。更嚴重的是,這次攻擊引發連鎖效應,許多以 Balancer 程式碼為基礎的分叉項目(如 Beets Finance)也因此蒙受數百萬美元損失。

更令人沮喪的是,儘管 Balancer 曾歷經多達 11 次安全審計,該漏洞仍未被發現,凸顯出傳統審計難以全面涵蓋合約邏輯層面的隱性錯誤。

從 Balancer 事件可見,單純依賴「審計報告」的時代已經結束;而 ByBit 案件則證明,只防禦「外部」的防火牆早已失效。這就是眼前的困局:我們必須同時在「人」與「程式碼」這兩條戰線上作戰,任何一條戰線的失守都將是災難性的。

應對「人」的滲透,企業必須從根本上改變思維,擁抱「零信任安全架構」。這的核心假設是「永遠不要信任,一律進行驗證」,所有涉及加密貨幣操作的端點與用戶,都必須通過嚴格的多因素身份驗證與授權管理。這同時意味著必須升級我們的「人體防火牆」,企業內部培訓不應再停留在「不點擊可疑連結」,而是要進行情境演練,教導高權限員工如何辨識那些偽造的高階職位邀約。

而在防禦「程式碼」的未知威脅時,Balancer 的教訓告訴我們,必須超越傳統審計。多次審計都未能發現的漏洞,意味著我們需要導入如「形式化驗證」(Formal Verification)來證明合約邏輯的絕對正確性,並輔以「模糊測試」(Fuzz Testing)來模擬非預期的惡意輸入。當然,這一切防禦的交集點,仍在於建立縱深防禦的私鑰管理機制。無論是多重簽章(Multi-Signature)、將私鑰儲存於硬體安全模組(HSM),或是採用冷熱錢包混合儲存,都是確保在單點失效時,核心資產依然安全的關鍵。

[ 閱讀 蔡孟凌 所有專欄文章 ]

2025 年的加密資安威脅,呈現了極端的兩面性。這意味著資安不再只是 IT 部門的事,它必須橫跨 HR、法務、風控與營運。我們必須學會同時在「信任」與「不信任」的兩條戰線上作戰,建立一個兼具人性防禦與技術縱深的彈性體系。


(本文授權非營利轉載,請註明出處:CIO Taiwan)
564x96 Cio Taiwan形象稿

上一篇文章

AI 詐騙成全球主流 趨勢科技揭消費者五大詐騙新趨勢

下一篇文章

2026 CES 四大重點:筆電轉型 AI 代理平台、視覺模型成主流

相關文章

AI 代理人應用於銀行法遵的價值與導入關鍵
專欄

AI 代理人應用於銀行法遵的價值與導入關鍵

2026-11-20
AI 會寫程式,誰還需要工程師?
專欄

AI 會寫程式,誰還需要工程師?

2026-11-14
人工智慧與資料品質
專欄

人工智慧與資料品質

2026-11-13
下一篇文章
565

2026 CES 四大重點:筆電轉型 AI 代理平台、視覺模型成主流

2026 Elite Vendor

追蹤我們的 Facebook

近期文章

  • AI 代理人應用於銀行法遵的價值與導入關鍵
  • AI 自己會寫程式,未來真的不需要工程師了嗎?解析軟體開發的大變革!
  • 半導體擴廠人才荒 Profet AI 助企業擴大專家量能
  • 中華電信建置 30 處備援站臺 強化雲林防救災通訊韌性
  • 雲林培育 2,900 人次智慧農業人才 推動 AI 導入與產業升級

📈 CIO點閱文章週排行

  • AI 自己會寫程式,未來真的不需要工程師了嗎?解析軟體開發的大變革!

    0 分享
    分享 0 Tweet 0
  • 平台業者個資外洩 消費者問責品牌商

    0 分享
    分享 0 Tweet 0
  • 強化金融資安韌性 金管會:聚焦 AI 攻擊與代理 AI 安全

    0 分享
    分享 0 Tweet 0
  • 國科會定調九大科技議題 推動 AI 產業化與供應鏈韌性

    0 分享
    分享 0 Tweet 0
  • 台灣數位資產與未來資本市場協會成立 布局代幣化金融基礎設施

    0 分享
    分享 0 Tweet 0
  • 【調查報告】GTIG 首度揭露無人介入漏洞利用 AI 代理自主發動攻擊

    0 分享
    分享 0 Tweet 0
  • 【專訪】合作金庫銀行電子金融部協理潘雲霞:以信任與治理 邁向可信賴 AI

    0 分享
    分享 0 Tweet 0
  • 【專訪】國泰金控數位數據暨科技發展中心副總經理陳維銘

    0 分享
    分享 0 Tweet 0
  • 【專訪】台北富邦銀行執行副總經理暨數位金融總處長陳弘儒:全行 AI 能力,打造金融生態圈

    0 分享
    分享 0 Tweet 0
  • AI 網攻擴大企業受害 72 小時內應變成資安關鍵

    0 分享
    分享 0 Tweet 0

數位及平面

  • CIO Taiwan 網站
  • CIO 雜誌紙本
  • CIO 雜誌 HYREAD 版
  • CIO 雜誌 Zinio 版

關注社群

  • Line 加入好友
  • Facebook 粉絲頁

合作夥伴

  • CIO 協進會

關於我們

  • 公司介紹及工作機會
  • 隱私權政策

旗訊科技股份有限公司|統編:84493719|台北市 100 中正區杭州南路一段 15-1 號 19 樓|TEL: 886-2-23214335
Copyright © Flag Information Co.,Ltd. All Rights Reserved.

CIO Taiwan 歡迎你回來!

可用 使用者名稱 或 Email 登入

忘記密碼 註冊

歡迎註冊 CIO Taiwan 網站會員

請設定 Email 及 使用者名稱(使用者名稱不接受中文、將來無法更改)

欄位皆為必填 登入

找回密碼

請輸入 使用者名稱 或 Email 以重設密碼

登入
  • 登入
  • 註冊
沒有結果
查看所有結果
  • 活動
  • 影音
  • 產業速報
  • 新聞速寫
  • 風雲人物
  • 產業瞭望
  • 專欄
  • 精選文章
  • 原生現場
  • 供應商視野
  • 線上調查
  • CIO 雜誌
  • 電子報
  • 下載
  • 聯繫我們

© 2020 CIO Taiwan 版權所有

7/28 活動延期通知

因高雄市政府於7/28早上宣布全日停班停課,因此「智慧醫療研討會高雄場」活動延期舉辦。主辦單位將另行公告研討會相關訊息,歡迎報名參加!

您已閒置超過 3 分鐘了,為您推薦其他文章!點擊空白處、ESC 鍵或關閉回到網頁

網通設備受PHP漏洞影響 應密切注意更新並儘速修補

整理/鄭宜芬 以色列資安公司 Dream Security 近日發布情資,指稱美

金融業 2025 年投資金融科技 324 億元 2026 年預算增近五成

整理/鄭宜芬 金融業持續擴大金融科技布局。台灣金融服務業聯合總會 10 日公布「

【影】技術司推動無人機系統整合 AI 導航成關鍵

整理/鄭宜芬 在非紅供應鏈、地緣政治與AI快速演進的交會下,無人機已從單純設備,

2027 CIO Insight (2) AI 就緒與效益:八成 CIO 看好 AI,只有一成認為已準備好

對 AI 前景樂觀的 CIO 占八成,認為公司已準備好規模化的只有一成二;效益多

從烏克蘭的 AI 應用現況,探尋自主式 AI 發展脈絡

烏克蘭由於國家防衛的壓力而在 AI 發展處於前緣,我們整理了烏克蘭在 AI 應用

【調查報告】GTIG 首度揭露無人介入漏洞利用 AI 代理自主發動攻擊

整理/鄭宜芬 AI 代理在系統入侵與漏洞利用過程中承擔更多工作,不僅大幅降低對人

AI 代理人應用於銀行法遵的價值與導入關鍵

銀行法遵資料分散、比對頻繁,AI 代理把多步驟作業組織成可執行流程,銀行應先選值

【專訪】第一銀行副總經理兼資安長劉培文:資安治理 邁向韌性銀行

「法遵,是最低要求;治理,才是真正的競爭。」第一銀行從董事會治理出發,將資安延伸

【影】自駕車商用化還缺哪一哩路?從法規沙盒到全生命週期安全管理

整理/鄭宜芬 當 AI、感測器與車聯網加速改寫交通樣貌,自駕車能否真正走進日常,

文章分類

  • 產業速報
  • 專欄
  • 影音
  • 風雲人物
  • CXO分享
  • 產業瞭望
  • 原生現場
  • 精選文章
  • 趨勢分析
  • 供應商視野
  • 新聞速寫
  • 下載
  • Sponsors

熱門標籤

  • 最新文章
  • 雲端運算
  • 人工智慧
  • 數位轉型
  • 製造業
  • 物聯網
  • 資料與分析
  • 資安
  • 區塊鏈
  • 5G
  • 儲存
  • 基礎架構

活動

  • CIO價值學院 四堂課
  • 智慧醫療研討會 台北/高雄場
  • 金融科技高峰會 春季/秋季場
  • 製造業CIO論壇 台北/台中/高雄場
  • 商業服務科技論壇
  • 亞太CIO論壇
  • CISO資安學院 金融/醫療/新竹場
  • CIO Insight 調查

影音

  • 影音