• 登入
  • 註冊網站會員
CIO Taiwan
  • 活動
  • 影音
  • 趨勢分析
  • CIO 雜誌
  • CISO精選
  • 電子報
  • 下載
  • 聯繫我們
沒有結果
查看所有結果
CIO Taiwan
沒有結果
查看所有結果
首頁 專欄

歐美 AI 法規陸續底定,導入 ISO 42001 將事半功倍

2025-10-03
分類 : 專欄
0
A A
0
I172d16

◤圖片由 Gemini 生成

ISO 42001 助力 AI 轉型之路

透過 AI 進行轉型,已經是當前企業重要課題,如何保障 AI 的投資,成為重要的考量因素,透過國際標準 ISO 42001 的導入將可降低應用上的風險,未來更可順利與國際要求的 AI 法規進行合規。

文/梁日誠

◤ 作者梁日誠 (Lead CCA^| CCP^| PI^| CISSP| CISSO| CPTE| CCSO| CDRE| CCISO| ISM| ISA| FHCA-EU AI Act| CAIE| CAICSO| AAISM| CertifAIEd AI Ethics| CIAIP| GAIL| CDE| CDA| DSFM| FHCA-GDPR| IDPP| ICEP| GRCA| GPM-b| IMPC|, ^ Pending)現為加拿大SCC/MC ISO/IEC JTC1/SC42、SC27、ISO/TC22/SC32、IEC/TC65 技術組成員,ISO 42001/ISO 27001/ISO 27701/ISO 22301/ISO 20000-1/IEC 62443-2-1 稽核師及講師,TCIC 環奧國際驗證公司全球營運總經理。

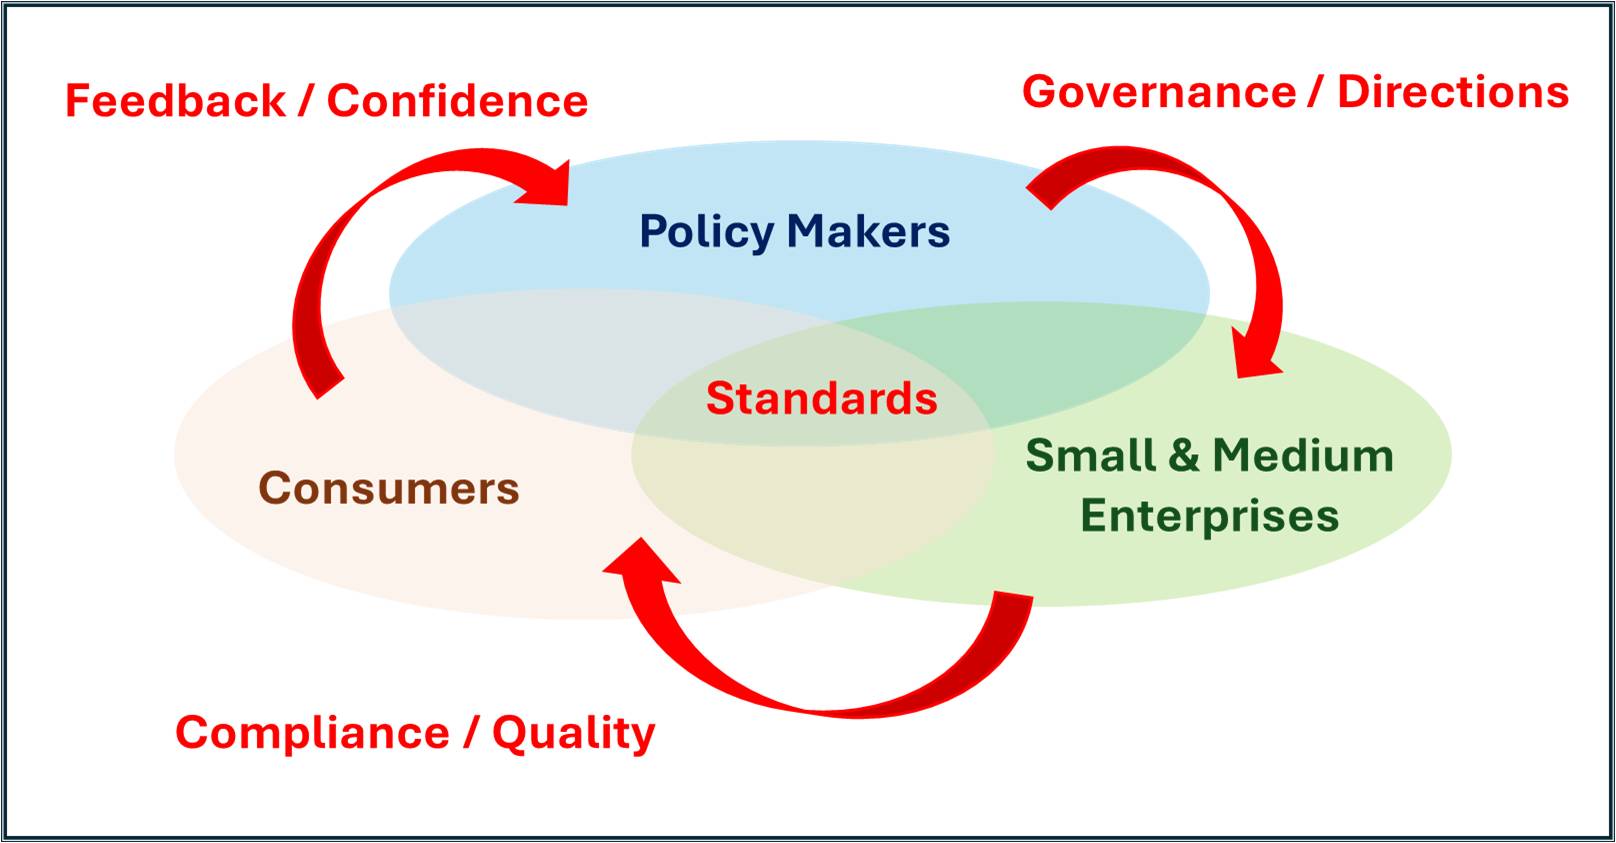
在全球 AI 治理的發展中,如何透過「標準」來支持「法規制定」與「合規展現」已成為各國共同凝聚的趨勢。ISO 述及國際標準的貢獻與優勢在於連結政策制定者(Policy Makers)、中小企業(SMEs)與消費者(Consumers),形成一個持續互動的循環,國際標準不僅是一種技術工具,更是一套可被法規化、可落實合規、可驗證的國際共通語言。如同 <圖一> 所揭示。
I172d16圖片1
◤ 圖一,標準與市場治理互動關係。

以人工智慧管理系統國際標準 ISO 42001 為例,ISO 42001 提供了組織建立 AI 治理所需的如:管理系統、風險管理、控制措施等負責任作法,而這也正好呼應歐盟 AI Act 對高風險 AI 系統的合規要求。

同時,ISO 42001 也能與美國 NIST AI RMF(AI 風險管理框架)對應,成為企業將風險控制轉化為治理流程的實務依據。對台灣地區而言,行政院近期揭露的 AI 基本法(草案),若能在制度中納入 ISO 42001 與 AI 相關風險管理(如 ISO 23894)及資料品質標準(如 ISO 5259 系列),不僅有助於加速 AI 治理的合規落地,也能引導國內產業以國際通用的標準來接軌全球 AI 市場。

因此,ISO 標準不僅幫助政策制定者「立法更快、更精準」,也讓中小企業「合規更省、更有效」,並進一步鞏固消費者的信任,在 AI 應用與日俱進的今天,這是一條「由標準驅動法規,並以法規強化標準」的治理之路。

歐盟人工智慧法規的合規展現優勢

ISO / IEC 42001 是全球第一個「人工智慧管理系統(AI Management System — AIMS)」國際標準,採用 ISO 管理系統標準,並針對 AI 系統的特性提出專屬要求,標準涵蓋如 AI 系統生命週期、風險管理、資料品質、控制措施、可信任性(Trustworthiness)與持續改進等核心領域,為組織導入 AI 治理建立國際一致的基礎。

[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 IG,與全球CIO同步獲取精華見解 ]

歐洲標準制定組織 CEN / CENELEC 的JTC 21 Artificial Intelligence 工作組,正在與 ISO / IEC JTC1 / SC42 依維也納協議協力制定如「Artificial intelligence — Quality management system for EU AI Act regulatory purposes」(EU AI-QMS 標準,Work Item Number:JT021039,目前為制定階段),預計將成為「調和標準」(Harmonized Standard)。

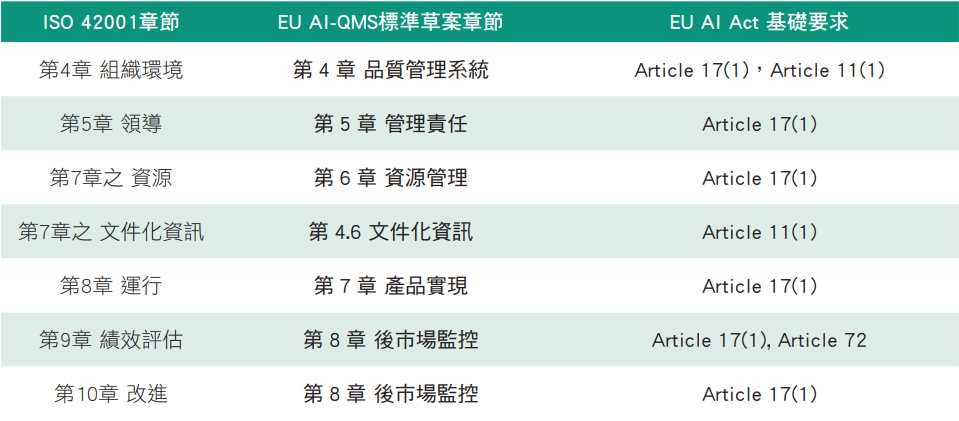
其設計架構參考 ISO 42001,並增修如相關於 EU AI Act 第 17 條(Article 17)的特定 QMS 要求,成為 EU AI Act 合規的實施工具。在 EU AI-QMS 標準草案中,將 ISO 42001 章節、EU AI-QMS 標準草案章節與 EU AI Act 基礎要求進行對應,綜合整理關係例舉可見於 <表一>。
I172d161表一
◤ 表一,ISO / IEC 42001、EU AI-QMS 標準草案與 EU AI Act 對應關係。

根據 EU AI Act 第 17 條,「高風險 AI 系統」提供者應建立並維持 QMS,當 EU AI-QMS 標準被歐盟官方引用並刊登於 「Official Journal of the EU(OJEU)」後,凡能展示其 QMS 符合該調和標準(Harmonized Standard,EU AI-QMS標準)的企業,其對應於 EU AI Act第 17 條之處,將具備Presumption of Conformity(預設適足,Article 42)的地位。

換言之,組織若導入 ISO 42001,增修納入 EU AI Act 的特定法規要求於 AIMS,並通過調和標準的符合性評鑑或驗證,不僅能有效掌控合規成本,更能在歐盟市場中快速獲得其 QMS 的「預設適足」的地位,這將是台灣與國際 AI 產業進入歐盟的重要合規捷徑之一。

惟因 EU AI Act 的合規並非單一條款,若有其他條款如風險管理系統(Article 9)的 EU AI Act 合規展現需求,可同時遵循 AI Risk Management 標準(prEN 18228,Work Item Number: JT021024,制定中)。於 EU AI-QMS 標準草案中,ISO 42001 被爰引的方式包含:於必要參考文件(Normative References)中列舉、於註解(NOTE)中引用、於條文中直接適用(Apply)做為要求、於附錄中列舉對應關係等。

美國人工智慧市場的合規展現路徑

在美國的人工智慧領域,AI 治理主要依循著數個總統令(EO)來發展,NIST AI RMF(Risk Management Framework)是廣為美國聯邦相關市場接受的「可信任與負責任 AI」的治理框架,這包含治理(Govern)、對應(Map)、量測(Measure)、管理(Manage)等重要功能,並後續發展出 AI RMF:Generative Artificial Intelligence Profile(NIST AI 600-1)等規範。NIST 在近期的 Control Overlays for Securing AI Systems(COSAiS)專案中,AI RMF也與SP 800-53、NIST SP 800-218A、Draft NIST AI 800-1、NIST AI 100-2E2025 等,共同分析於 AI 系統的資安與隱私保護議題。

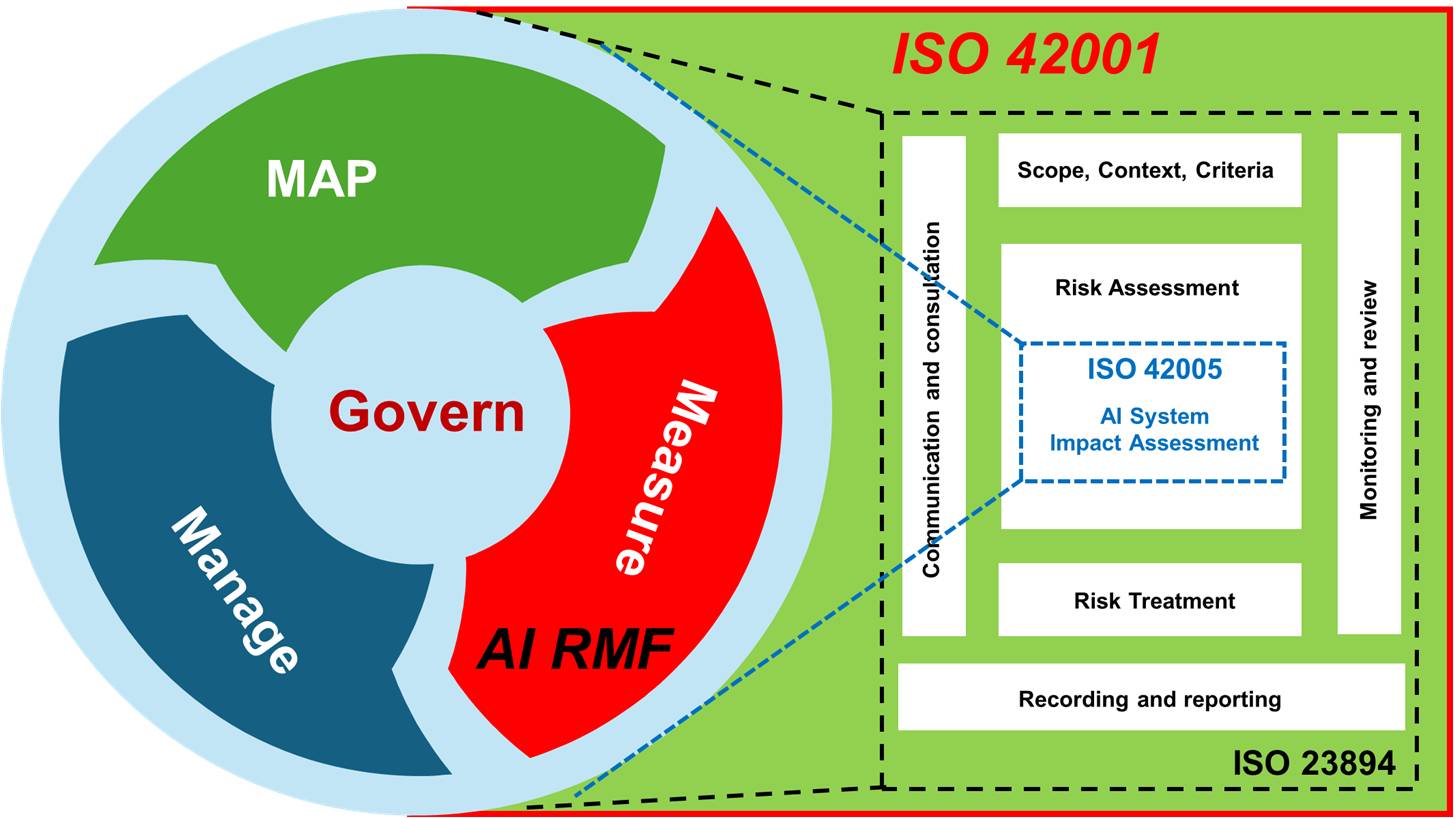
目前 NIST 正積極的推廣 AI RMF 與國際標準的介接,其中包含了與 ISO 42001 AI 管理系統、ISO 23894 AI 風險管理、ISO 42005 AI 系統衝擊評鑑等三個標準的「交互對應(Crosswalk)」文件,也使得運作 ISO 42001 的機構得以使用,NIST 所出具的文件來針對美國人工智慧市場的利害相關團體進行合規展現,反之亦然,ISO 42001 相關國際標準與 AI RMF 間的關係示意圖如 <圖二>。
I172d16圖片2
◤ 圖二,ISO 42001 相關國際標準與 AI RMF 間的關係示意圖。

ISO 42001 可做 AI 基本法的治理支點

行政院甫於八月下旬揭露的「人工智慧基本法(草案)(AI 法草案),提出 AI 發展應兼顧創新推動與人民權益保障,並在法條中建立永續發展、人權保障、資料治理、風險分類與高風險 AI 責任機制等治理基礎。AI法草案的核心精神,在於為台灣 AI 發展定錨,既要鼓勵產業創新,也要確保系統具備可信性與可歸責性。
對照 AI 法草案要求,ISO 42001 人工智慧管理系統標準正好提供了一個完整的治理骨架。

在基本原則上,AI 法草案強調永續性、透明性、公平性與可歸責性,ISO 42001則透過組織脈絡、領導責任、可信任性、資源配置與績效評估條款,要求組織將這些價值原則制度化並內嵌於 AI 生命週期。

在風險管理上,AI 法草案規定風險分類與高風險 AI 責任機制,ISO 42001 對應的規劃、AI 系統衝擊評鑑、風險評鑑與風險處理(包含控制措施),提供了實務機制,協助組織落實分級管理並強化可歸責性。

在資料治理上,AI 法草案要求個資保護與資料品質提升,ISO 42001 的資料治理與品質管理規範,可支撐「隱私保護 by Design 與 by Default」以及資料再利用的合規實作;在驗證與可歸責性上,AI 法草案要求 AI 系統須具備可驗證性與人為可控性,ISO 42001 的文件化、內外部稽核、績效監測與持續改進條款,能提供合規依據,確保 AI 的運作可追溯、可審查與可驗證。

[ 推薦閱讀:透過 ISO 42001 規範進行 AI 與 Data 治理 ]

ISO 42001 的可信任性中,在資安與隱私保護的領域上,和 ISMS/ISO 27001 與 PIMS/ISO 27701 的整合能力,也讓現有法規如資通安全管理法與/或個人資料保護法的適用單位與被要求單位(如受託者被要求通過第三方驗證時的國際/國家/團體標準的選擇),在面對涉及 AI 的資通系統與資通服務的議題上,有了較周全考量的選擇。

從產業角度觀之,ISO 42001不僅僅是「合規的工具」,更是企業在全球 AI 市場建立信任與競爭力的關鍵。當台灣的企業於數位轉型時導入 ISO 42001,不僅能回應「人工智慧基本法(草案)」的要求,同時也能與國際間如歐盟 AI Act 的 EU AI-QMS 調和標準(制定中)與美國 NIST AI RMF 對接,甚或於多個司法管轄區域,形成國際合規的一致語言。

這代表台灣產業若能適時甚或超前佈署採用 ISO 42001,未來在跨國市場中不但能降低合規成本,更能以「負責任、可信任 AI」的形象強化國際間的競爭優勢。


(本文授權非營利轉載,請註明出處:CIO Taiwan)
Image 271
標籤: ISO 42001人工智慧資安
上一篇文章

Progress Software 推出 AI 驅動的威脅偵測與事件回應功能,協助企業抵禦持續演變的網路威脅

下一篇文章

Fast-ID 驗轉中心上線 7 家銀行啟用跨機構身份驗證

相關文章

台商海外布局有那些新策略?
專欄

台商海外布局有那些新策略?

2026-11-03
用光點亮大腦暗區:人類正式邁入能「看清並調控」腦內神經網路的新時代
專欄

用光點亮大腦暗區:人類正式邁入能「看清並調控」腦內神經網路的新時代

2026-10-19
金融業如何兼顧 AI 創新與「可解釋性」治理實務
專欄

【編輯室札記】有效規劃 AI 預算之建議

2026-10-13
下一篇文章

Fast-ID 驗轉中心上線 7 家銀行啟用跨機構身份驗證

2026 Elite Vendor

追蹤我們的 Facebook

近期文章

  • PHP2Shell 漏洞敲響警鐘 企業如何快速掌握威脅脈絡與攻擊風險?
  • 從日本大型資料外洩事件看企業威脅情報的重要性
  • 🔥 你的公司 AI 走多快、管得夠安全嗎?兩大關鍵指數幫企業落地大解密!
  • CoWiSH 串聯百業需求 國產晶片 AI 應用導入率達 80%
  • 安提國際參展SCEWC 2026!以 NVIDIA邊緣 AI 驅動農場至城市智慧轉型

📈 CIO點閱文章週排行

  • 迎戰 VMware 漲價潮!謙太科技推出「DL360 × VergeOS」

    迎戰 VMware 漲價潮!謙太科技推出「DL360 × VergeOS」

    0 分享
    分享 0 Tweet 0
  • 永豐銀行選擇 Temenos 做為數位銀行平台

    0 分享
    分享 0 Tweet 0
  • AI 資安國際標準 ISO 27090 強化 AI 治理

    0 分享
    分享 0 Tweet 0
  • Temenos分享推動金融數位轉型全攻略

    0 分享
    分享 0 Tweet 0
  • 台商海外布局有那些新策略?

    0 分享
    分享 0 Tweet 0
  • 【專訪】台達智能製造解決方案發展部研發總監楊應龍:製造數據中樞 邁向 AI-Ready

    0 分享
    分享 0 Tweet 0
  • 2027 CIO Insight 調查報告 (1) 科技採用 / AI治理成熟度,兩重點指數定位產業現況

    0 分享
    分享 0 Tweet 0
  • 鴻海科技日揭示 AI Factory 布局 從超級運算、AI Agent 到智慧製造

    0 分享
    分享 0 Tweet 0
  • 接軌國際最佳選擇 Temenos方案受肯定

    0 分享
    分享 0 Tweet 0
  • 從 AI 提示詞公開,談企業如何把關資訊

    0 分享
    分享 0 Tweet 0

數位及平面

  • CIO Taiwan 網站
  • CIO 雜誌紙本
  • CIO 雜誌 HYREAD 版
  • CIO 雜誌 Zinio 版

關注社群

  • Line 加入好友
  • Facebook 粉絲頁

合作夥伴

  • CIO 協進會

關於我們

  • 公司介紹及工作機會
  • 隱私權政策

旗訊科技股份有限公司|統編:84493719|台北市 100 中正區杭州南路一段 15-1 號 19 樓|TEL: 886-2-23214335
Copyright © Flag Information Co.,Ltd. All Rights Reserved.

CIO Taiwan 歡迎你回來!

可用 使用者名稱 或 Email 登入

忘記密碼 註冊

歡迎註冊 CIO Taiwan 網站會員

請設定 Email 及 使用者名稱(使用者名稱不接受中文、將來無法更改)

欄位皆為必填 登入

找回密碼

請輸入 使用者名稱 或 Email 以重設密碼

登入
  • 登入
  • 註冊
沒有結果
查看所有結果
  • 活動
  • 影音
  • 產業速報
  • 新聞速寫
  • 風雲人物
  • 產業瞭望
  • 專欄
  • 精選文章
  • 原生現場
  • 供應商視野
  • 線上調查
  • CIO 雜誌
  • 電子報
  • 下載
  • 聯繫我們

© 2020 CIO Taiwan 版權所有

7/28 活動延期通知

因高雄市政府於7/28早上宣布全日停班停課,因此「智慧醫療研討會高雄場」活動延期舉辦。主辦單位將另行公告研討會相關訊息,歡迎報名參加!

您已閒置超過 3 分鐘了,為您推薦其他文章!點擊空白處、ESC 鍵或關閉回到網頁

智慧圈粉,金融續航!演唱會前瞻科技新革命

文/楊政霖(資策會數位轉型研究院研究經理)‧校訂/CIO 編輯室 新冠疫情後全球

【研究報告】逾 19,000 個 MCP 儲存庫近 20% 存在漏洞 代理式 AI 形成影子工作流程

整理/鄭宜芬 隨著企業將代理 AI串接雲端、資料庫與營運流程,企業對於組織內資安

高雄 AI 燈塔計畫秀成果 讓城市治理更聰明有效率

整理/鄭宜芬 高雄市政府 29 日於棧叁庫 PIER F 舉辦「高雄 AI 燈塔

【電信業】詞元日用量 450 億,AT&T 如何管控 AI 帳單?

自建 AI Gateway 分流並發布電信模型 OTel 2.0,部分應用成本降

AI Agent 帶動攻擊自動化 台灣資安通報應變年會聚焦攻防新戰局

整理/鄭宜芬 隨著生成式與代理式 AI 快速發展,資安攻擊手法正朝自動化、精準化

從告警到可決策:企業還要 4 小時

《網路韌性法》的 24 小時通報時限一啟動,差距就在於團隊能否在時限內,從一個受

AI 拓日商機!中企署串聯新創與智慧機械布局國際

整理/鄭宜芬 經濟部中小及新創企業署積極協助臺灣企業布局日本市場,10 月偕同

2027 CIO Insight (6) CIO 影響力:積極投入 AI 策略,把地基搭得更穩固更安全

35.7% 的 CIO 投入 AI 策略的時間占工作時間 10% 以下;多位受訪

提升 AI 資安,從事後補救轉向採購前嵌入規格

LLM 開發商喊出「AI 放緩」,但 CIO 在公司裡可不能喊放緩,事實上,Ga

文章分類

  • 產業速報
  • 專欄
  • 影音
  • 風雲人物
  • CXO分享
  • 產業瞭望
  • 原生現場
  • 精選文章
  • 趨勢分析
  • 供應商視野
  • 新聞速寫
  • 下載
  • Sponsors

熱門標籤

  • 最新文章
  • 雲端運算
  • 人工智慧
  • 數位轉型
  • 製造業
  • 物聯網
  • 資料與分析
  • 資安
  • 區塊鏈
  • 5G
  • 儲存
  • 基礎架構

活動

  • CIO價值學院 四堂課
  • 智慧醫療研討會 台北/高雄場
  • 金融科技高峰會 春季/秋季場
  • 製造業CIO論壇 台北/台中/高雄場
  • 商業服務科技論壇
  • 亞太CIO論壇
  • CISO資安學院 金融/醫療/新竹場
  • CIO Insight 調查

影音

  • 影音