
收到產品被駭客挖出漏洞的緊急告警,主管要多久才能拍板決定怎麼處理?答案可能會讓你大吃一驚。根據 台灣 CIO 雜誌 報導,在一場資安演練中,從收到第一個警報到資料備齊做出決策,足足花了三小時五十三分鐘,將近四個小時。
其中最耗時間的,竟然不是修復系統,而是花了整整兩個小時人工對照軟體物料清單。簡單來說,軟體物料清單就像是食品外包裝上的成分表,清楚標示出軟體裡面用了哪些零件與程式碼。如果平時沒有整理好這張成分表,出了事就得一筆一筆手動核對,白白浪費救援時間。
這段延誤非常致命,因為歐盟即將實施嚴格的網路韌性法,規定企業一旦得知產品弱點被駭客主動利用,二十四小時的通報倒數計時就會立刻啟動。如果光是搞清楚影響範圍就吞掉近四個小時,處理時間直接被扣掉六分之一。
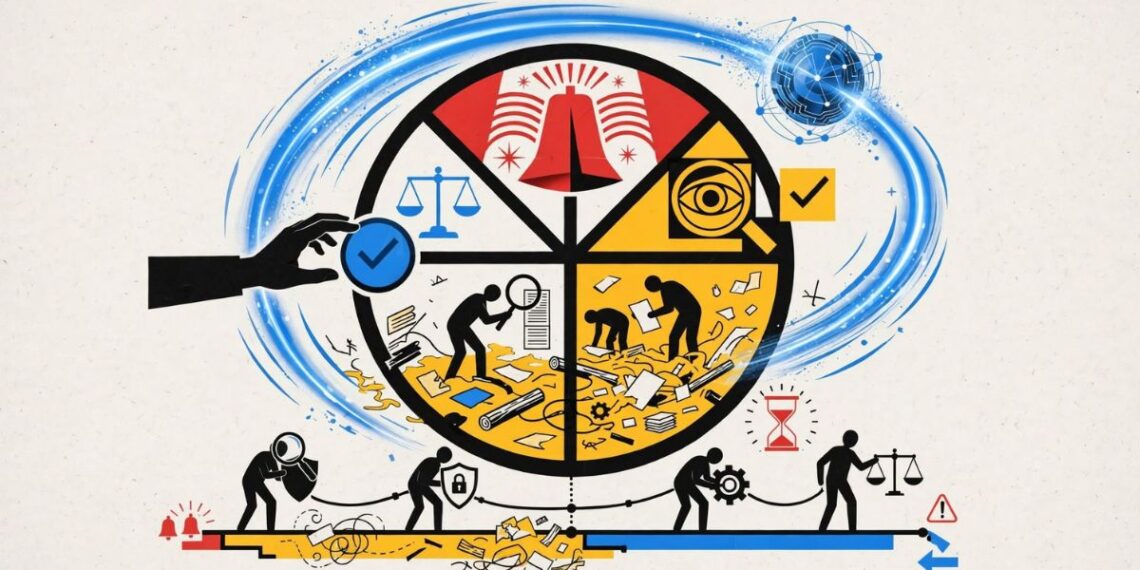
為了解決這個困境,資安專家提出了得知時間的概念。這指的是從第一次收到警報,到手上握有足夠證據可以下決策所花的總時間。要把得知時間從四小時壓縮到一小時以內,關鍵在於把過程拆解為四個階段,從接獲告警、確認事件、釐清受影響產品範圍,最後備齊數據讓主管可以拍板。
雪上加霜的是,新技術還帶來了更大的挑戰。現在的 AI 代理,也就是能幫人類自動執行電腦操作的智慧助手,可以在幾秒鐘內利用合法金鑰連穿多個系統。當自動化操作幾秒內完成,後續調查卻需要人工翻找幾小時的紀錄時,應變就會嚴重卡關。
企業必須事前講清楚分工與決策權限,並建立共用識別碼。唯有大幅縮短得知時間,才能在攻擊來臨時快速決策,守住安全底線。