整理/鄭宜芬
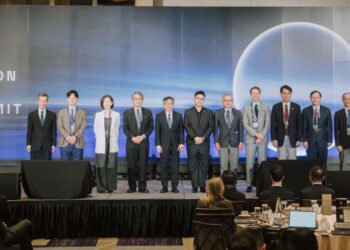
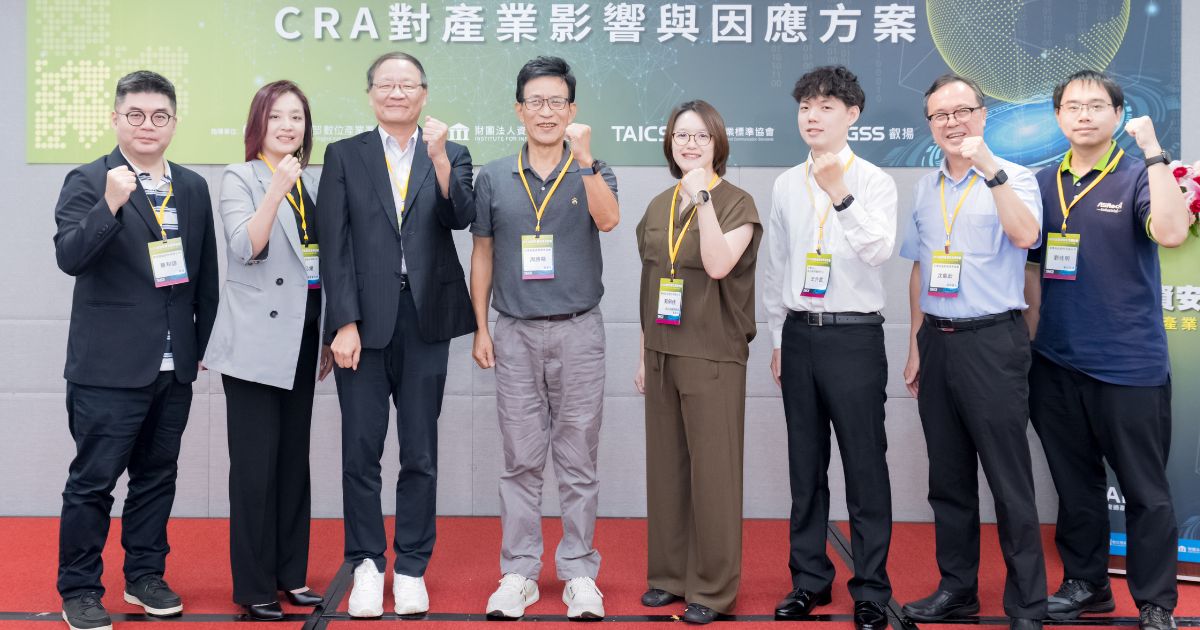
適逢歐盟《網路韌性法案》(Cyber Resilience Act, CRA)「漏洞與事件通報」義務11日正式上路,台灣 ICT 產業也從過去的觀望與準備,進入實際落地階段。數位發展部數位產業署指導、資訊工業策進會與台灣資通產業標準協會(TAICS)10日舉辦「2026 台歐資安交流研討會——CRA 對產業影響與因應方案」,聚焦 CRA 最新規範與實務因應,由產業先行企業分享產品安全開發、跨部門協作及合規布局經驗,協助台灣企業掌握歐盟市場的新一輪資安要求。
此次研討會邀集歐盟網路安全局(ENISA)、歐洲電信標準協會(ETSI)等國際單位線上分享 EUCC 認證方案與 CRA 標準最新進度,並由商品檢測驗證中心、叡揚資訊及國立臺灣科技大學,分別就自我評估與驗證、符合歐盟要求的產品安全開發流程、以及 CRA 資安需求測試模組等主題,提供實務指引。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
CRA 實戰:不只準備妥當,更能分享實戰力

全場的實務交流環節為「CRA 實戰」座談,由 TAICS TC5 主席、神盾副總經理張心玲主持。有別於單向的法規解讀,此場座談以「先行者經驗輸出」為定位,邀請三家已在 CRA 合規上,完成布局的指標性企業,直接分享手把手的實戰心法。
面對重要的歐洲市場,國內標杆企業已走到能夠將實戰經驗系統化,以及對外分享的階段。這場座談正是要讓這些第一手的落地經驗,成為整體產業加速合規的共同資產。與談的三家企業各自從不同產品線與市場定位切入,展現台灣產業面對 CRA 的整體戰力:
- 東擎科技資安技術負責人劉佳明分享工業電腦領域導入 CRA 的技術路徑,說明如何在既有產品開發流程中嵌入資安設計,達成符合歐盟要求的產品安全生命週期管理。
- 台達電子曾品媛資深專案經理分享大型製造企業推動 CRA 合規的專案管理經驗,展現跨部門、跨產品線協作的組織級因應能量,凸顯規模化落地的實戰佈局。
- 華碩電腦蔡和諺經理分享消費性與品牌產品面對 CRA 的準備歷程,說明品牌廠如何兼顧市場競爭力與合規要求,讓資安成為產品價值的一環。
三位與談人的共同訊息一致而明確:面對 CRA,台灣廠商已不再只是被動因應,而是「已就定位、可實戰」,並具備將經驗回饋產業的能量。
[ 推薦閱讀:企業準備面對 CRA 的第一張考卷 ]
台灣產業與歐盟接軌 從合規挑戰轉為競爭優勢
TAICS 指出,台灣 ICT 產業擁有完整供應鏈與強勁研發能量,面對歐盟資安法規快速更新與國際市場合規要求趨嚴,如何加速符合規範已成為提升國際競爭力的關鍵。此次研討會透過國際標準組織、檢測驗證單位,以及產業先行者的共同對話,協助我國 ICT 產品符合 EU 資安規範,推動台灣產業與歐盟及國際市場的全面接軌。
TAICS 秘書長周勝鄰表示,期盼透過本次研討會所匯聚的歐盟與產學研等交流,以及實務座談的分享,帶動更多國內企業從「知道要做」邁向「知道怎麼做」,讓台灣在全球資安合規賽局中,持續站穩領先位置,也讓國內企業更具備進入國際市場的實力。
(本文授權非營利轉載,請註明出處:CIO Taiwan)