• 登入
  • 註冊網站會員
CIO Taiwan
  • 活動
  • 影音
  • 趨勢分析
  • CIO 雜誌
  • CISO精選
  • 電子報
  • 下載
  • 聯繫我們
沒有結果
查看所有結果
CIO Taiwan
沒有結果
查看所有結果
首頁 CISO精選

主權 AI 議題升溫!美國總統令:AI Cybersecurity 躍升國安議題

2026-07-07
分類 : CISO精選, 專欄
0
A A
0

為保證在 AI 賽道的領先,美國祭出總統令,要求可能被認定為 Covered Frontier Model 的 AI 模型,自願在公開發布前接受 AI Cybersecurity 安全評估。此舉已引起整個 AI 產業關注,地緣政治正式在 AI 軟體層面造成衝擊。

文/梁日誠
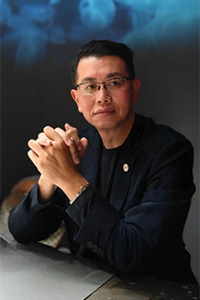

◤ 梁日誠(CISSP | CISSO | CCISM | CCISA | CCISO | PI | CCP | CCA | AIMP | FIA AIS | FHCA-EU AI Act | CAIE | CDE | CDA | DSFM | CBAE | FHCA-GDPR | GPM-b)現為加拿大 SCC/MC ISO/IEC JTC1/SC42、SC27、ISO/TC22/SC32、IEC/TC65 技術組成員,ISO 42001/ISO 27001/ISO 27701/ISO 22301/ISO 20000-1/IEC 62443-2-1 稽核師及講師,TCIC 環奧國際驗證公司全球營運總經理。

於 2026 年 6 月 2 日,美國總統 Donald J. Trump 簽署「Promoting Advanced Artificial Intelligence Innovation and Security」行政命令(EO)。此 EO 旨在促進美國人工智慧(AI)創新、強化國家網路安全、保護關鍵基礎設施,並確保美國持續維持全球 AI 領導地位。

[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]

內容目錄 隱藏
總統令內容
AI Cybersecurity 已被提升至國家安全層級
成立 AI Cybersecurity Clearinghouse
建立 Covered Frontier Model 評鑑與認定機制
建立政府與 AI 開發商合作機制
AI Agent 攻擊正式成為執法重點
美國與歐盟:兩種不同的 AI 治理路徑
國防供應鏈觀察
CIO 與 CISO 宜關注的訊號

總統令內容

與歐盟透過 EU AI Act 對高風險 AI 系統建立事前風險管制機制不同,此 EO 延續美國近年來以創新優先(Innovation First)、產業合作及既有法律執法為核心的治理方向,同時凸顯 AI Cybersecurity 在先進 AI 發展與國家安全中的關鍵地位,重點舉例如下。

AI Cybersecurity 已被提升至國家安全層級

此 EO 明確要求國家安全系統(National Security Systems)、戰爭部(DoW)資訊系統、聯邦政府資訊系統,於 30 日內優先強化網路防禦能力。

值得注意的是,EO 並未直接提及武器系統(Weapon Systems),而是聚焦於資訊系統(Information Systems)之防護。然而,隨著 AI 與數位化能力逐步整合至國防體系,未來 AI-enabled capabilities 與 AI-enabled weapon systems 的資安風險,不可避免地均將成為國家安全的重要議題,此舉亦反映美國政府已將 AI 資安視為國家競爭力與國家安全能力的重要組成元件。

成立 AI Cybersecurity Clearinghouse

EO 要求財政部、NSA 及 CISA 共同建立「AI Cybersecurity Clearinghouse」,其主要功能包括漏洞掃描協調、漏洞發現、漏洞驗證、修補優先排序、修補程式發布協調等,此機制並將與 AI 開發商、關鍵基礎設施營運者、政府機關等,進行自願性合作。從資安治理角度觀察,此機制可視為 AI 時代的國家級漏洞協調中心(National Vulnerability Coordination Mechanism),其目的在於提升軟體供應鏈與 AI 生態系整體的韌性與防護能力。

建立 Covered Frontier Model 評鑑與認定機制

EO 要求建立機密基準測試程序(Classified Benchmarking Process),對 AI 模型之先進網路能力進行評鑑,並判定是否應被認定為「Covered Frontier Model」,此項措施顯示美國政府已開始正式關注具高度自主能力之 AI、具高度網路攻擊能力之 AI、可能影響國家安全之 AI。

未來若 AI 模型具備足以影響關鍵基礎設施、國防或網路空間之能力,則可能被納入 Covered Frontier Model 管理範圍。此為美國首次於總統令層級建立 Frontier AI 之資安評鑑與認定概念。

建立政府與 AI 開發商合作機制

對於可能被認定為 Covered Frontier Model 的 AI 系統,EO 要求建立政府與 AI 開發商的自願合作機制,包括模型能力評鑑、安全檢視、Trusted Partners 提前存取、關鍵基礎設施安全驗證。

此 EO 同時明確指出不建立 AI Licensing(許可制度)、不建立 AI Pre-clearance(預先核准制度)、不建立 AI Permitting(授權制度),顯示美國政府希望在國家安全與技術創新之間取得平衡,避免過度監管影響 AI 產業競爭力。

AI Agent 攻擊正式成為執法重點

EO 要求司法部優先打擊利用 AI 從事未授權系統存取、資料竊取、系統破壞、網路犯罪,並特別點名利用 AI Agents 非法存取資訊系統或資料等行為,這代表 Agentic AI 所衍生的攻擊風險已正式進入聯邦執法範圍。

未來企業在部署 AI Agent、自主代理人(Autonomous Agents)及 Multi-Agent Systems 時,除考量功能與效率外,亦須納入資安、法遵與責任歸屬等治理議題。

美國與歐盟:兩種不同的 AI 治理路徑

從法制角度觀察,歐盟與美國正逐漸形成兩種不同的 AI 治理模式。

歐盟模式以「EU AI Act」為核心,包括較高風險的 AI 系統管理、事前風險管制、符合性評鑑、市場準入要求,屬於典型的「先管制,再部署」模式。

美國模式則以創新優先、產業合作、自願性安全治理、既有法律執法為核心,當 AI 系統涉及如資通安全、個人資料保護、消費者保護、國家安全、不公平商業行為等既有法規議題時,主管機關仍可依既有法律展開調查、執法、訴訟或 Settlement,因此,美國並非全然不監管,而是採取「先創新,再執法」的治理思維。

國防供應鏈觀察

值得注意的是,此 EO 並非單一政策,而是與近年美國持續強化 AI、網路安全、國防現代化及供應鏈安全的政策方向相互呼應。

從近年國防授權法案(NDAA)及相關國防政策發展可以觀察到,美國已逐步將 AI 特有風險納入國防治理範圍,包括模型竄改、提示注入、模型擷取、資料外洩、供應鏈攻擊及 AI Agent 濫用等議題,並要求於 AI 系統生命週期中建立相應的治理、測試、監控及資安控制機制。

同時,美國對武器系統中的 AI 能力、安全性、可信度及資安韌性亦日益重視。雖然現行 CMMC 主要聚焦於國防供應鏈中 FCI 與 CUI 的保護,但隨著 AI 逐步導入國防應用、關鍵基礎設施、網路防禦及武器系統,未來 AI 資安、AI 治理、AI 供應鏈安全、AI 系統生命週期管理及 AI 韌性等能力,均可能影響後續國防政策、採購要求及合規框架的發展方向。

對有意投入美國國防供應鏈之機構而言,除建立符合 CMMC 要求的資安能力外,亦須及早關注 AI 資安與 AI Governance 的發展趨勢,以因應未來可能出現的新興要求與市場機會。

CIO 與 CISO 宜關注的訊號

此次總統令 EO 相當明確的傳達以下的方向:

  • AI 資安已從技術議題提升為國家安全議題。
  • AI 資安將成為 AI 治理的重要核心能力。
  • Frontier AI 能力評鑑與安全治理將逐步制度化。
  • 關鍵基建與國防供應鏈將成為優先保護對象。
  • AI 治理與 AI 資安將逐步融合,而不再是兩條平行發展的路線。

對 CIO、CISO、AI 治理主管及董事會而言,未來關注的重點將不再只是 AI 是否能創造商業價值,而是如何建立兼顧創新、安全、治理與法遵的 AI 管理系統與治理框架。

從此次 EO 可以看出,美國政府已明確將 AI 資安視為維持國家競爭力、保護關鍵基礎設施及維護國家安全的重要基石,而這項趨勢預期將持續影響全球 AI 治理與資安發展方向。


(本文授權非營利轉載,請註明出處:CIO Taiwan)
上一篇文章

AI 預算四個月就燒光?搞懂 Token 治理,別讓人工智慧變薪水小偷!

下一篇文章

InfoSec Taiwan 2026:重新定義 AI 時代的「信任邊界」

相關文章

Shadow AI 安全威脅難防,企業重要系統需優先納入治理
CISO精選

Shadow AI 安全威脅難防,企業重要系統需優先納入治理

2026-10-21
提升 AI 資安,從事後補救轉向採購前嵌入規格
CISO精選

提升 AI 資安,從事後補救轉向採購前嵌入規格

2026-10-20
用光點亮大腦暗區:人類正式邁入能「看清並調控」腦內神經網路的新時代
專欄

用光點亮大腦暗區:人類正式邁入能「看清並調控」腦內神經網路的新時代

2026-10-19
下一篇文章
InfoSec Taiwan 2026:重新定義 AI 時代的「信任邊界」

InfoSec Taiwan 2026:重新定義 AI 時代的「信任邊界」

2026 Elite Vendor

追蹤我們的 Facebook

近期文章

  • 喝手搖飲風味總是沒變?揭開大型茶廠用 AI 保存老茶師經驗的數據秘密!
  • 【防颱警報】資安颱風威脅更大 資安防禦不可懈怠
  • HITCON CISO Summit 2026 聚焦 AI 威脅、半導體供應鏈與企業韌性
  • PHP、Node.js、Go 緊急修補 涵蓋遠端執行與憑證風險
  • 【科技解碼】公司裡的隱形機器人正在搬走機密?不可不知的地下 AI 風暴!

📈 CIO點閱文章週排行

  • PHP、Node.js、Go 緊急修補 涵蓋遠端執行與憑證風險

    PHP、Node.js、Go 緊急修補 涵蓋遠端執行與憑證風險

    0 分享
    分享 0 Tweet 0
  • 設置資料管理層 機敏資料進 AI 就攔截

    0 分享
    分享 0 Tweet 0
  • 【專訪】台北富邦銀行執行副總經理暨數位金融總處長陳弘儒:全行 AI 能力,打造金融生態圈

    0 分享
    分享 0 Tweet 0
  • AI 資安國際標準 ISO 27090 強化 AI 治理

    0 分享
    分享 0 Tweet 0
  • 提升 AI 資安,從事後補救轉向採購前嵌入規格

    0 分享
    分享 0 Tweet 0
  • Shadow AI 安全威脅難防,企業重要系統需優先納入治理

    0 分享
    分享 0 Tweet 0
  • 用光點亮大腦暗區:人類正式邁入能「看清並調控」腦內神經網路的新時代

    0 分享
    分享 0 Tweet 0
  • 代理人 AI 時代,信任就是商機

    0 分享
    分享 0 Tweet 0
  • 【調查】金融業 AI 應用轉向決策支援 生成式 AI 導入率達 76%

    0 分享
    分享 0 Tweet 0
  • HITCON CISO Summit 2026 聚焦 AI 威脅、半導體供應鏈與企業韌性

    0 分享
    分享 0 Tweet 0

數位及平面

  • CIO Taiwan 網站
  • CIO 雜誌紙本
  • CIO 雜誌 HYREAD 版
  • CIO 雜誌 Zinio 版

關注社群

  • Line 加入好友
  • Facebook 粉絲頁

合作夥伴

  • CIO 協進會

關於我們

  • 公司介紹及工作機會
  • 隱私權政策

旗訊科技股份有限公司|統編:84493719|台北市 100 中正區杭州南路一段 15-1 號 19 樓|TEL: 886-2-23214335
Copyright © Flag Information Co.,Ltd. All Rights Reserved.

CIO Taiwan 歡迎你回來!

可用 使用者名稱 或 Email 登入

忘記密碼 註冊

歡迎註冊 CIO Taiwan 網站會員

請設定 Email 及 使用者名稱(使用者名稱不接受中文、將來無法更改)

欄位皆為必填 登入

找回密碼

請輸入 使用者名稱 或 Email 以重設密碼

登入
  • 登入
  • 註冊
沒有結果
查看所有結果
  • 活動
  • 影音
  • 產業速報
  • 新聞速寫
  • 風雲人物
  • 產業瞭望
  • 專欄
  • 精選文章
  • 原生現場
  • 供應商視野
  • 線上調查
  • CIO 雜誌
  • 電子報
  • 下載
  • 聯繫我們

© 2020 CIO Taiwan 版權所有

7/28 活動延期通知

因高雄市政府於7/28早上宣布全日停班停課,因此「智慧醫療研討會高雄場」活動延期舉辦。主辦單位將另行公告研討會相關訊息,歡迎報名參加!

您已閒置超過 3 分鐘了,為您推薦其他文章!點擊空白處、ESC 鍵或關閉回到網頁

AI 成功關鍵在整資料改流程

文/張瑞雄(資訊系教授、前台北商業大學校長)‧校訂╱CIO 編輯室 今年企業界談

AI 拓日商機!中企署串聯新創與智慧機械布局國際

整理/鄭宜芬 經濟部中小及新創企業署積極協助臺灣企業布局日本市場,10 月偕同

24 小時考驗判斷力:CRA 要問的是多快釐清受影響產品

文/游政卿‧校訂╱CIO 編輯室 《網路韌性法》的 24 小時通報時限一啟動,企

【防颱警報】資安颱風威脅更大 資安防禦不可懈怠

彙整/編輯部 當下颱風壓境,甚受關注。然而,因為 AI 帶來的資安颱風,其威脅更

資安院攜沃旭能源簽 MOU 強化離岸風電資安韌性

整理/鄭宜芬 國家資通安全研究院與沃旭能源(Ørsted)於 15 日簽署合作備

【電信業】詞元日用量 450 億,AT&T 如何管控 AI 帳單?

自建 AI Gateway 分流並發布電信模型 OTel 2.0,部分應用成本降

AI 結合 3D 醫療影像 衛福部推動元宇宙智慧醫療

整理/鄭宜芬 衛生福利部 5 日舉行「2026 國產 AI 3D 醫療影像暨元宇

HITCON CISO Summit 2026 聚焦 AI 威脅、半導體供應鏈與企業韌性

整理/鄭宜芬 由台灣駭客協會主辦的「HITCON CISO Summit 202

銀行接下虛擬資產保管這一棒

文/蔡孟凌‧校訂╱CIO 編輯室 渣打銀行在 2026 年 9 月 3 日宣布在

文章分類

  • 產業速報
  • 專欄
  • 影音
  • 風雲人物
  • CXO分享
  • 產業瞭望
  • 原生現場
  • 精選文章
  • 趨勢分析
  • 供應商視野
  • 新聞速寫
  • 下載
  • Sponsors

熱門標籤

  • 最新文章
  • 雲端運算
  • 人工智慧
  • 數位轉型
  • 製造業
  • 物聯網
  • 資料與分析
  • 資安
  • 區塊鏈
  • 5G
  • 儲存
  • 基礎架構

活動

  • CIO價值學院 四堂課
  • 智慧醫療研討會 台北/高雄場
  • 金融科技高峰會 春季/秋季場
  • 製造業CIO論壇 台北/台中/高雄場
  • 商業服務科技論壇
  • 亞太CIO論壇
  • CISO資安學院 金融/醫療/新竹場
  • CIO Insight 調查

影音

  • 影音