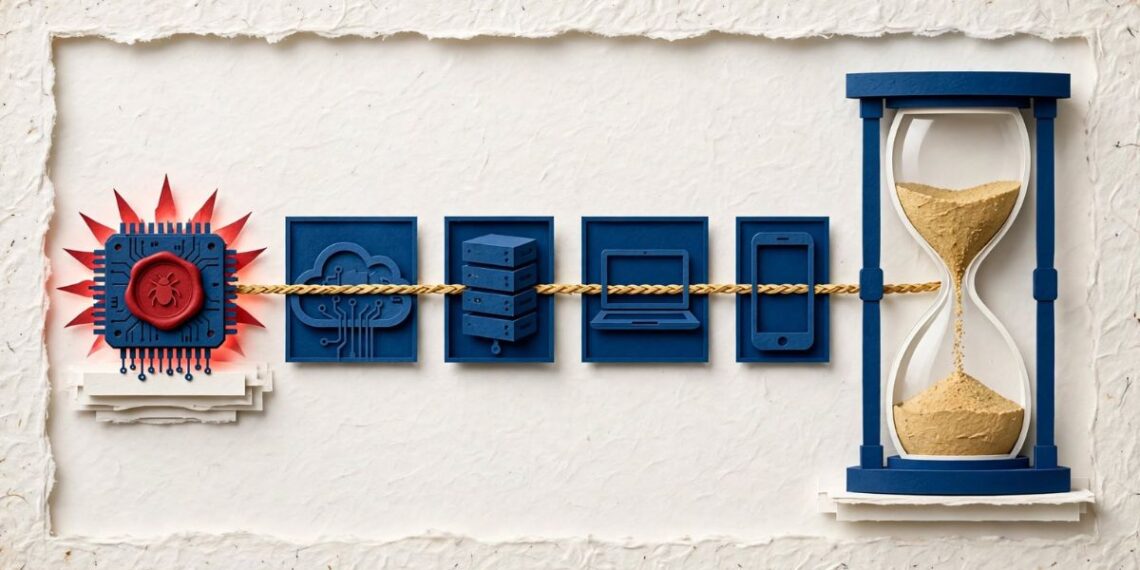

當一個重大軟體漏洞突然爆發,企業最該先做的事情是什麼?是急著填寫通報單嗎?不是。真正決定勝負的關鍵,是能不能在時間流逝前,釐清自己的產品到底有沒有受影響。根據 台灣 CIO 雜誌 報導,歐盟即將實施網路韌性法,規範廠商知悉產品有被利用的漏洞後,必須在二十四小時內提交早期預警。這項規定看似給了完整的二十四小時,但如果企業前二十個小時都在各部門之間到處找答案,那麼通報表單填得再漂亮也沒有意義。
遇到資安漏洞時,最卡關的地方往往不是修補程式碼,而是資訊散落各處。企業內部的產品安全事件應變團隊,就像資安消防隊,必須第一時間釐清到底用了哪個軟體元件、影響哪些版本。這裡有個重要的衡量指標叫做得知時間,也就是從外界爆出資安威脅,到企業能夠清楚回答「這跟我有沒有關係」之間所經歷的時間。得知時間越短,代表企業的應變準備越到位。
許多企業雖然建立了軟體物料清單,這項清單就像食品包裝上的成分表,能列出產品內含的所有軟體元件,但光有成分表還不夠。一個元件是否有被實際呼叫、市場上還流通哪些舊版本、停售但仍在保固期內的機種有哪些,這些都需要跨部門與供應商層層比對。如果第三方供應商需要三天才能給出答案,企業的二十四小時通報時限早已白白流逝。
要縮短得知時間,企業不能只靠開會或是宣稱已經建立流程,最接地氣的做法是直接進行實戰演練。挑選一個產品常用的第三方元件,假設它爆發重大漏洞,開始計時,看看團隊多久能釐清受波及的產品範圍與聯絡窗口。唯有平常就把產品資料、元件履歷與權責窗口串接清楚,才能在真正的資安大考來臨之際,拿回寶貴的判斷時間與決策主導權。
[ 文章來源:24 小時考驗判斷力:CRA 要問的是多快釐清受影響產品 ]