當人工智慧從提供決策建議演進到能自主執行任務的「代理式 AI」,也就是像擁有行動能力的數位助理時,風險早已不在於模型本身的穩定度,而是它在自主採取行動時造成的衝擊。萬一受到錯誤資料或惡意提示詞注入,也就是有人用特殊的暗語欺騙 AI,讓它誤以為是主人的命令而發送錯誤指令,幾秒鐘內就可能造成大量付款或授信錯誤,事後稽核根本來不及阻止損害。
台灣 CIO 雜誌 報導,新加坡金融管理局最近聯合金融業夥伴發布名為 SAFR 的白皮書,提出了專門針對代理式 AI 的「執行期治理」概念。什麼是執行期治理?簡單來說,就像在 AI 每次準備伸出手按下按鈕的瞬間,系統都會進行即時檢查,確認它有沒有這項授權,再決定要允許執行、直接拒絕,還是叫人類出來核准。
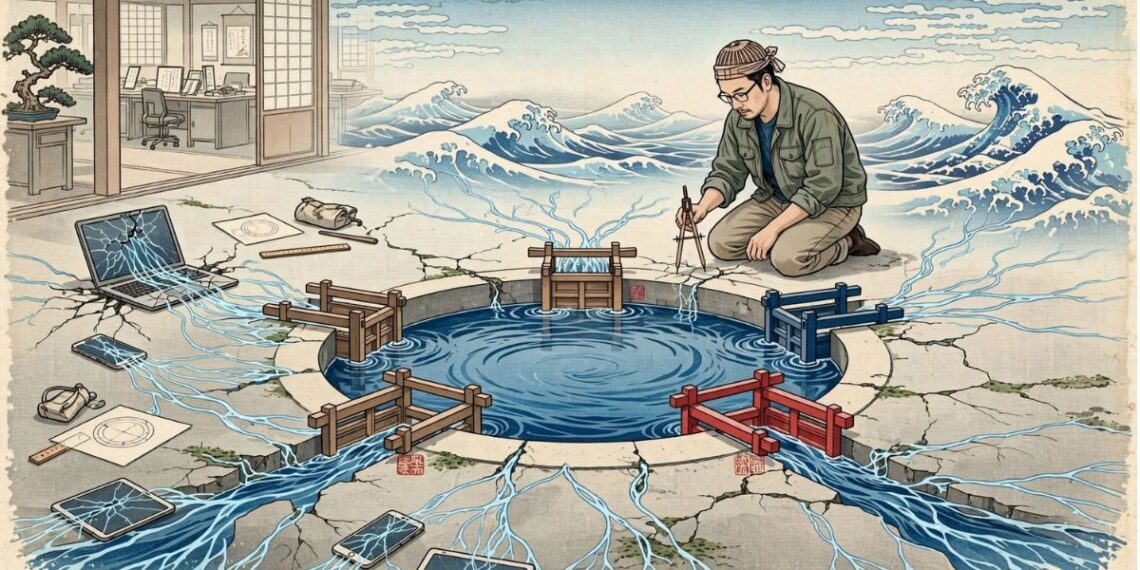
這套治理架構包含四大核心機制。第一是代理人身分,必須註冊並驗證 AI 身分,並賦予不同的明確授權範圍。第二是控制規則庫,將金融機構的政策、主管機關規範與客戶授權寫成明確規則,絕不讓 AI 自己憑空推論權限。第三是處置引擎,綜合評估情境與風險後產生直接拒絕、要求人工審核、允許自動執行或允許執行但持續監控等四種結果。第四是審核日誌,無論最終有沒有執行,都會留下不可竄改的完整決策紀錄,以利後續稽核與調查。
為什麼 AI 的每一次行動都必須進行獨立審查?因為 AI 協助完成付款流程時,可能先查詢餘額、取得匯率,最後才發送付款,如果沒有步步確認權限,AI 很可能在執行過程中逐漸偏離原始授權。目前包括萬事達卡與簽證公司等大型機構都已參與相關試點,顯見未來能否精準管控 AI 的每一次自主行動,將是企業能否安全導入代理式 AI 的關鍵門檻。
[ 文章來源:代理式 AI 治理新趨勢:從新加坡 SAFR 白皮書看執行期治理概念 ]