LLM 開發商喊出「AI 放緩」,但 CIO 在公司裡可不能喊放緩,事實上,Gartner 預測全球 IT 支出將較前一年成長 14.2%。如何在兼顧資安的情況下朝 AI 邁進,要關注的絕對包括原有採購流程,以及最新出爐的 AI 治理標準 ISO 27090。
編撰/何信達‧校訂/CIO 編輯室
過去在 2023 年,非營利組織未來生命研究所(Future of Life Institute)發起連署,要求所有實驗室暫停訓練比 GPT-4 更強大的系統至少 6 個月,1,100 多人響應,包括特斯拉執行長 Elon Musk。當時沒有一家實驗室真的停下訓練。
三年後,這句話真的被人公開講出來了。2026 年 9 月,Anthropic 執行長 Dario Amodei 發文〈We Must Pace the Frontier〉,主張放緩 AI 模型能力提升的速度。一個半月前,1,100 多名來自 OpenAI、Anthropic、DeepMind、Meta 的員工,已經聯署要求美國政府協助建立必要時放緩開發的機制,連署人包括多家公司的執行長與首席科學家。
AI 開發商可以喊放緩,但CIO可不能喊
根據英國 IT 服務商 Logicalis 委託 Vanson Bourne 執行、於 2026 年 3 月發表的《2026 全球 CIO 報告》,94% 的 CIO 表示過去 12 個月組織對 AI 的胃口變大,過半數認為 AI 導入速度已經超過組織能承受的程度。同年,Gartner 預測全球 IT 支出將達到 6.37 兆美元,較前一年成長 14.2%。
企業在 AI 的投資上持續加速,沒有放緩。董事會希望公司成長,想要用治理、人才、基礎架構不足當理由喊「等等」,換回的答案可能是限期補齊的警告清單。
既然不能喊「我們 AI 進展要放緩」,但決策權可以重新調配——讓 CIO 跟 CISO 協同合作,AI 採購方能在資安的前提下往前邁進。
我們從幾個真實案例——有企業把 CIO 與 CISO 兩個角色合而為一,有企業重新設計誘因讓兩邊不再互踢皮球,也有企業因為權責不清,付出真金白銀的代價——來看採購決策權可以怎麼被重新分配。但綜合起來,重新設計的核心是把資安要求從「招標之後才發現漏洞」的事後補救,提前到規劃階段就先嵌入招標規格本身。
[ 推薦閱讀:國際標準資安治理趨勢,橫向縱向與成熟度量測 ]
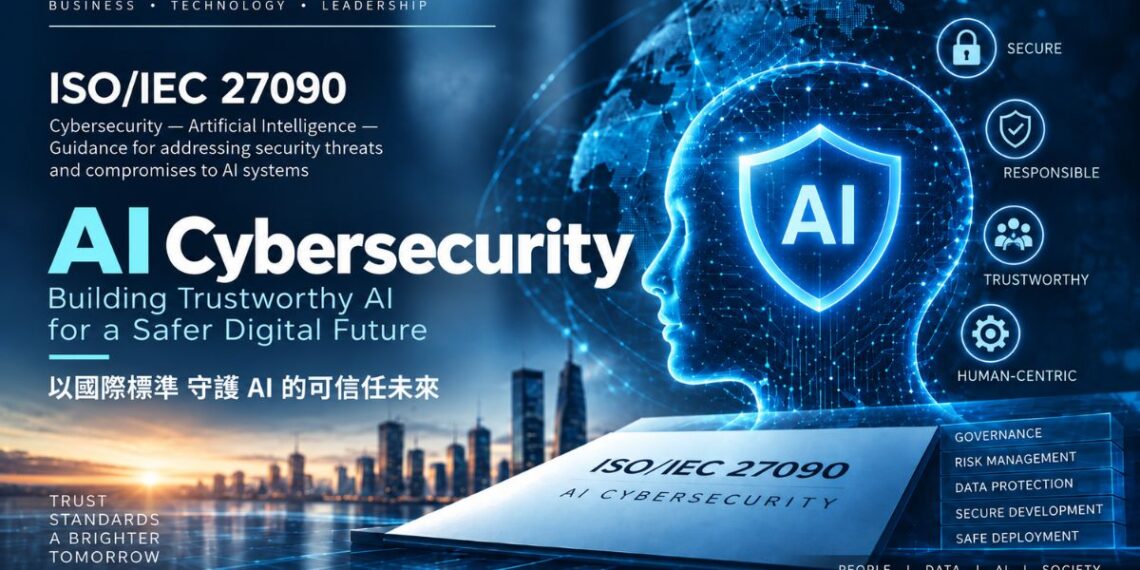
另外,ISO 27090 是什麼樣的新標準?這是一套鎖定 AI 系統資安風險的國際標準。企業原本依 ISO 27001 建立的資訊安全管理系統,但對於 AI 系統特有的風險必須強化考量點。AI 系統通常整合在其他系統或應用裡,防護對象不能只看模型本身,還得考慮軟硬體、網路與相關控制是否一併跟上。