AI 正加速威脅演變,但簽核流程延遲、資料孤島與團隊缺乏協作,卻正在拖慢資安防禦腳步
文.圖/Cisco
若企業無法在一天內協調人員應對威脅,將更難有效管理可在幾秒內採取行動的 AI代理(AI Agent)。思科(Cisco)作為 AI 時代關鍵基礎設施的建構者,其最新研究顯示,面對AI重塑的資安威脅環境,防禦能力最強的組織並非只仰賴單一優勢,而是同時具備廣泛的防護涵蓋速度、快速的應變能力,以及能夠有效合作的團隊,避免營運瓶頸。
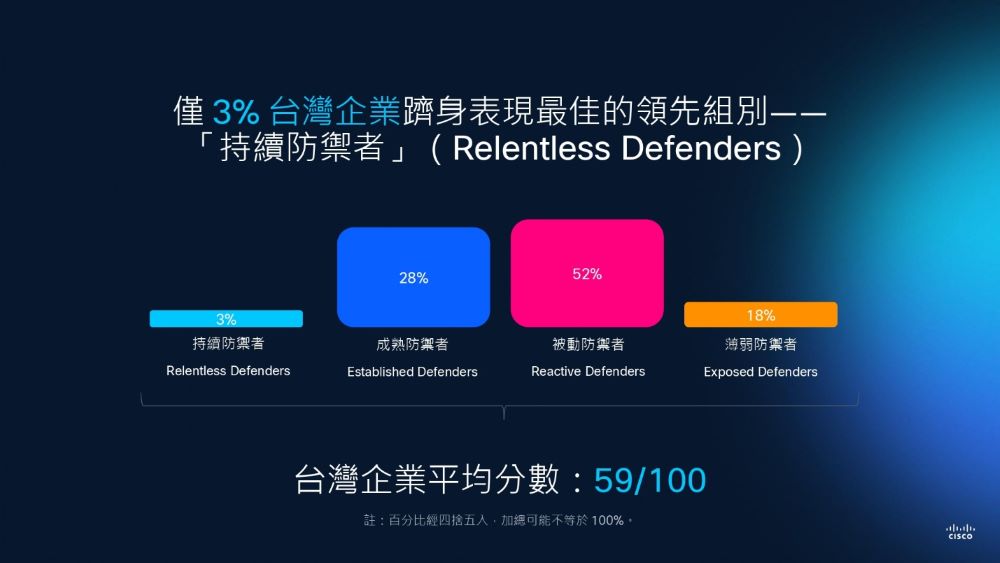
思科最新的《持續防禦報告》(Relentless Defense Report)探討資安人員如何因應正被 AI 重塑的資安威脅新態勢。該報告從組織的環境防護完整度、偵測、應對及修復威脅的速度,以及影響防禦效率的阻礙等面向進行評分。其中,全球僅8%企業躋身表現最佳的領先組別——思科稱之為「持續防禦者」(Relentless Defenders),而在台灣,僅有3%企業屬於此組別。
分秒必爭:資安團隊為何被拖慢
報告指出,組織內部的協作障礙是阻礙企業提升資安防禦能力的一大關鍵因素。但這並非資安團隊能夠單獨解決的問題。權責劃分、簽核流程與資料孤島往往涉及 IT、採購與管理層等不同部門,因此問題往往難以根除。當團隊之間未能有效協作、決策權責不清,且資料零散破碎時,AI 部署與治理也將變得更加複雜。
- 團隊協調不足:全球僅 41% 的企業(台灣為 27%)表示,資安、網路與 IT 團隊能夠以單一團隊的方式運作,並共享可視性與工具。
- 難以發揮高層影響力:全球43%的受訪者表示(台灣為 49%),其衡量的指標過於技術性,難以說服企業高階主管;36%(台灣為50%)表示難以將業務指標轉化為能夠影響決策的資訊;另有 27%的組織(台灣為 28%)尚未建立一致的資安績效衡量方式。
- 資料存取阻礙:全球40% 的受訪者(台灣為 43%)表示,團隊花在跨系統蒐集與比對數據上的時間,多於真正處理資安威脅的時間;39% (台灣為 38%)則表示因資料無法取得而錯失關鍵洞察。
AI 加速資安防禦,但資安疑慮延緩導入腳步
全球逾八成的資安人員表示,AI已讓威脅偵測與應變能力效率提升了至少 25%;另有超過四分之一表示,AI 已大幅減輕資安營運負擔。
然而,目前廣泛部署 AI 資安能力的組織不到半數。其中,AI 導入率最高的領域是網路安全,最低的則是資安維運與事件調查——而後者正是 AI 最能直接減輕資安團隊負擔的領域。目前僅約三分之一的企業在資安維運中廣泛部署 AI Agent,資料外洩、系統遭入侵以及第三方資料處理等疑慮,仍是阻礙AI導入的主要因素。僅 54% 的受訪者對於組織能夠偵測並處理遭入侵的AI Agent,抱持高度信心。
思科資深副總裁兼資安、可觀測性與資料平台總經理Sunil Potti表示: 「要推動AI普及化,讓每個人與企業都能發揮其潛力,關鍵在於從根本建立信任。唯有將資安與韌性緊密結合,這份信任才能真正實現。我們無法治理看不到的事物,也無法信任無法管治的事物。唯有透過這種整合性的 AI 信任策略,企業與消費者才能真正擁抱這項技術所帶來的潛力。」
「持續防禦者」的致勝之道
「持續防禦者」更積極降低組織內部的協作障礙,同時強化對AI的管理與控制。他們亦更有可能藉助AI,在資安維運方面取得更顯著的成果,然而這並非單純因為投入更多資源,而是因為他們在組織層面上引領變革,使資安團隊能夠迅速採取行動:
- 全球83%的持續防禦者能以單一且高度協同的資安團隊運作,並讓資安、網路與基礎設施團隊之間共享可視性與工具;其他防禦者的比例僅為 37%。
- 86%的持續防禦者對 AI 代理與非人類身分(non-human identities)採用一致的資安控管措施,其他防禦者則僅 37%。77% 的持續防禦者非常有信心能偵測並回應遭入侵的 AI Agent,其他防禦者則為 51%。
- 25% 的持續防禦者表示 AI 讓威脅偵測速度提升逾 100%,其他防禦者僅 7%。
- 在提高資安預算的全球企業中,持續防禦者的資安事故下降比例近乎其他防禦者的兩倍(71% vs. 39%)。